

ড্রপলেটস ইনফ্রাস্ট্রাকচার অ্যাজ কোড বোঝা
ড্রপলেটস ইনফ্রাস্ট্রাকচার অ্যাজ কোড বলতে বোঝায় ক্লাউড সার্ভার, নেটওয়ার্কিং, সিকিউরিটি রুলস, স্টোরেজ এবং ডিপ্লয়মেন্ট সেটিংসকে ম্যানুয়ালি কনফিগার না করে ভার্সন-কন্ট্রোলড ফাইলে সংজ্ঞায়িত করা। এর ফলে ক্লাউড ইনফ্রাস্ট্রাকচার অটোমেশন দ্রুততর, পুনরাবৃত্তিযোগ্য, অডিটযোগ্য এবং স্কেল করা সহজ হয়ে ওঠে।
ব্যবহারিক অর্থে, ড্রপলেটস ইনফ্রাস্ট্রাকচার অ্যাজ কোড মেশিন-রিডেবল ডেফিনিশন ব্যবহার করে ক্লাউড ইনস্ট্যান্স তৈরি ও পরিচালনা করে, যেগুলোকে প্রায়শই ড্রপলেট বলা হয়, এবং এটি একটি API-এর মাধ্যমে সম্পন্ন হয়। কন্ট্রোল প্যানেলে ক্লিক করার পরিবর্তে, টিমগুলো কোডের মাধ্যমে সিপিইউ সাইজ, রিজিয়ন, SSH কী, ফায়ারওয়াল, ব্লক স্টোরেজ, লোড ব্যালান্সার, DNS রেকর্ড এবং এনভায়রনমেন্ট সেটিংস বর্ণনা করে। এই পদ্ধতি পূর্বাভাসযোগ্য প্রভিশনিং সময়, সামঞ্জস্যপূর্ণ ডিপ্লয়মেন্ট, উন্নত পরিবর্তন ট্র্যাকিং এবং স্টেজিং ও প্রোডাকশনের মধ্যে কনফিগারেশন ড্রিফটের ঝুঁকি কমাতে সহায়তা করে।
ড্রপলেট ক্লাউড অটোমেশনে একটি কেন্দ্রীয় ভূমিকা পালন করে কারণ এটি কম্পিউট লেয়ার, যেখানে অ্যাপ্লিকেশন, মাইক্রোসার্ভিস, CI রানার, Docker ওয়ার্কলোড এবং Kubernetes ওয়ার্কার নোড প্রকৃতপক্ষে চালিত হয়। যখন ড্রপলেটগুলো IaC অটোমেশনের মাধ্যমে পরিচালিত হয়, তখন DevOps ইঞ্জিনিয়াররা SaaS প্ল্যাটফর্ম, অভ্যন্তরীণ টুল, API গেটওয়ে, রিভার্স প্রক্সি এবং ডেটা প্রসেসিং জবের জন্য পুনরাবৃত্তিযোগ্য সার্ভার প্রভিশনিং ওয়ার্কফ্লো তৈরি করতে পারেন। আপনি যদি ক্লাউড বিল্ডিং ব্লক তুলনা করছেন, তাহলে Cloudoora ব্যবহারকারীরা প্রায়ই API-রেডি ক্লাউড ইনফ্রাস্ট্রাকচার, VPS এনভায়রনমেন্ট এবং স্কেলেবল প্রোডাকশন ক্লাস্টার জুড়ে একই নীতিগুলো প্রয়োগ করে থাকেন।
ড্রপলেট কী এবং ক্লাউড অটোমেশনে এর ভূমিকা কী?
ড্রপলেট হলো ভার্চুয়াল মেশিন যা অ্যাপ্লিকেশন চালানোর জন্য কম্পিউট, মেমরি, স্টোরেজ এবং নেটওয়ার্ক কানেক্টিভিটি প্রদান করে। IaC ওয়ার্কফ্লোতে, একটি ড্রপলেটকে একক ব্যবহারযোগ্য সার্ভার হিসেবে নয়, বরং কোডে বর্ণিত একটি পুনরুৎপাদনযোগ্য ইনফ্রাস্ট্রাকচার রিসোর্স হিসেবে বিবেচনা করা হয়। এই মডেলটি আধুনিক ক্লাউড ইনফ্রাস্ট্রাকচার ম্যানেজমেন্টের সাথে সামঞ্জস্যপূর্ণ, যেখানে টেস্টিং, ব্লু-গ্রিন ডিপ্লয়মেন্ট, অটোস্কেলিং গ্রুপ এবং ডিজাস্টার রিকভারিরজন্য এনভায়রনমেন্টগুলো নির্ভরযোগ্যভাবে পুনর্নির্মাণ করতে হয়।
ডেভেলপার এবং প্ল্যাটফর্ম টিমের জন্য, ড্রপলেটস ইনফ্রাস্ট্রাকচার অ্যাজ কোড ইনফ্রাস্ট্রাকচার প্রভিশনিংকে অ্যাপ্লিকেশন ডেলিভারির সাথে সংযুক্ত করে। একটি একক ওয়ার্কফ্লো একটি ইনস্ট্যান্স তৈরি করতে পারে, একটি VPC নেটওয়ার্ক সংযুক্ত করতে পারে, ফায়ারওয়াল রুলস প্রয়োগ করতে পারে, SSH পাবলিক কী ইনজেক্ট করতে পারে, ব্লক স্টোরেজ মাউন্ট করতে পারে, cloud-init কনফিগার করতে পারে এবং DNS এন্ট্রি নিবন্ধন করতে পারে। যেহেতু এই সবকিছুই কোড হিসেবে সংজ্ঞায়িত, তাই টিমগুলো ইডেম্পোটেন্সি পায়, অর্থাৎ বারবার রান করলেও তা অসামঞ্জস্যপূর্ণ ইনফ্রাস্ট্রাকচার তৈরি না করে কাঙ্ক্ষিত অবস্থার দিকে এগিয়ে যায়।
ইনফ্রাস্ট্রাকচার অ্যাজ কোড টুলের ওভারভিউ
এই ক্ষেত্রের প্রধান ইনফ্রাস্ট্রাকচার অ্যাজ কোড টুলের মধ্যে রয়েছে Terraform, OpenTofu, Pulumi, Ansible, Puppet, এবং Chef। Terraform এবং OpenTofu ঘোষণামূলক ইনফ্রাস্ট্রাকচার প্রভিশনিংয়ের জন্য প্রভাইডার ও স্টেট ফাইলের মাধ্যমে ব্যাপকভাবে ব্যবহৃত হয়। Pulumi-ও ইনফ্রাস্ট্রাকচার প্রভিশনিং সমর্থন করে, তবে এটি টিমগুলোকে TypeScript, Python এবং Go-এর মতো সাধারণ-উদ্দেশ্যমূলক ভাষা ব্যবহার করার সুযোগ দেয়। Ansible, Puppet এবং Chef সাধারণত কনফিগারেশন ম্যানেজমেন্টের সাথে যুক্ত থাকে, যদিও Ansible মডিউল এবং API ইন্টিগ্রেশনের মাধ্যমে প্রভিশনিংও স্বয়ংক্রিয় করতে পারে।
IaC ক্লাউড অটোমেশন মূল্যায়নের একটি কার্যকর উপায় হলো রিসোর্স লাইফসাইকেল ম্যানেজমেন্টকে সার্ভার-অভ্যন্তরীণ কনফিগারেশন থেকে আলাদা করা। Terraform ড্রপলেট ম্যানেজমেন্ট ইনস্ট্যান্স, ফ্লোটিং আইপি, ফায়ারওয়াল, লোড ব্যালান্সার, DNS রেকর্ড এবং স্টোরেজ ভলিউম তৈরি করার জন্য শক্তিশালী। Ansible অটোমেশন সাধারণত প্রভিশনিংয়ের পর যোগ করা হয় প্যাকেজ ইনস্টল করতে, NGINX কনফিগার করতে, Docker বুটস্ট্র্যাপ করতে, অ্যাপ্লিকেশন কোড ডিপ্লয় করতে এবং OS-স্তরের হার্ডেনিং পরিচালনা করতে।
| পদ্ধতি | মডেল | যেক্ষেত্রে সর্বোত্তম | সাধারণ টুল | মূল শক্তি |
|---|---|---|---|---|
| ঘোষণামূলক IaC | কাঙ্ক্ষিত চূড়ান্ত অবস্থা সংজ্ঞায়িত করুন | ক্লাউড রিসোর্স প্রভিশনিং | Terraform, OpenTofu, Pulumi | পুনরাবৃত্তিযোগ্য এবং স্টেট-চালিত অটোমেশন |
| ইম্পারেটিভ IaC | ধাপে ধাপে কার্যক্রম নির্ধারণ করুন | পদ্ধতিগত সেটআপ এবং কনফিগারেশন কাজ | Ansible স্ক্রিপ্ট, শেল স্ক্রিপ্ট, Chef রেসিপি | নমনীয় টাস্ক এক্সিকিউশন |
ক্লাউড ইনফ্রাস্ট্রাকচার অটোমেশনের মূল সুবিধাসমূহ
ড্রপলেট ইনফ্রাস্ট্রাকচার অ্যাজ কোড-এর সবচেয়ে বড় সুবিধা হলো সামঞ্জস্যতা। প্রতিটি পরিবেশ একই রিপোজিটরি, ভ্যারিয়েবল, মডিউল এবং অনুমোদন প্রক্রিয়া থেকে তৈরি করা যায়। এতে মানুষের ভুল কমে, অনবোর্ডিং দ্রুত হয়, রোলব্যাক অপশন উন্নত হয় এবং ওয়েব অ্যাপ, ইভেন্ট-ড্রিভেন সিস্টেম ও মাল্টি-সার্ভিস আর্কিটেকচারের জন্য পুনরাবৃত্তিযোগ্য প্রোডাকশন ডিপ্লয়মেন্ট সম্ভব হয়।
IaC স্কেলেবিলিটি এবং গভর্ন্যান্সও উন্নত করে। টিমগুলো Git-এ ইনফ্রাস্ট্রাকচার ডেফিনিশন সংরক্ষণ করতে পারে, স্বয়ংক্রিয় যাচাইকরণ চালাতে পারে, GitHub Actions বা GitLab CI/CD-এর মাধ্যমে পাইপলাইন ট্রিগার করতে পারে এবং প্রোডাকশনে পরিবর্তন পৌঁছানোর আগে পলিসি চেক প্রয়োগ করতে পারে। ফলাফল হলো ভার্সন-নিয়ন্ত্রিত ইনফ্রাস্ট্রাকচার, যেখানে দায়বদ্ধতা আরও স্পষ্ট, ড্রিফট কম, পুনরুদ্ধার দ্রুত এবং ফিনল্যান্ডের মতো GDPR-সংবেদনশীল ইউরোপীয় পরিবেশে ব্যবসার জন্য শক্তিশালী কমপ্লায়েন্স সহায়তা পাওয়া যায়, যেখানে কম-লেটেন্সি সংযোগ ও টেকসই ডেটা সেন্টার ক্রমশ গুরুত্বপূর্ণ হয়ে উঠছে।
DigitalOcean Terraform ড্রপলেট ব্যবহার করা
DigitalOcean Terraform ড্রপলেট প্রোভিশন করা হয় Terraform ফাইলে ড্রপলেট সেটিংস ঘোষণা করে, একটি API টোকেন দিয়ে প্রমাণীকরণ করে এবং কনফিগারেশন প্রয়োগ করে, যাতে Terraform পূর্বানুমানযোগ্যভাবে রিসোর্স তৈরি, আপডেট বা ধ্বংস করতে পারে।
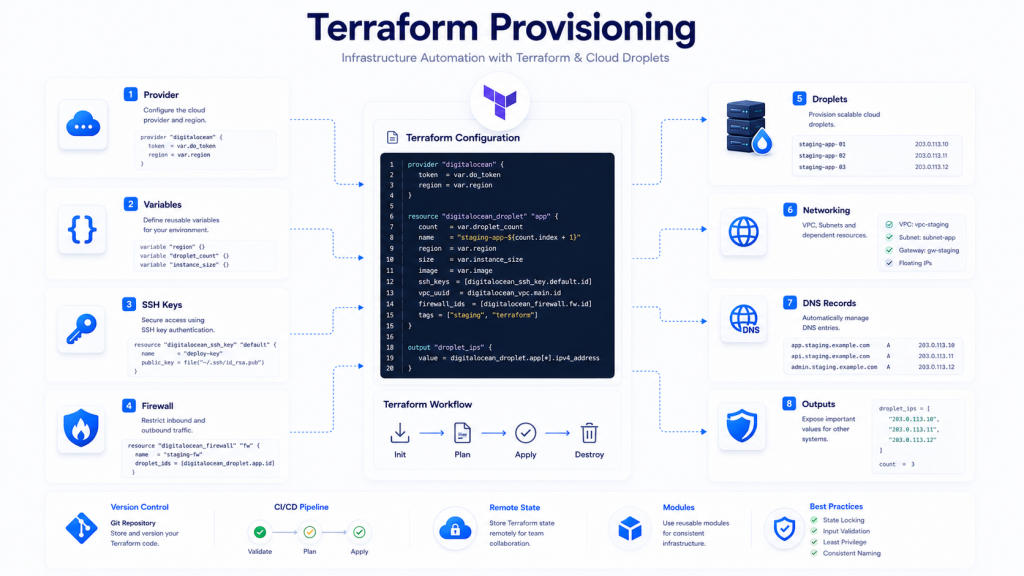
DigitalOcean Terraform ড্রপলেটের জন্য Terraform সবচেয়ে জনপ্রিয় পছন্দগুলোর একটি, কারণ এটি ডিক্লারেটিভ, মডুলার এবং প্রোভাইডার-ভিত্তিক ইনফ্রাস্ট্রাকচার প্রোভিশনিংয়ের ওপর গড়ে উঠেছে। একটি Terraform কনফিগারেশনে সাধারণত প্রোভাইডার ব্লক, ভ্যারিয়েবল, SSH কী রেফারেন্স, নেটওয়ার্কিং ডেফিনিশন, ট্যাগ, ফায়ারওয়াল রুল এবং আউটপুট অন্তর্ভুক্ত থাকে। একবার ইনিশিয়ালাইজ করা হলে, Terraform কোডে নির্ধারিত কাঙ্ক্ষিত অবস্থার সাথে ক্লাউড অ্যাকাউন্টের বর্তমান অবস্থা তুলনা করে এবং কোন পদক্ষেপ প্রয়োজন তা নির্ধারণ করে।
এই মডেলটি বিশেষভাবে স্টেজিং পরিবেশ, প্রোডাকশন অ্যাপ সার্ভার, Kubernetes কন্ট্রোল-প্লেন নোড এবং ডিসপোজেবল টেস্ট ইনফ্রাস্ট্রাকচারের জন্য উপযোগী। এটি এমন টিম ওয়ার্কফ্লোকেও সমর্থন করে যেখানে ইনফ্রাস্ট্রাকচার কোড অ্যাপ্লিকেশন কোডের মতোই রিভিউ করা হয়। যদি আপনার পরিবেশ ড্রপলেট ছাড়িয়ে বৃহত্তর সার্ভার ডিপ্লয়মেন্টে বিস্তৃত হয়, তাহলে সম্পর্কিত হোস্টিং প্যাটার্নগুলোকে ক্লাউড ইনফ্রাস্ট্রাকচার ম্যানেজমেন্ট চর্চার সাথে সামঞ্জস্যপূর্ণ করা যেতে পারে, যা পুনরুৎপাদনযোগ্যতা এবং API-প্রথম কার্যক্রমকে অগ্রাধিকার দেয়।
DigitalOcean এবং এর ড্রপলেটের পরিচিতি
DigitalOcean ড্রপলেট হলো এমন ভার্চুয়াল মেশিন যা ডেভেলপার-বান্ধব ক্লাউড হোস্টিং-এর জন্য ডিজাইন করা হয়েছে। এগুলো সাধারণত ওয়েব অ্যাপ্লিকেশন, ব্যাকএন্ড API, ডেটাবেস রেপ্লিকা, CI বিল্ড এজেন্ট, VPN গেটওয়ে এবং Kubernetes ওয়ার্কার নোডের জন্য ব্যবহৃত হয়। একটি Infrastructure as Code ওয়ার্কফ্লোতে, ড্রপলেট সাধারণত VPC নেটওয়ার্কিং, ক্লাউড ফায়ারওয়াল, ব্লক স্টোরেজ, স্ন্যাপশট, রিজার্ভড IP, ম্যানেজড ডেটাবেস এবং DNS রেকর্ডের সাথে সংযুক্ত করা হয়।
অটোমেশনের দৃষ্টিকোণ থেকে, ড্রপলেট একটি REST API-এর মাধ্যমে উন্মুক্ত করা হয় এবং Terraform DigitalOcean প্রোভাইডার দ্বারা সমর্থিত হয়। এটি টিমগুলোকে কোড থেকে সম্পূর্ণ পরিবেশ তৈরি করতে দেয়, যার মধ্যে রয়েছে অঞ্চল নির্বাচন, ইমেজ পছন্দ, ইনস্ট্যান্স সাইজ, ইউজার ডেটা, মনিটরিং সেটিংস এবং সম্পদ ট্র্যাকিংয়ের জন্য ট্যাগ। একই প্যাটার্ন অন্যান্য প্রোভাইডারের জন্যও অভিযোজিত করা যায়, যে কারণে মাল্টি-ক্লাউড আর্কিটেকচার পরিকল্পনার জন্য Terraform প্রায়ই বেছে নেওয়া হয়।
DigitalOcean-এ Terraform দিয়ে শুরু করা
একটি প্রমিত সেটআপ শুরু হয় Terraform ইনস্টল করে, একটি প্রজেক্ট ডিরেক্টরি তৈরি করে এবং এনভায়রনমেন্ট ভ্যারিয়েবল বা সিক্রেট ম্যানেজারে সংরক্ষিত একটি নিরাপদ টোকেন দিয়ে প্রোভাইডার কনফিগার করে। .tf ফাইলে ক্রেডেনশিয়াল হার্ডকোড না করাই ভালো অনুশীলন। টিমগুলো সাধারণত ডেভেলপমেন্ট, স্টেজিং এবং প্রোডাকশনের জন্য আলাদা ভ্যারিয়েবল ফাইল ব্যবহার করে, যাতে ইনফ্রাস্ট্রাকচার ডেফিনিশন পুনর্ব্যবহারযোগ্য এবং রিভিউ করা সহজ থাকে।
পরবর্তী ধাপ হলো রিসোর্স সংজ্ঞায়িত করা। এতে সাধারণত একটি বা একাধিক ড্রপলেট, একটি ফায়ারওয়াল পলিসি, একটি SSH কী রিসোর্স, একটি VPC নেটওয়ার্ক এবং পাবলিক IP অ্যাড্রেসের মতো আউটপুট অন্তর্ভুক্ত থাকে। সহযোগিতামূলক টিমগুলোর জন্য রিমোট স্টেট গুরুত্বপূর্ণ হয়ে ওঠে, কারণ এটি একটি শেয়ার্ড ব্যাকএন্ডে Terraform স্টেট সংরক্ষণ করে এবং একাধিক ইঞ্জিনিয়ারকে একই সময়ে সাংঘর্ষিক পরিবর্তন প্রয়োগ করা থেকে বিরত রাখে।
একটি সাধারণ Terraform উদাহরণ:
provider "examplecloud" {
   token = var.api_token
 }

resource "examplecloud_ssh_key" "default" {

  name       = "team-key"

  public_key = var.ssh_public_key

}

resource "examplecloud_instance" "app" {
   name = "app-server-01"
   region = var.region
   size = var.instance_size
   image = var.image_slug
   ssh_keys = [examplecloud_ssh_key.default.id]
   tags = ["staging", "web"]
   user_data = file("cloud-init.yaml")
 }
Terraform ড্রপলেট ম্যানেজমেন্টের ধাপে ধাপে গাইড
একটি পরিষ্কার Terraform ড্রপলেট ম্যানেজমেন্ট ওয়ার্কফ্লো সাধারণত প্রতিবার একই ক্রম অনুসরণ করে। প্রথমে প্রোভাইডার, ভ্যারিয়েবল এবং পুনর্ব্যবহারযোগ্য মডিউল সংজ্ঞায়িত করুন। এরপর ড্রপলেট প্রোভিশন করার আগে নেটওয়ার্কিং রিসোর্স, ফায়ারওয়াল রুল, SSH কী এবং স্টোরেজ তৈরি করুন। সবশেষে, Ansible-এর মতো অটোমেশন সিস্টেম বা কনফিগারেশন টুলের জন্য আউটপুট প্রকাশ করুন।
- প্রোভাইডার এবং ভ্যারিয়েবল সংজ্ঞা লিখুন
- ড্রপলেট, ফায়ারওয়াল এবং DNS-এর জন্য পুনঃব্যবহারযোগ্য মডিউল তৈরি করুন
- কোডবেসের বাইরে সিক্রেট সংরক্ষণ করুন
- চালান terraform fmt এবং terraform validate
- এর মাধ্যমে এক্সিকিউশন প্ল্যান পর্যালোচনা করুন terraform plan
- একটি নিয়ন্ত্রিত পাইপলাইনের মাধ্যমে পরিবর্তনগুলো প্রয়োগ করুন
- ডিপ্লয়মেন্ট টুলে IP এবং মেটাডেটা পাঠাতে আউটপুট ব্যবহার করুন
- একটি রিমোট ব্যাকএন্ডের মাধ্যমে নিরাপদে স্টেট ট্র্যাক করুন
SaaS প্ল্যাটফর্মের ক্ষেত্রে, এই ওয়ার্কফ্লো প্রতি-গ্রাহক স্টেজিং ইনস্ট্যান্স বা আলাদা ফিচার এনভায়রনমেন্ট দ্রুত তৈরি করতে পারে। মাইক্রোসার্ভিসের ক্ষেত্রে, এটি একটি লোড ব্যালান্সারের পেছনে একাধিক ড্রপলেট তৈরি করতে পারে, সাথে DNS অটোমেশন এবং হেলথ-চেকড ইনগ্রেস থাকে। Kubernetes ক্লাস্টারের ক্ষেত্রে, Terraform কন্ট্রোল-প্লেন এবং ওয়ার্কার নোড প্রভিশন করতে পারে, যেখানে একটি আলাদা বুটস্ট্র্যাপ টুল ক্লাস্টার সফটওয়্যার এবং CNI কম্পোনেন্ট ইনস্টল করে।
ইনফ্রাস্ট্রাকচার অ্যাজ কোডের সেরা অনুশীলন
সবচেয়ে কার্যকর ইনফ্রাস্ট্রাকচার অ্যাজ কোড সেরা অনুশীলনগুলো হলো মডিউলার ডিজাইন, রিমোট স্টেট, আইডেমপোটেন্ট অটোমেশন, সিক্রেট ম্যানেজমেন্ট, কোড রিভিউ, টেস্টিং, ডকুমেন্টেশন এবং নিয়ন্ত্রিত চেঞ্জ ম্যানেজমেন্ট।
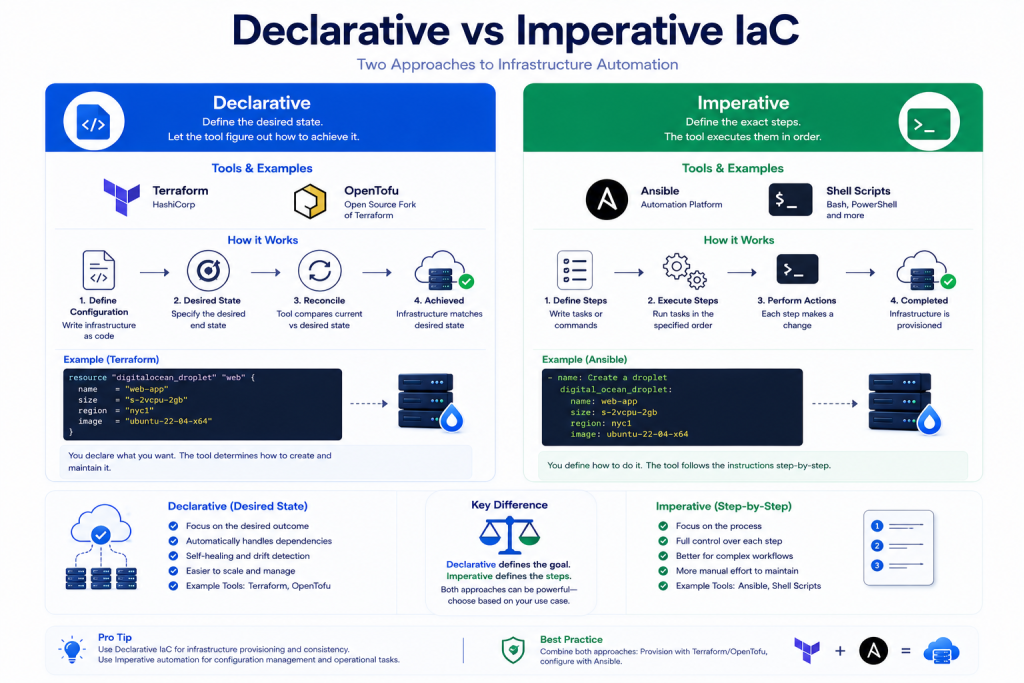
শক্তিশালী IaC ক্লাউড অটোমেশন শুধু দ্রুত সার্ভার তৈরি করার বিষয় নয়। এটি এমন পূর্বানুমানযোগ্য, নিরাপদ, ভার্সন-কন্ট্রোলড ইনফ্রাস্ট্রাকচার তৈরি করার বিষয় যা অডিট করা, পরীক্ষা করা এবং প্রয়োজনে পুনর্নির্মাণ করা যায়। এর মানে হলো পুনঃব্যবহারযোগ্য মডিউল ব্যবহার করা, ভ্যারিয়েবল বা ওয়ার্কস্পেস দিয়ে এনভায়রনমেন্ট আলাদা রাখা, ম্যানুয়াল পরিবর্তন কমিয়ে আনা, এবং সাবনেট ও ফায়ারওয়াল পলিসি থেকে শুরু করে স্টোরেজ অ্যাটাচমেন্ট ও DNS রেকর্ড পর্যন্ত প্রতিটি রিসোর্স নির্ভরতা ডকুমেন্ট করা।
সবচেয়ে গুরুত্বপূর্ণ ধারণাগুলোর একটি হলো ডিক্লারেটিভ ও ইমপারেটিভ ওয়ার্কফ্লোর মধ্যে পার্থক্য। ডিক্লারেটিভ টুলগুলো কাঙ্ক্ষিত চূড়ান্ত অবস্থা বর্ণনা করে, অন্যদিকে ইমপারেটিভ টুলগুলো সেই অবস্থায় পৌঁছানোর জন্য কমান্ডের ক্রম নির্ধারণ করে। বেশিরভাগ দলের ক্ষেত্রে, সেরা পদ্ধতি হলো এই দুইয়ের সমন্বয়: ইনফ্রাস্ট্রাকচার প্রভিশনিংয়ের জন্য Terraform বা OpenTofu, এবং অপারেটিং সিস্টেমের ভেতরে প্রভিশন-পরবর্তী কনফিগারেশন ম্যানেজমেন্টের জন্য Ansible, Puppet, বা Chef।
| টুল | প্রাইমারি মডেল | সেরা ব্যবহারের ক্ষেত্র | স্টেট হ্যান্ডলিং | শক্তি |
|---|---|---|---|---|
| Terraform | ডিক্লারেটিভ | ক্লাউড রিসোর্স প্রভিশনিং | স্টেট ফাইল | বিশাল ইকোসিস্টেম এবং মডিউল সহায়তা |
| ওপেনটোফু (OpenTofu) | ডিক্লারেটিভ পদ্ধতি | ওপেন-সোর্স IaC প্রভিশনিং | স্টেট ফাইল | কমিউনিটি-চালিত Terraform-শৈলীর ওয়ার্কফ্লো |
| অ্যানসিবল (Ansible) | ইম্পারেটিভ / ডিক্লারেটিভ টাস্ক স্টাইল | কনফিগারেশন ম্যানেজমেন্ট এবং অর্কেস্ট্রেশন | এজেন্টবিহীন এক্সিকিউশন | সহজ SSH-ভিত্তিক অটোমেশন |
| পুলুমি (Pulumi) | কোডের মাধ্যমে ডিক্লারেটিভ পদ্ধতি | সাধারণ-উদ্দেশ্যের প্রোগ্রামিং ভাষায় ইনফ্রাস্ট্রাকচার | স্টেট ব্যাকএন্ড | ডেভেলপারদের জন্য ভাষাগত নমনীয়তা |
অপরিহার্য IaC ক্লাউড অটোমেশন কৌশল
পুনঃব্যবহারযোগ্য মডিউলগুলো droplets ইনফ্রাস্ট্রাকচার অ্যাজ কোডের টেকসই রক্ষণাবেক্ষণের ভিত্তি। প্রতিটি সার্ভারের জন্য আলাদা ফাইল লেখার পরিবর্তে, টিমগুলো ওয়েব নোড, ডেটাবেস রেপ্লিকা, বেস্টিয়ন হোস্ট, লোড ব্যালেন্সার টার্গেট এবং মনিটরিং এজেন্টের জন্য স্ট্যান্ডার্ড মডিউল তৈরি করে। এতে সামঞ্জস্যতা বৃদ্ধি পায় এবং একটি মাইক্রোসার্ভিস আর্কিটেকচার যখন তিনটি নোড থেকে ত্রিশটিতে পরিণত হয়, তখন স্কেলিং অনেক সহজ হয়ে যায়।
আইডেম্পোটেন্সি হলো আরেকটি মূল নীতি। একটি ওয়ার্কফ্লো এমনভাবে তৈরি করা উচিত যাতে এটি পুনরায় চালানো নিরাপদ হয়, কোনো ডুপ্লিকেট রিসোর্স বা অপ্রত্যাশিত পার্শ্ব-প্রতিক্রিয়া তৈরি না করে। টিমগুলোর উচিত যেখানে সম্ভব ইমিউটেবল ইনফ্রাস্ট্রাকচার গ্রহণ করা, উৎপাদন মেশিনগুলো ম্যানুয়ালি প্যাচ করার পরিবর্তে নতুন তৈরি করা ইনস্ট্যান্স দিয়ে পুরনোগুলো প্রতিস্থাপন করা। এই পদ্ধতি ড্রিফট কমায়, রোলব্যাক সহজ করে এবং CI/CD পাইপলাইনের মাধ্যমে নিরাপদ উৎপাদন ডিপ্লয়মেন্টকে সমর্থন করে।
নিরাপদ ইনফ্রাস্ট্রাকচার অ্যাজ কোডের জন্য গুরুত্বপূর্ণ বিবেচ্য বিষয়সমূহ
নিরাপদ ইনফ্রাস্ট্রাকচার অ্যাজ কোড শুরু হয় অ্যাক্সেস কন্ট্রোল এবং ডেটা হ্যান্ডলিং দিয়ে। API টোকেনগুলো ভূমিকা অনুযায়ী সীমিত হওয়া উচিত, একটি ভল্ট বা CI সিক্রেট স্টোরে সংরক্ষিত থাকা উচিত, নিয়মিত পরিবর্তন করা উচিত এবং অ্যাকাউন্ট লেভেলে মাল্টি-ফ্যাক্টর অথেন্টিকেশন দ্বারা সুরক্ষিত থাকা উচিত। ডেটাবেস পাসওয়ার্ড, SSH প্রাইভেট কী, এবং অ্যাপ্লিকেশন টোকেনের মতো সিক্রেট কখনোই Git রিপোজিটরিতে কমিট করা উচিত নয়, এমনকি প্রাইভেট রিপোজিটরিতেও নয়।
ডিপ্লয়মেন্ট অঞ্চল এবং স্টোরেজ প্যাটার্ন নির্বাচনের সময় টিমগুলোর ব্যক্তিগতভাবে শনাক্তযোগ্য তথ্য এবং নিয়ন্ত্রিত ওয়ার্কলোড সম্পর্কেও চিন্তা করা উচিত। IaC-পরিচালিত ক্লাউড ইনফ্রাস্ট্রাকচারের জন্য ফিনল্যান্ড আকর্ষণীয়, কারণ এটি GDPR-বান্ধব হোস্টিং শর্তাবলী, নির্ভরযোগ্য ইউরোপীয় কানেক্টিভিটি, EU ব্যবহারকারীদের জন্য কম-লেটেন্সি নেটওয়ার্কিং, এবং দক্ষ শক্তি মডেল দ্বারা চালিত টেকসই ডেটা সেন্টার পরিচালনার ক্রমবর্ধমান সুযোগ প্রদান করে। ইউরোপীয় গ্রাহকদের সেবা প্রদানকারী ব্যবসার জন্য, এই সমন্বয় কমপ্লায়েন্স লক্ষ্য এবং কার্যক্ষমতার লক্ষ্য উভয়কেই সমর্থন করতে পারে।
Terraform, অ্যানসিবল অটোমেশন, এবং অন্যান্য টুলের তুলনা
টেরাফর্ম এবং ওপেনটোফু সাধারণত ক্লাউড রিসোর্সের ক্ষেত্রে প্রথম পছন্দ, কারণ এগুলো লাইফসাইকেল, ডিপেন্ডেন্সি এবং স্টেট দক্ষতার সাথে পরিচালনা করে। প্যাকেজ ইনস্টল করা, SSH সুরক্ষিত করা, ডকার কনফিগার করা, অ্যাপ্লিকেশন কনফিগ ফাইল লেখা এবং সার্ভিস রিস্টার্ট করার জন্য প্রায়ই অ্যানসিবল অটোমেশনকে এর উপরে স্তরভাবে ব্যবহার করা হয়। পুলুমি সেইসব ডেভেলপমেন্ট টিমের কাছে আকর্ষণীয়, যারা পরিচিত প্রোগ্রামিং ভাষায় ইনফ্রাস্ট্রাকচার সংজ্ঞায়িত করতে চায় এবং লজিক, লুপ ও অ্যাবস্ট্রাকশন সরাসরি ইনফ্রাস্ট্রাকচার স্তরে যুক্ত করতে চায়।
পাপেট এবং শেফ এখনো সেইসব পরিবেশে উপযোগী যেখানে অনেক দীর্ঘস্থায়ী হোস্ট জুড়ে গভীর, নিয়মিত কনফিগারেশন প্রয়োগ প্রয়োজন হয়। অন্যদিকে, অপরিবর্তনীয় (ইমিউটেবল) প্ল্যাটফর্ম এবং কন্টেইনারাইজড ওয়ার্কলোড প্রায়ই ভারী কনফিগারেশন এজেন্টের প্রয়োজনীয়তা কমিয়ে দেয়। সঠিক টুলসেট নির্ভর করে আপনার মূল বাধাটি ইনফ্রাস্ট্রাকচার প্রভিশনিং, অপারেটিং সিস্টেম কনফিগারেশন, পলিসি এনফোর্সমেন্ট, নাকি ডিপ্লয়মেন্ট অর্কেস্ট্রেশনে — তার উপর।
নিরাপদ ইনফ্রাস্ট্রাকচার অ্যাজ কোড নিশ্চিত করা
নিরাপদ ইনফ্রাস্ট্রাকচার অ্যাজ কোড ন্যূনতম-অধিকার অ্যাক্সেস, সিক্রেট ম্যানেজমেন্ট, রিমোট স্টেট সুরক্ষা, পলিসি চেক, এমএফএ, অডিট লগ, ইমেজ হার্ডেনিং এবং ড্রিফট ও ডিপেন্ডেন্সি ঝুঁকির ক্রমাগত পর্যালোচনাকে একত্রিত করে।
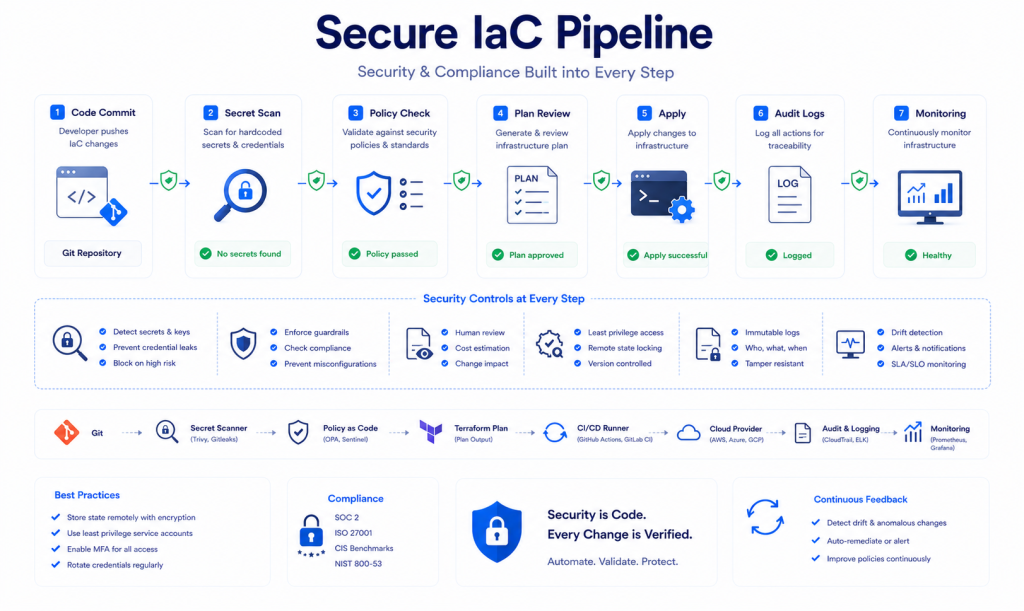
IaC-এ নিরাপত্তা সমস্যাগুলো সাধারণত উদঘাটিত ক্রেডেনশিয়াল, অতিরিক্ত অধিকারপ্রাপ্ত টোকেন, খোলা ফায়ারওয়াল পলিসি, ভুল কনফিগার করা SSH অ্যাক্সেস এবং দুর্বল রিভিউ প্রক্রিয়া থেকে আসে। যেহেতু IaC বড় মাত্রায় ইনফ্রাস্ট্রাকচার তৈরি করতে পারে, তাই একটি একক ভুলও দ্রুত বড় আকার ধারণ করতে পারে। এজন্যই IaC নিরাপত্তার সেরা অনুশীলনগুলো প্রথম কমিট থেকে শুরু করে প্ল্যান রিভিউ, পাইপলাইন এক্সিকিউশন এবং প্রোডাকশন মনিটরিং পর্যন্ত পুরো ওয়ার্কফ্লোতে এমবেড করা উচিত।
নিরাপত্তাকে পুরো লাইফসাইকেল জুড়েও কভার করতে হবে। একটি ড্রপলেট নিরাপদভাবে প্রভিশন করা কেবল প্রথম ধাপ। টিমগুলোকে প্যাচিং, অ্যাক্সেস রোটেশন, লগ রিটেনশন, ইমেজ প্রোভেন্যান্স, ব্যাকআপ পলিসি, স্টেট ফাইল সুরক্ষা এবং রোলব্যাক নিয়ন্ত্রণ পরিচালনা করতে হবে। ইনফ্রাস্ট্রাকচার কোডকে অ্যাপ্লিকেশন কোডের মতো বিবেচনা করা হলে, নিরাপত্তা পর্যালোচনা আরও পদ্ধতিগত এবং স্বয়ংক্রিয় করা সহজ হয়ে ওঠে।
২০২৬ সালের জন্য IaC নিরাপত্তার সেরা অনুশীলন
ক্লাউড প্রোভাইডার নির্বিশেষে বেশ কিছু অনুশীলন অপরিহার্য থেকে যায়। প্রভিশনিংয়ের জন্য ন্যূনতম-অধিকার API টোকেন ব্যবহার করুন, ক্লাউড অ্যাকাউন্ট এবং সোর্স কন্ট্রোল প্ল্যাটফর্মে এমএফএ সক্রিয় করুন, এবং সিক্রেটগুলো একটি নিবেদিত ভল্ট, CI সিক্রেট স্টোর বা এনক্রিপ্টেড ব্যাকএন্ডে সংরক্ষণ করুন। ডিফল্টরূপে নেটওয়ার্ক এক্সপোজার সীমিত করুন, শুধুমাত্র বিশ্বস্ত IP রেঞ্জ বা একটি বেস্টিয়ন হোস্ট থেকে SSH অনুমতি দিন, এবং যেখানে সম্ভব স্বল্পস্থায়ী (শর্ট-লিভড) ক্রেডেনশিয়ালকে অগ্রাধিকার দিন।
- পুল রিকোয়েস্টে সিক্রেট স্ক্যানার ব্যবহার করুন
- রিমোট স্টেট এনক্রিপ্ট করুন এবং এর অ্যাক্সেস সীমিত রাখুন
- প্রয়োগের আগে ফায়ারওয়াল এবং DNS পরিবর্তন যাচাই করুন
- প্রোভাইডার এবং মডিউল সংস্করণ পিন করুন
- বেস ইমেজে দুর্বলতার জন্য স্ক্যান করুন
- অডিট ট্রেইলের মাধ্যমে সমস্ত ইনফ্রাস্ট্রাকচার পরিবর্তন লগ করুন
- ট্যাগ, অঞ্চল এবং নেটওয়ার্ক নিয়মের জন্য পলিসি এনফোর্সমেন্ট প্রয়োগ করুন
- রিভিউ এবং ডিপ্লয়মেন্ট অনুমোদনের দায়িত্ব পৃথক করুন
ডিজিটালওশান ড্রপলেট সুরক্ষার কৌশল
ড্রপলেটের ক্ষেত্রে, ব্যবহারিক সুরক্ষা শুরু হয় হার্ডেনড ইমেজ, SSH পাবলিক-কী প্রমাণীকরণ, যেখানে সম্ভব পাসওয়ার্ড লগইন নিষ্ক্রিয় করা, ন্যূনতম খোলা পোর্ট এবং একটি নিয়ন্ত্রিত কনফিগারেশন পাইপলাইনের মাধ্যমে নিয়মিত আপডেটের মাধ্যমে। টিমগুলোর উচিত ড্রপলেটগুলোকে প্রাইভেট নেটওয়ার্কিংয়ের সাথে সংযুক্ত করা, ইনগ্রেস ফিল্টারিংয়ের জন্য ক্লাউড ফায়ারওয়াল ব্যবহার করা, এবং ইন্টারনেট-মুখী সার্ভিসগুলোকে TLS টার্মিনেশনসহ একটি লোড ব্যালেন্সার বা রিভার্স প্রক্সির পেছনে রাখা।
স্ন্যাপশট এবং ব্যাকআপকে শুধু অপারেশনের কাজ নয়, বরং নিরাপত্তা নকশার একটি অংশ হিসেবে বিবেচনা করা উচিত। একটি প্রোডাকশন SaaS প্ল্যাটফর্মের দৈনিক ব্যাকআপ, রিটেনশন নিয়ম, ক্রস-রিজিয়ন পরিকল্পনা এবং পরীক্ষিত রিস্টোর অটোমেশনের প্রয়োজন হতে পারে। কুবারনেটিস নোডের ক্ষেত্রে, সুরক্ষার মধ্যে নিরাপদ কুবলেট সেটিংস, সীমিত API এক্সপোজার, এবং বুটস্ট্র্যাপ টোকেন ও ক্লাস্টার জয়েন সিক্রেটের সতর্ক ব্যবস্থাপনাও অন্তর্ভুক্ত থাকে।
নিরাপদ ক্লাউড ইনফ্রাস্ট্রাকচার ব্যবস্থাপনার জন্য টুল ও কৌশল
নিরাপদ ইনফ্রাস্ট্রাকচার অ্যাজ কোড পলিসি-অ্যাজ-কোড এবং ভ্যালিডেশন টুলিং থেকে উপকৃত হয়। টিমগুলো প্রায়ই টেরাফর্ম বা ওপেনটোফুর বিরুদ্ধে স্ট্যাটিক বিশ্লেষণ চালায়, নামকরণের নিয়ম এবং ট্যাগিং প্রয়োজনীয়তা প্রয়োগ করে, এবং কিছু প্রভিশন হওয়ার আগেই CI-তে ঝুঁকিপূর্ণ পরিবর্তনগুলো ব্লক করে। কনফিগারেশন ম্যানেজমেন্ট টুলগুলোও যাচাই করতে পারে যে ডিপ্লয়মেন্টের পরেও নিরাপত্তা বেসলাইন বজায় রয়েছে কিনা।
একটি সহজ ট্রাবলশুটিং কাঠামো এখানে সাহায্য করে: প্রথমে পরিচয় এবং অনুমতি যাচাই করুন, এরপর নেটওয়ার্ক পলিসি পরীক্ষা করুন, তারপর স্টেট ড্রিফট পর্যালোচনা করুন, এবং সবশেষে ইনস্ট্যান্সের ভেতরের রানটাইম কনফিগারেশন নিশ্চিত করুন। এই স্তরযুক্ত পদ্ধতি একটি অনুপস্থিত SSH কী, ভুল ফায়ারওয়াল নিয়ম, ভাঙা ক্লাউড-ইনিট স্ক্রিপ্ট, বা অমিল DNS টার্গেটের কারণে ডিপ্লয়মেন্ট ব্যর্থ হলে সমাধানের গড় সময় কমাতে সাহায্য করে।
| সাধারণ ভুল | ঝুঁকি | প্রস্তাবিত সমাধান |
|---|---|---|
| রিপোজিটরিতে হার্ডকোড করা API টোকেন | ক্রেডেনশিয়াল ফাঁস হওয়ার ঝুঁকি | ভল্ট বা CI সিক্রেট স্টোর ব্যবহার করুন |
| কনসোলে ম্যানুয়াল পরিবর্তন | ইনফ্রাস্ট্রাকচার ড্রিফট | শুধুমাত্র কোডের মাধ্যমে পরিবর্তন নিশ্চিত করুন এবং ড্রিফট পরীক্ষা চালু করুন |
| শেয়ার করা লোকাল স্টেট ফাইল | স্টেট কনফ্লিক্ট ও তথ্য ফাঁসের ঝুঁকি | অ্যাক্সেস নিয়ন্ত্রণসহ এনক্রিপ্টেড রিমোট স্টেট ব্যবহার করুন |
| ইন্টারনেটের জন্য খোলা SSH পোর্ট | আক্রমণের সম্ভাবনা বৃদ্ধি | উৎস IP সীমাবদ্ধ করুন বা বেস্টিয়ন অ্যাক্সেস ব্যবহার করুন |
উন্নত টুলস ও অটোমেশন কৌশল
উন্নত ড্রপলেট ইনফ্রাস্ট্রাকচার অ্যাজ কোড প্রভিশনিং টুলস, কনফিগারেশন ম্যানেজমেন্ট, CI/CD পাইপলাইন, এনভায়রনমেন্ট প্রমোশন, টেস্টিং, রোলব্যাক লজিক এবং পলিসি কন্ট্রোলকে একত্রিত করে একটি সম্পূর্ণ স্বয়ংক্রিয় ডেলিভারি সিস্টেম তৈরি করে।
মূল বিষয়গুলো প্রতিষ্ঠিত হওয়ার পর, দলগুলো সাধারণত IaC-কে বৃহত্তর অটোমেশন ওয়ার্কফ্লোতে সম্প্রসারিত করে। এর মধ্যে থাকে ড্রপলেট প্রভিশনিং, স্টোরেজ সংযুক্তকরণ, নেটওয়ার্কিং কনফিগারেশন, ফায়ারওয়াল নিয়ম প্রয়োগ, DNS নিবন্ধন, নিরাপদভাবে এনভায়রনমেন্ট ভ্যারিয়েবল ইনজেক্ট করা এবং একই ডেলিভারি পাইপলাইনে অ্যাপ্লিকেশন ডিপ্লয়মেন্ট চালু করা। এই পর্যায়ে IaC শুধু একটি প্রভিশনিং কাজ না থেকে বৃহত্তর DevOps ওয়ার্কফ্লোর অংশ হয়ে ওঠে।
এই পর্যায়ে GitHub Actions, GitLab CI/CD, বা Jenkins-এর সাথে ইন্টিগ্রেশন বিশেষভাবে গুরুত্বপূর্ণ হয়ে ওঠে। একটি কমিট ফরম্যাটিং চেক, স্ট্যাটিক অ্যানালাইসিস, পলিসি ভ্যালিডেশন, একটি Terraform প্ল্যান, ম্যানুয়াল অনুমোদন এবং তারপর একটি অ্যাপ্লাই ধাপ এবং Ansible বা কন্টেইনার ডিপ্লয়মেন্ট ট্রিগার করতে পারে। রিলিজের পর হেলথ চেক ব্যর্থ হলে এই ওয়ার্কফ্লো স্বয়ংক্রিয় রোলব্যাক কৌশলও সমর্থন করতে পারে।
ইনফ্রাস্ট্রাকচার অ্যাজ কোড টুলস তুলনা
কোনো একক টুল সব ইনফ্রাস্ট্রাকচার সমস্যার সমাধান দেয় না। Terraform এবং OpenTofu ইনফ্রাস্ট্রাকচার প্রভিশনিং ও ইকোসিস্টেম সামঞ্জস্যতার জন্য শক্তিশালী। Ansible SSH-ভিত্তিক অর্কেস্ট্রেশন এবং অ্যাপ্লিকেশন সেটআপের জন্য কার্যকর। Pulumi নমনীয় কোডিং প্যাটার্ন প্রদান করে, আর Puppet ও Chef দীর্ঘমেয়াদি সার্ভার ফ্লিটের জন্য উপযোগী, যেগুলোতে ক্রমাগত কনফিগারেশন প্রয়োগের প্রয়োজন হয়।
মাইক্রোসার্ভিস পরিচালনাকারী দলগুলোর জন্য একটি সাধারণ প্যাটার্ন হলো নেটওয়ার্ক ও কম্পিউটের জন্য Terraform, ইনস্ট্যান্স বুটস্ট্র্যাপের জন্য Ansible, প্যাকেজিং-এর জন্য Docker এবং অর্কেস্ট্রেশনের জন্য Kubernetes ব্যবহার করা। সহজ স্টেজিং এনভায়রনমেন্টের ক্ষেত্রে শুধু Terraform ও cloud-init যথেষ্ট হতে পারে। সঠিক সিদ্ধান্ত নির্ভর করে দলের দক্ষতা, এনভায়রনমেন্টের জটিলতা, পরিবর্তনের ফ্রিকোয়েন্সি এবং ওয়ার্কলোড অস্থায়ী নাকি স্থায়ী তার উপর।
উন্নত ওয়ার্কফ্লোর জন্য Ansible অটোমেশন ইন্টিগ্রেশন
Terraform দিয়ে ড্রপলেট প্রভিশন করার পর সাধারণত Ansible অটোমেশন ব্যবহার করা হয়। Terraform-এর আউটপুট পাবলিক IP, হোস্টনেম, বা ইনভেন্টরি মেটাডেটা Ansible-এ পাঠাতে পারে, যা পরবর্তীতে রানটাইম ইনস্টল করে, NGINX কনফিগার করে, কন্টেইনার ডিপ্লয় করে, এনভায়রনমেন্ট ফাইল সেট করে, সিস্টেম ইউজার তৈরি করে এবং SSH হার্ডেনিং প্রয়োগ করে। এই বিভাজন রিসোর্স প্রভিশনিং ও সার্ভার কনফিগারেশনকে আরও সহজে পরিচালনাযোগ্য করে তোলে।
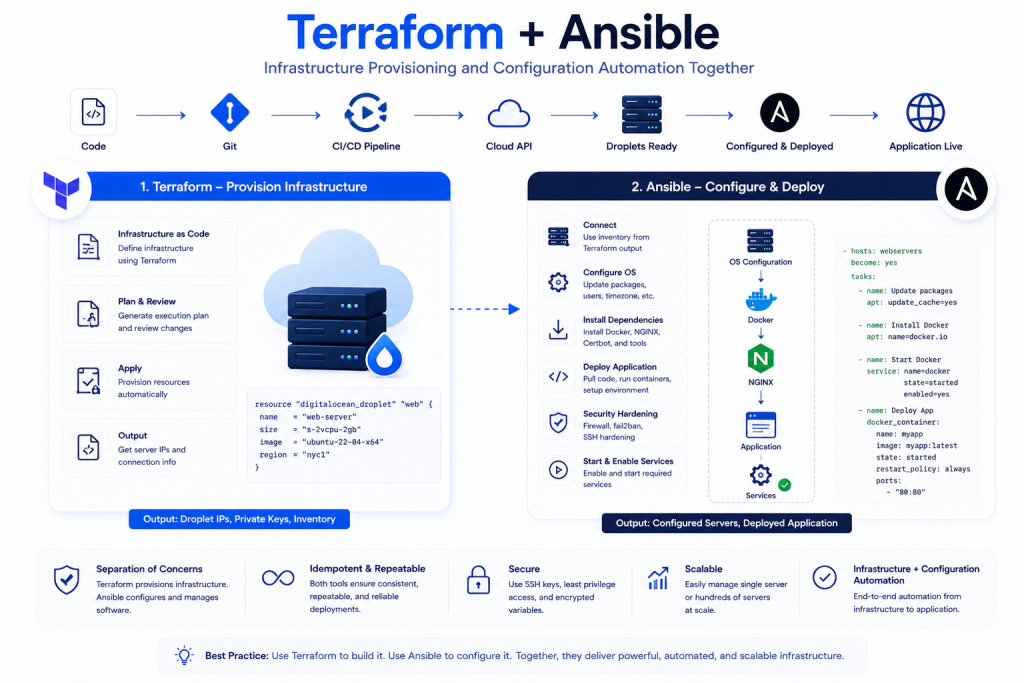
একটি SaaS উদাহরণে, Terraform তিনটি অ্যাপ্লিকেশন ড্রপলেট, একটি ম্যানেজড ডেটাবেস এন্ডপয়েন্ট, একটি ফায়ারওয়াল, একটি লোড ব্যালান্সার এবং DNS রেকর্ড তৈরি করতে পারে। এরপর Ansible Docker কনফিগার করবে, অ্যাপ্লিকেশন ইমেজ পুল করবে, সিক্রেট স্টোর থেকে এনভায়রনমেন্ট ভ্যারিয়েবল লিখবে, মাইগ্রেশন চালাবে এবং সার্ভিস পুনরায় চালু করবে। একই প্যাটার্ন প্রোডাকশন ডিপ্লয়মেন্ট, ব্লু-গ্রিন রোলআউট এবং সাময়িক QA এনভায়রনমেন্টের জন্যও কাজ করে।
ড্রপলেট ইনফ্রাস্ট্রাকচার অটোমেশনের ভবিষ্যৎ প্রবণতা
সবচেয়ে গুরুত্বপূর্ণ ট্রেন্ড কোনো নির্দিষ্ট টুল নয়, বরং ইনফ্রাস্ট্রাকচার কোড, পলিসি এনফোর্সমেন্ট, সিকিউরিটি স্ক্যানিং এবং ডিপ্লয়মেন্ট পাইপলাইনের মধ্যে আরও নিবিড় সংহতি। টিমগুলো ক্রমবর্ধমানভাবে প্রত্যাশা করে যে প্রতিটি ইনফ্রাস্ট্রাকচার পরিবর্তন অটোমেশনের মাধ্যমে পরীক্ষাযোগ্য, পর্যালোচনাযোগ্য এবং ডিপ্লয়যোগ্য হবে। এর মানে হলো স্টেট ম্যানেজমেন্ট, পলিসি-অ্যাজ-কোড, ইমেজ পাইপলাইন এবং রানটাইম অবজারভেবিলিটি এখন IaC অপারেশনের স্বাভাবিক অংশ হয়ে উঠছে।
আরেকটি বড় পরিবর্তন হলো প্ল্যাটফর্ম ইঞ্জিনিয়ারিংয়ের দিকে ঝোঁক, যেখানে অভ্যন্তরীণ টিমগুলো পুনঃব্যবহারযোগ্য গোল্ডেন মডিউল, অনুমোদিত নেটওয়ার্ক প্যাটার্ন, নিরাপদ বেস ইমেজ এবং ডেভেলপারদের জন্য সেলফ-সার্ভিস টেমপ্লেট সরবরাহ করে। এই মডেলে, ড্রপলেট ইনফ্রাস্ট্রাকচার অ্যাজ কোড একটি প্রোডাক্টাইজড প্ল্যাটফর্ম সক্ষমতায় পরিণত হয়। Cloudoora-র মতো প্রোভাইডাররা API-চালিত এনভায়রনমেন্ট, অটোমেশন-বান্ধব হোস্টিং এবং ডেভেলপমেন্ট ও প্রোডাকশন ওয়ার্কফ্লো জুড়ে পুনরাবৃত্তিযোগ্য ক্লাউড অপারেশন সমর্থন করে এই পদ্ধতির সাথে স্বাভাবিকভাবে খাপ খেয়ে যেতে পারে।
| IaC ওয়ার্কফ্লো চেকলিস্ট | অবস্থা লক্ষ্য |
|---|---|
| প্রোভাইডার এবং মডিউল ভার্সন-পিন করা হয়েছে | হ্যাঁ |
| সিক্রেট কোডবেসের বাইরে সংরক্ষিত | হ্যাঁ |
| রিমোট স্টেট কনফিগার ও এনক্রিপ্ট করা হয়েছে | হ্যাঁ |
| অ্যাপ্লাই করার আগে প্ল্যান পর্যালোচনা করা হয়েছে | হ্যাঁ |
| ফায়ারওয়াল, SSH এবং DNS অটোমেটেড | হ্যাঁ |
| CI/CD পাইপলাইন ইন্টিগ্রেটেড | হ্যাঁ |
| রোলব্যাক প্রক্রিয়া ডকুমেন্টেড | হ্যাঁ |
| ড্রিফট ডিটেকশন এবং অডিট লগ সক্রিয় | হ্যাঁ |
উপসংহার
ড্রপলেট ইনফ্রাস্ট্রাকচার অ্যাজ কোড ইঞ্জিনিয়ারিং টিমগুলোকে ম্যানুয়াল সেটআপের পরিবর্তে অটোমেশনের মাধ্যমে ক্লাউড এনভায়রনমেন্ট প্রভিশন, সুরক্ষিত এবং স্কেল করার একটি নির্ভরযোগ্য উপায় দেয়। Terraform ড্রপলেট ম্যানেজমেন্ট, Ansible অটোমেশন, নিরাপদ ওয়ার্কফ্লো, রিমোট স্টেট, টেস্টিং এবং CI/CD ইন্টিগ্রেশনের সমন্বয়ে, টিমগুলো ড্রিফট কমাতে, ডিপ্লয়মেন্ট সামঞ্জস্যতা উন্নত করতে এবং স্টেজিং ও প্রোডাকশন জুড়ে দ্রুত এগিয়ে যেতে পারে।
আধুনিক SaaS প্ল্যাটফর্ম, মাইক্রোসার্ভিস এবং Kubernetes-প্রস্তুত এনভায়রনমেন্টের জন্য, IaC আর ঐচ্ছিক নয়। এটি পুনরাবৃত্তিযোগ্য ক্লাউড অপারেশন, নিরীক্ষাযোগ্য পরিবর্তন ট্র্যাকিং এবং নিরাপদ ইনফ্রাস্ট্রাকচার বৃদ্ধির ভিত্তি। আপনি যদি API অ্যাক্সেস, স্কেলযোগ্য হোস্টিং এবং ডেভেলপার-কেন্দ্রিক ওয়ার্কফ্লো সহ অটোমেশন-বান্ধব এনভায়রনমেন্ট তৈরি করতে চান, তাহলে Cloudoora-র ক্লাউড প্ল্যাটফর্ম দেখুন।
সচরাচর জিজ্ঞাসিত প্রশ্ন
ইনফ্রাস্ট্রাকচার অ্যাজ কোডে ড্রপলেটের ভূমিকা কী?
ড্রপলেট হলো কোডের মাধ্যমে সংজ্ঞায়িত ও পরিচালিত কম্পিউট রিসোর্স। IaC ওয়ার্কফ্লোতে এগুলো ম্যানুয়াল ক্লিকের পরিবর্তে API এবং কনফিগারেশন ফাইলের মাধ্যমে প্রোভিশন করা হয়, যা সামঞ্জস্যতা, স্কেলেবিলিটি এবং ডেপ্লয়মেন্টের গতি বাড়ায়।
DigitalOcean ড্রপলেটের সঙ্গে কীভাবে Terraform ব্যবহার করবেন?
আপনি Terraform কনফিগারেশন ফাইলে ড্রপলেট, SSH কী, ফায়ারওয়াল, নেটওয়ার্কিং এবং সংশ্লিষ্ট রিসোর্স সংজ্ঞায়িত করেন, একটি API টোকেনের মাধ্যমে অথেন্টিকেট করেন, পরিবর্তনগুলো দেখার জন্য একটি প্ল্যান চালান এবং ইনফ্রাস্ট্রাকচার তৈরি বা আপডেট করতে কনফিগারেশন প্রয়োগ করেন।
ইনফ্রাস্ট্রাকচার অ্যাজ কোডের সর্বোত্তম অনুশীলনগুলো কী কী?
ইনফ্রাস্ট্রাকচার অ্যাজ কোডের প্রধান সর্বোত্তম অনুশীলনগুলো হলো পুনঃব্যবহারযোগ্য মডিউল ব্যবহার করা, Git-এ কোড সংরক্ষণ করা, সিক্রেট সুরক্ষিত রাখা, রিমোট স্টেট ব্যবহার করা, কোড রিভিউ বাধ্যতামূলক করা, CI/CD-তে প্ল্যান পরীক্ষা করা, ম্যানুয়াল পরিবর্তন কমিয়ে আনা এবং রোলব্যাক ও পরিবর্তন ব্যবস্থাপনা প্রক্রিয়া নথিভুক্ত করা।
ইনফ্রাস্ট্রাকচার অ্যাজ কোড কতটা নিরাপদ?
ইনফ্রাস্ট্রাকচার অ্যাজ কোড অত্যন্ত নিরাপদ হতে পারে যখন দলগুলো সর্বনিম্ন প্রয়োজনীয় অ্যাক্সেস, MFA, এনক্রিপ্টেড রিমোট স্টেট, সিক্রেট ম্যানেজমেন্ট, পলিসি চেক, অডিট লগিং, ইমেজ হার্ডেনিং এবং স্বয়ংক্রিয় রিভিউ ওয়ার্কফ্লো প্রয়োগ করে। তবে ক্রেডেনশিয়াল ফাঁস হলে বা কোডবেসের বাইরে ইনফ্রাস্ট্রাকচার পরিবর্তন করা হলে এটি ঝুঁকিপূর্ণ হয়ে ওঠে।
ইনফ্রাস্ট্রাকচার অ্যাজ কোড পরিচালনার জন্য কোন টুলগুলো সবচেয়ে ভালো?
ক্লাউড রিসোর্স প্রোভিশনিংয়ের জন্য Terraform এবং OpenTofu চমৎকার। কনফিগারেশন ম্যানেজমেন্ট ও অর্কেস্ট্রেশনের জন্য Ansible শক্তিশালী। যেসব দল সাধারণ-উদ্দেশ্যের প্রোগ্রামিং ভাষা পছন্দ করে, তাদের জন্য Pulumi ভালোভাবে কাজ করে। যখন সার্ভার কনফিগারেশনের ধারাবাহিক প্রয়োগ প্রয়োজন হয়, তখন Puppet এবং Chef কার্যকর।
ডিক্লারেটিভ এবং ইমপারেটিভ IaC-এর মধ্যে পার্থক্য কী?
ডিক্লারেটিভ IaC কাঙ্ক্ষিত চূড়ান্ত অবস্থা সংজ্ঞায়িত করে, আর টুলটি সেই অবস্থায় পৌঁছানোর উপায় নিজেই নির্ধারণ করে। ইমপারেটিভ IaC নির্দিষ্ট ক্রমে কমান্ড উল্লেখ করে। প্রোভিশনিংয়ের জন্য ডিক্লারেটিভ মডেল প্রায়শই ভালো, আর পদ্ধতিগত কনফিগারেশন কাজের জন্য ইমপারেটিভ মডেল উপযোগী।
ড্রপলেট ইনফ্রাস্ট্রাকচার অ্যাজ কোড কি Kubernetes ক্লাস্টারের জন্য ব্যবহার করা যায়?
হ্যাঁ। দলগুলো প্রায়ই Kubernetes কন্ট্রোল-প্লেন ও ওয়ার্কার নোড, প্রাইভেট নেটওয়ার্কিং, ফায়ারওয়াল, লোড ব্যালেন্সার, DNS এবং স্টোরেজ প্রোভিশন করতে IaC ব্যবহার করে। এরপর অতিরিক্ত টুলিং ক্লাস্টার সফটওয়্যার নিজেই ইনস্টল ও কনফিগার করে।
ফিনল্যান্ডে IaC-পরিচালিত ক্লাউড ইনফ্রাস্ট্রাকচার কেন ডিপ্লয় করবেন?
ফিনল্যান্ড GDPR-বান্ধব ইউরোপীয় হোস্টিং পরিবেশ, নির্ভরযোগ্য আঞ্চলিক সংযোগ, অনেক EU ওয়ার্কলোডের জন্য কম লেটেন্সি নেটওয়ার্কিং এবং শক্তি-সাশ্রয়ী, টেকসই-কেন্দ্রিক ডেটা সেন্টার পরিবেশে প্রবেশাধিকার প্রদান করে। এটি নিয়ন্ত্রিত অ্যাপ্লিকেশন, SaaS প্ল্যাটফর্ম এবং ইউরোপীয় ব্যবহারকারীদের সেবা প্রদানকারী প্রোডাকশন সার্ভিসের জন্য আকর্ষণীয় করে তোলে।