


ক্লাউড হোস্টিং সিকিউরিটি বেস্ট প্র্যাকটিস হলো এমন নীতি, প্রযুক্তিগত নিয়ন্ত্রণ এবং পরিচালনাগত কৌশল যা ক্লাউড-ভিত্তিক সার্ভার, অ্যাপ্লিকেশন, ডেটাবেস এবং ব্যবহারকারীর অ্যাক্সেস সুরক্ষিত রাখতে ব্যবহৃত হয়। এই ক্লাউড হোস্টিং সিকিউরিটি বেস্ট প্র্যাকটিসগুলো প্রতিষ্ঠানগুলোকে ইনফ্রাস্ট্রাকচার সুরক্ষিত করতে, ডেটা লঙ্ঘন প্রতিরোধ করতে এবং আধুনিক ক্লাউড পরিবেশে কমপ্লায়েন্স বজায় রাখতে সহায়তা করে।
ক্লাউড পরিবেশে নিরাপত্তা শুধু ফায়ারওয়াল বা অ্যান্টিভাইরাস টুলের মধ্যেই সীমাবদ্ধ নয়। এর মধ্যে রয়েছে আইডেন্টিটি অ্যাক্সেস ম্যানেজমেন্ট, এনক্রিপশন, নেটওয়ার্ক ডিজাইন, মনিটরিং, ব্যাকআপ পরিকল্পনা এবং নিয়ন্ত্রক সম্মতি। বিশ্বব্যাপী ব্যবসা পরিচালনাকারী প্রতিষ্ঠান, বিশেষত যারা ইউরোপীয় ইউনিয়নের ব্যবহারকারীদের সেবা দেয়, তাদের জন্য ক্লাউড সিকিউরিটি GDPR এবং ডেটা সুরক্ষা সংক্রান্ত প্রয়োজনীয়তা পূরণেও গুরুত্বপূর্ণ ভূমিকা পালন করে।
ক্লাউড হোস্টিং সিকিউরিটি বেস্ট প্র্যাকটিস কী?
ক্লাউড হোস্টিং সিকিউরিটি বেস্ট প্র্যাকটিস হলো এমন নীতি, নিয়ন্ত্রণ এবং কৌশলের সমষ্টি যা ক্লাউড ইনফ্রাস্ট্রাকচার, অ্যাপ্লিকেশন এবং ডেটা সুরক্ষিত রাখার জন্য ডিজাইন করা হয়। এর মধ্যে রয়েছে আইডেন্টিটি অ্যাক্সেস ম্যানেজমেন্ট (IAM), এনক্রিপশন, নেটওয়ার্ক সিকিউরিটি, ক্রমাগত মনিটরিং, ব্যাকআপ এবং কমপ্লায়েন্স ব্যবস্থা, যা ঝুঁকি কমাতে এবং ডেটা লঙ্ঘন প্রতিরোধে সহায়ক।
ক্লাউড হোস্টিং সিকিউরিটি বেস্ট প্র্যাকটিসের মূল উপাদানগুলো হলো:
- সর্বনিম্ন প্রয়োজনীয় অ্যাক্সেসসহ আইডেন্টিটি ও অ্যাক্সেস ম্যানেজমেন্ট (IAM)
- ডেটা স্থিতিশীল অবস্থায় (at rest) এবং ট্রানজিটে (in transit) এনক্রিপশন
- নেটওয়ার্ক সিকিউরিটি, সেগমেন্টেশন এবং জিরো ট্রাস্ট আর্কিটেকচার
- ক্রমাগত মনিটরিং, লগিং এবং থ্রেট ডিটেকশন
- ব্যাকআপ, বিপর্যয় পুনরুদ্ধার এবং ইনসিডেন্ট রেসপন্স পরিকল্পনা
- GDPR এবং নিয়ন্ত্রক প্রয়োজনীয়তার জন্য কমপ্লায়েন্স নিয়ন্ত্রণ
ক্লাউড হোস্টিং সিকিউরিটি কী?
ক্লাউড হোস্টিং সিকিউরিটি বেস্ট প্র্যাকটিস হলো এমন নীতি, প্রযুক্তিগত নিয়ন্ত্রণ এবং পরিচালনাগত অভ্যাস যা ক্লাউড-ভিত্তিক সার্ভার, অ্যাপ্লিকেশন, ডেটাবেস এবং ব্যবহারকারীর অ্যাক্সেস সুরক্ষিত রাখতে ব্যবহৃত হয়। ক্লাউড পরিবেশে নিরাপত্তা শুধু ফায়ারওয়াল বা অ্যান্টিভাইরাস টুলের মধ্যেই সীমাবদ্ধ নয়। এর মধ্যে রয়েছে আইডেন্টিটি নিয়ন্ত্রণ, এনক্রিপশন, নেটওয়ার্ক ডিজাইন, মনিটরিং, ব্যাকআপ পরিকল্পনা এবং আইনি সম্মতি।
বিশ্বব্যাপী ব্যবসা পরিচালনাকারী প্রতিষ্ঠান, বিশেষত যেসব কোম্পানি ইউরোপীয় ইউনিয়নের গ্রাহকদের সেবা দেয়, তাদের জন্য ক্লাউড সিকিউরিটির একটি নিয়ন্ত্রক দিকও রয়েছে। একটি নিরাপদ প্ল্যাটফর্মকে অবশ্যই গোপনীয়তা, অখণ্ডতা এবং প্রাপ্যতা সুরক্ষিত রাখতে হবে, পাশাপাশি ডেটা রেসিডেন্সি নিয়ন্ত্রণ, অডিট লগিং এবং ইনসিডেন্ট রিপোর্টিংয়ের মতো ক্লাউড কমপ্লায়েন্স ও নিরাপত্তা ব্যবস্থা সমর্থন করতে হবে। cloudoora.com-এ পর্যালোচিত প্রোভাইডারদের প্রায়ই শুধু আপটাইম ও পারফরম্যান্সের ভিত্তিতে নয়, বরং এই নিরাপত্তা প্রয়োজনীয়তাগুলো কতটা ভালোভাবে সমর্থন করে তার ভিত্তিতেও মূল্যায়ন করা হয়।
ক্লাউড হোস্টিং সিকিউরিটি বেস্ট প্র্যাকটিসের গুরুত্ব
আধুনিক ক্লাউড সিস্টেম নমনীয় ও স্কেলযোগ্য, তবে এই নমনীয়তা পরিবেশ সঠিকভাবে কনফিগার না করলে ঝুঁকি তৈরি করতে পারে। ভুলভাবে পরিচালিত অনুমতি, উন্মুক্ত স্টোরেজ বাকেট, দুর্বল পাসওয়ার্ড এবং আপডেট না করা ওয়ার্কলোড এখনও ক্লাউড ডেটা লঙ্ঘনের সাধারণ কারণ। এ কারণেই সুরক্ষিত ক্লাউড হোস্টিং কৌশলগুলো পরিবেশ স্থাপনের পরে যোগ করার পরিবর্তে শুরু থেকেই পরিবেশে অন্তর্ভুক্ত করে ডিজাইন করা উচিত।
শক্তিশালী নিরাপত্তা শুধু ডেটা নয়, আরও অনেক কিছু সুরক্ষিত করে। এটি ডাউনটাইম, আর্থিক ক্ষতি, সুনামহানি এবং নিয়ন্ত্রক জরিমানা প্রতিরোধে সহায়তা করে। এন্টারপ্রাইজগুলোর জন্য, এন্টারপ্রাইজ ক্লাউড সিকিউরিটি বেস্ট প্র্যাকটিস অনুসরণ করাও অভ্যন্তরীণ গভর্ন্যান্স উন্নত করে, কারণ এর মাধ্যমে বিভিন্ন দল ও অঞ্চল জুড়ে অ্যাক্সেস, মনিটরিং এবং ইনসিডেন্ট রেসপন্স পরিচালনা করা সহজ হয়।
- আক্রমণের ক্ষেত্র হ্রাস করে অপ্রয়োজনীয় অ্যাক্সেস এবং উন্মুক্ত সার্ভিস সীমিত করার মাধ্যমে
- গ্রাহকের ডেটা সুরক্ষিত রাখে এনক্রিপশন এবং অ্যাক্সেস নিয়ন্ত্রণের মাধ্যমে
- সম্মতি সমর্থন করে GDPR এবং শিল্প-নির্দিষ্ট বাধ্যবাধকতার সাথে
- স্থিতিস্থাপকতা উন্নত করে ব্যাকআপ, মনিটরিং এবং পুনরুদ্ধার পরিকল্পনার মাধ্যমে
- আস্থা তৈরি করে ক্লায়েন্ট, অংশীদার এবং নিয়ন্ত্রকদের সাথে
ক্লাউড কমপ্লায়েন্স এবং নিরাপত্তা ব্যবস্থার সংক্ষিপ্ত বিবরণ
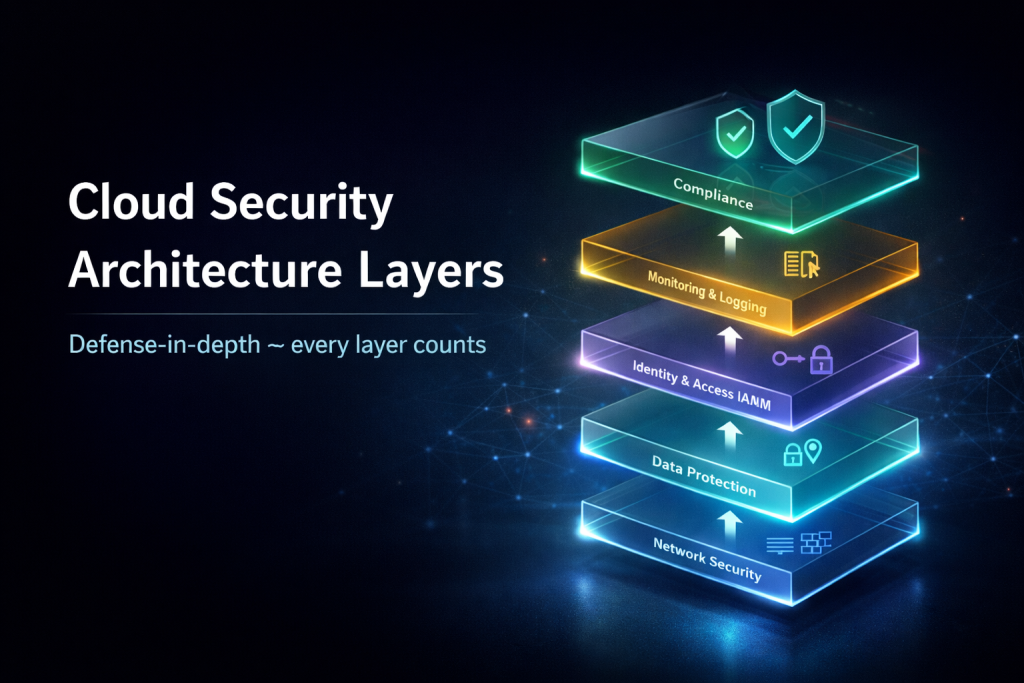
কার্যকর ক্লাউড নিরাপত্তা প্রতিরোধমূলক, শনাক্তকরণমূলক এবং সংশোধনমূলক নিয়ন্ত্রণের সমন্বয়ে গঠিত। প্রতিরোধমূলক নিয়ন্ত্রণের মধ্যে রয়েছে পরিচয় ও অ্যাক্সেস ব্যবস্থাপনা, নিরাপদ কনফিগারেশন বেসলাইন এবং নেটওয়ার্ক সেগমেন্টেশন। শনাক্তকরণমূলক নিয়ন্ত্রণের মধ্যে রয়েছে ক্রমাগত লগিং, হুমকি শনাক্তকরণ এবং অডিট পর্যালোচনা। সংশোধনমূলক নিয়ন্ত্রণের মধ্যে রয়েছে ব্যাকআপ পুনরুদ্ধার, ঘটনা প্রতিক্রিয়া এবং কনফিগারেশন সংশোধন।
ইইউ-কেন্দ্রিক প্রতিষ্ঠানগুলোর জন্য, GDPR ক্লাউড নিরাপত্তা সম্মতি ব্যক্তিগত তথ্যের সতর্কতার সাথে পরিচালনার প্রয়োজন। এর অর্থ হলো জানা যে ডেটা কোথায় সংরক্ষিত আছে, কে এটি অ্যাক্সেস করতে পারে, এটি কীভাবে এনক্রিপ্ট করা হয়, এবং লঙ্ঘন কীভাবে রিপোর্ট করা হয়। উপযুক্ত ক্লাউড ডেটা সুরক্ষা পদ্ধতি প্রযুক্তিগত নিরাপত্তাকে আইনি বাধ্যবাধকতার সাথে সামঞ্জস্যপূর্ণ করা উচিত যাতে নিরাপত্তা দল এবং সম্মতি দল একই কাঠামো থেকে কাজ করে।
| নিরাপত্তা ক্ষেত্র | মূল উদ্দেশ্য | উদাহরণ নিয়ন্ত্রণ |
|---|---|---|
| পরিচয় ও অ্যাক্সেস ব্যবস্থাপনা | অনুমোদিত ব্যবহারকারীদের জন্য অ্যাক্সেস সীমাবদ্ধ করুন | মাল্টি-ফ্যাক্টর প্রমাণীকরণ এবং ভূমিকা-ভিত্তিক অ্যাক্সেস |
| ডেটা সুরক্ষা | সংবেদনশীল তথ্যকে প্রকাশ থেকে রক্ষা করুন | স্থির অবস্থায় এবং পরিবহনকালে এনক্রিপশন |
| নেটওয়ার্ক নিরাপত্তা | সিস্টেমগুলোর মধ্যে ট্রাফিক নিয়ন্ত্রণ করুন | প্রাইভেট নেটওয়ার্ক, সিকিউরিটি গ্রুপ, ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল |
| মনিটরিং এবং লগিং | সন্দেহজনক কার্যকলাপ আগেভাগে শনাক্ত করুন | কেন্দ্রীভূত লগ এবং অ্যালার্ট নিয়ম |
| কমপ্লায়েন্স | আইনি এবং চুক্তিগত বাধ্যবাধকতা পূরণ করুন | ডিপিএ, অডিট ট্রেইল, রিটেনশন নীতি |
শেয়ার্ড রেসপন্সিবিলিটি মডেলের পরিচিতি
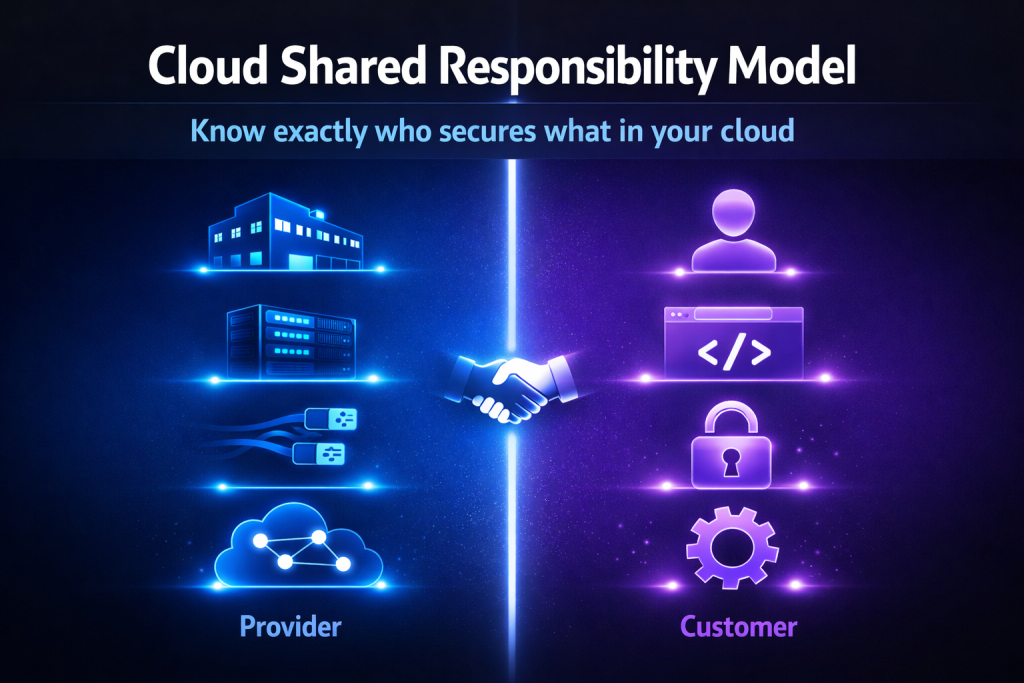
এর অন্যতম গুরুত্বপূর্ণ ধারণা হলো ক্লাউড ইনফ্রাস্ট্রাকচার সিকিউরিটি হলো শেয়ার্ড রেসপন্সিবিলিটি মডেল। এর অর্থ হলো ক্লাউড প্রোভাইডার অন্তর্নিহিত ইনফ্রাস্ট্রাকচার সুরক্ষিত রাখে, আর গ্রাহক পরিবেশের মধ্যে থাকা ওয়ার্কলোড, ডেটা, আইডেন্টিটি এবং কনফিগারেশন সুরক্ষিত রাখার জন্য দায়ী থাকেন। এই বিভাজন সার্ভিসের ধরন অনুযায়ী পরিবর্তিত হয়, যেমন ইনফ্রাস্ট্রাকচার অ্যাজ আ সার্ভিস, প্ল্যাটফর্ম অ্যাজ আ সার্ভিস, বা সফটওয়্যার অ্যাজ আ সার্ভিস।
অনেক নিরাপত্তা ঘটনা ঘটে কারণ প্রতিষ্ঠানগুলো মনে করে প্রোভাইডারই সব কিছু সামলাবে। বাস্তবে, গ্রাহকরা প্রায়ই অ্যাক্সেস নীতি, ভার্চুয়াল মেশিন হার্ডেনিং, অ্যাপ্লিকেশন সিকিউরিটি, এনক্রিপশন সেটিংস এবং ডেটা গভর্নেন্সের জন্য দায়ী থেকে যান। নির্ভরযোগ্য ক্লাউড সিকিউরিটি বেস্ট প্র্যাকটিস চেকলিস্টতৈরি করার জন্য এই মডেলটি বোঝা অত্যন্ত জরুরি।
- প্রোভাইডারের দায়িত্ব: ফিজিক্যাল ডেটা সেন্টার, হার্ডওয়্যার, মূল নেটওয়ার্কিং এবং প্ল্যাটফর্ম অ্যাভেইলেবিলিটি
- গ্রাহকের দায়িত্ব: ইউজার অ্যাকাউন্ট, অ্যাপ্লিকেশন সেটিংস, ডেটা শ্রেণীবিভাগ এবং ব্যাকআপ নীতি
- যৌথ ক্ষেত্রসমূহ: লগিং, ইনসিডেন্ট রেসপন্স সমন্বয়, এবং কমপ্লায়েন্স প্রমাণ
ক্লাউড সিকিউরিটি বেস্ট প্র্যাকটিসেস চেকলিস্ট (ধাপে ধাপে)
একটি বাস্তবসম্মত ক্লাউড সিকিউরিটি বেস্ট প্র্যাকটিসেস চেকলিস্ট টিমগুলোকে সাধারণ পরামর্শ থেকে বাস্তব, পুনরাবৃত্তিযোগ্য পদক্ষেপে নিয়ে যেতে সাহায্য করে। স্মৃতির উপর নির্ভর করা বা শুধু এক-কালীন অডিটের বদলে, প্রতিষ্ঠানগুলোর এমন একটি চেকলিস্ট ব্যবহার করা উচিত যা ইউজার অ্যাক্সেস, এনক্রিপশন, ওয়ার্কলোড হার্ডেনিং, মনিটরিং, ব্যাকআপ যাচাইকরণ এবং নীতি পর্যালোচনা—সবকিছু কভার করে। এই পদ্ধতিটি দ্রুত পরিবর্তনশীল ক্লাউড পরিবেশে বিশেষভাবে কার্যকর, যেখানে প্রায়ই নতুন সার্ভিস এবং ইনস্ট্যান্স তৈরি হয়।
সবচেয়ে কার্যকর চেকলিস্টগুলো ঝুঁকি-ভিত্তিক এবং ব্যবসায়িক অগ্রাধিকারের সাথে সংযুক্ত হয়। গ্রাহকের পেমেন্ট বা স্বাস্থ্য তথ্য প্রক্রিয়াকরণকারী কোম্পানির জন্য কঠোরতর নিয়ন্ত্রণ প্রয়োজন, যেখানে একটি সাধারণ পাবলিক কনটেন্ট সাইটের জন্য তা নাও লাগতে পারে। তবুও, ক্লাউড হোস্টিং সুরক্ষা কৌশল -এর মূল নীতিগুলো বেশিরভাগ পরিবেশে একই রকম থাকে।
- সক্ষম করুন মাল্টি-ফ্যাক্টর অথেন্টিকেশন (MFA) সকল বিশেষাধিকারপ্রাপ্ত অ্যাকাউন্টের জন্য
- প্রয়োগ করুন লিস্ট প্রিভিলেজ অ্যাক্সেস (ন্যূনতম প্রয়োজনীয় অনুমতি নীতি) রোল-ভিত্তিক পারমিশন ব্যবহার করে
- সংবেদনশীল ডেটা স্থিতিশীল অবস্থায় এবং স্থানান্তরের সময় এনক্রিপ্ট করুন
- অব্যবহৃত পোর্ট, সার্ভিস এবং পাবলিক এন্ডপয়েন্ট নিষ্ক্রিয় করুন
- অপারেটিং সিস্টেম, কন্টেইনার এবং ডিপেন্ডেন্সিগুলো নিয়মিত প্যাচ করুন
- লগগুলো কেন্দ্রীভূত করুন এবং স্বয়ংক্রিয় সতর্কতা ব্যবস্থা সক্ষম করুন
- ব্যাকআপ এবং দুর্যোগ পুনরুদ্ধার প্রক্রিয়া পরীক্ষা করুন
- GDPR এবং অভ্যন্তরীণ নীতিমালার জন্য কমপ্লায়েন্স সেটিংস পর্যালোচনা করুন
নিরাপদ ক্লাউড হোস্টিং কৌশল: অ্যাক্সেস ম্যানেজমেন্ট এবং এনক্রিপশন
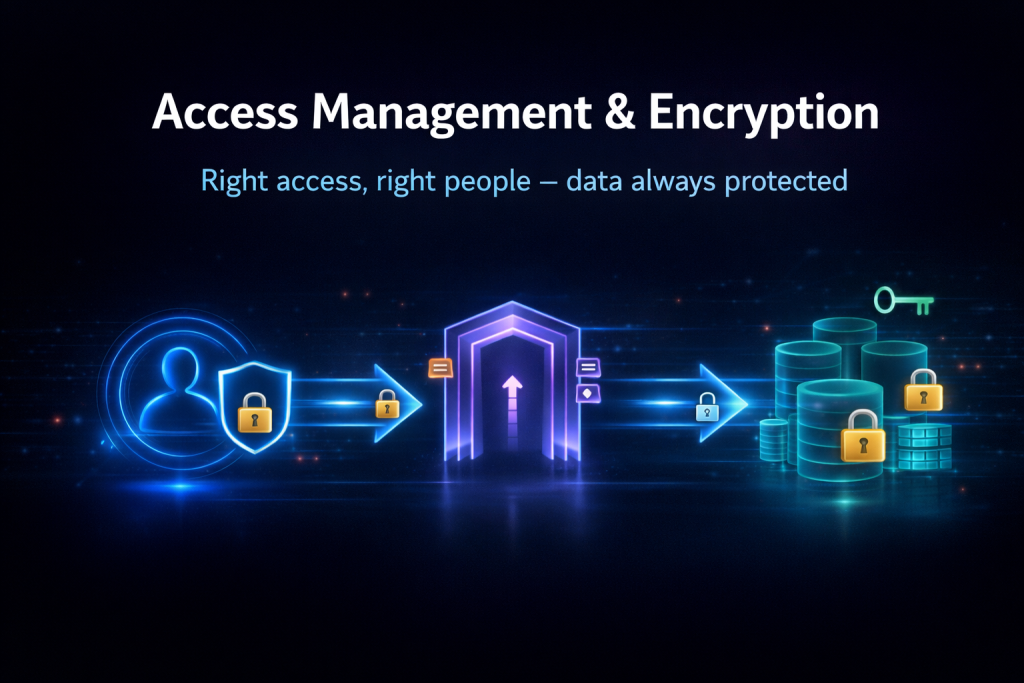
অ্যাক্সেস ম্যানেজমেন্ট নিরাপদ ক্লাউড পরিচালনার ভিত্তি। যদি ভুল ব্যক্তি প্রশাসনিক অ্যাক্সেস পেয়ে যায়, তাহলে অন্যান্য সুরক্ষা ব্যবস্থাও দ্রুত ব্যর্থ হতে পারে। শক্তিশালী নিরাপদ ক্লাউড হোস্টিং কৌশল শুরু হয় আইডেন্টিটি এবং অ্যাক্সেস ম্যানেজমেন্ট (IAM) দিয়ে, যা নির্ধারণ করে কে ক্লাউড রিসোর্সে অ্যাক্সেস পাবে এবং তারা কী কী কার্যক্রম সম্পাদন করতে পারবে।
এনক্রিপশন একইভাবে গুরুত্বপূর্ণ, কারণ স্টোরেজ মিডিয়া, নেটওয়ার্ক ট্রাফিক বা ব্যাকআপ উন্মুক্ত হয়ে গেলেও এটি ডেটাকে সুরক্ষিত রাখে। ক্লাউড ডেটা সুরক্ষা পদ্ধতিসমর্থন করার জন্য, প্রতিষ্ঠানগুলোর উচিত ডেটাবেস, অবজেক্ট স্টোরেজ, স্ন্যাপশট এবং অভ্যন্তরীণ API যোগাযোগ এনক্রিপ্ট করা। কী-গুলো নিরাপদে পরিচালনা করতে হবে, নিয়মিত পরিবর্তন (রোটেট) করতে হবে এবং শুধুমাত্র অনুমোদিত সার্ভিস ও ব্যক্তিদের মধ্যে সীমাবদ্ধ রাখতে হবে।
- আলাদা অ্যাডমিন, ডেভেলপার এবং সার্ভিস রোল তৈরি করুন
- সকল অ্যাডমিন এবং অর্থ-সংক্রান্ত অ্যাকাউন্টের জন্য মাল্টি-ফ্যাক্টর অথেন্টিকেশন বাধ্যতামূলক করুন
- যেখানে সম্ভব, স্থির (স্ট্যাটিক) কী-এর পরিবর্তে স্বল্পমেয়াদী ক্রেডেনশিয়াল ব্যবহার করুন
- কোড রিপোজিটরিতে নয়, বরং একটি নির্দিষ্ট সিক্রেটস ম্যানেজারে সিক্রেট সংরক্ষণ করুন
- শক্তিশালী আধুনিক মানদণ্ড ব্যবহার করে ফাইলসিস্টেম, ডেটাবেস এবং ব্যাকআপ এনক্রিপ্ট করুন
ক্লাউড ইনফ্রাস্ট্রাকচার সুরক্ষা: সেগমেন্টেশন, জিরো ট্রাস্ট এবং মনিটরিং
ক্লাউড ইনফ্রাস্ট্রাকচার সুরক্ষা নির্ভর করে সিস্টেমগুলোর মধ্যে অপ্রয়োজনীয় আস্থা হ্রাস করার উপর। নেটওয়ার্ক সেগমেন্টেশন কাজ, সংবেদনশীলতা বা পরিবেশ অনুযায়ী ওয়ার্কলোডগুলোকে আলাদা করে রাখে, যাতে একটি অংশে কোনো আপস ঘটলে তা স্বয়ংক্রিয়ভাবে অন্য অংশে ছড়িয়ে না পড়ে। প্রোডাকশন সিস্টেম, স্টেজিং সার্ভার এবং ডেভেলপমেন্ট এনভায়রনমেন্টের মধ্যে অবাধ প্রবেশাধিকার থাকা উচিত নয়।
একটি জিরো ট্রাস্ট পদ্ধতি এটিকে আরও শক্তিশালী করে তোলে, কারণ এটি ধরে নেয় যে কোনো ব্যবহারকারী, ডিভাইস বা সার্ভিসকে ডিফল্টভাবে বিশ্বাস করা উচিত নয়। প্রতিটি অনুরোধ পরিচয়, প্রসঙ্গ এবং নীতির ভিত্তিতে যাচাই করা উচিত। ক্রমাগত মনিটরিংয়ের সাথে মিলিত হয়ে, জিরো ট্রাস্ট প্রতিষ্ঠানগুলোকে অস্বাভাবিক আচরণ প্রাথমিক পর্যায়ে শনাক্ত করতে এবং ছোট ঘটনাগুলো বড় লঙ্ঘনে পরিণত হওয়ার আগেই প্রতিক্রিয়া জানাতে সহায়তা করে।
- অভ্যন্তরীণ সার্ভিসের জন্য প্রাইভেট সাবনেট ব্যবহার করুন
- পরিচিত আইপি রেঞ্জ এবং অনুমোদিত পোর্টে ইনবাউন্ড ট্রাফিক সীমাবদ্ধ রাখুন
- যেখানে সম্ভব, গুরুত্বপূর্ণ ওয়ার্কলোডের জন্য মাইক্রোসেগমেন্টেশন প্রয়োগ করুন
- ব্যর্থ লগইন, প্রিভিলেজ এস্কালেশন এবং অস্বাভাবিক ডেটা স্থানান্তরের জন্য লগ পরীক্ষা করুন
- ফায়ারওয়াল, আইএএম এবং স্টোরেজ পারমিশনে কনফিগারেশন পরিবর্তনের জন্য সতর্কতা সেট করুন
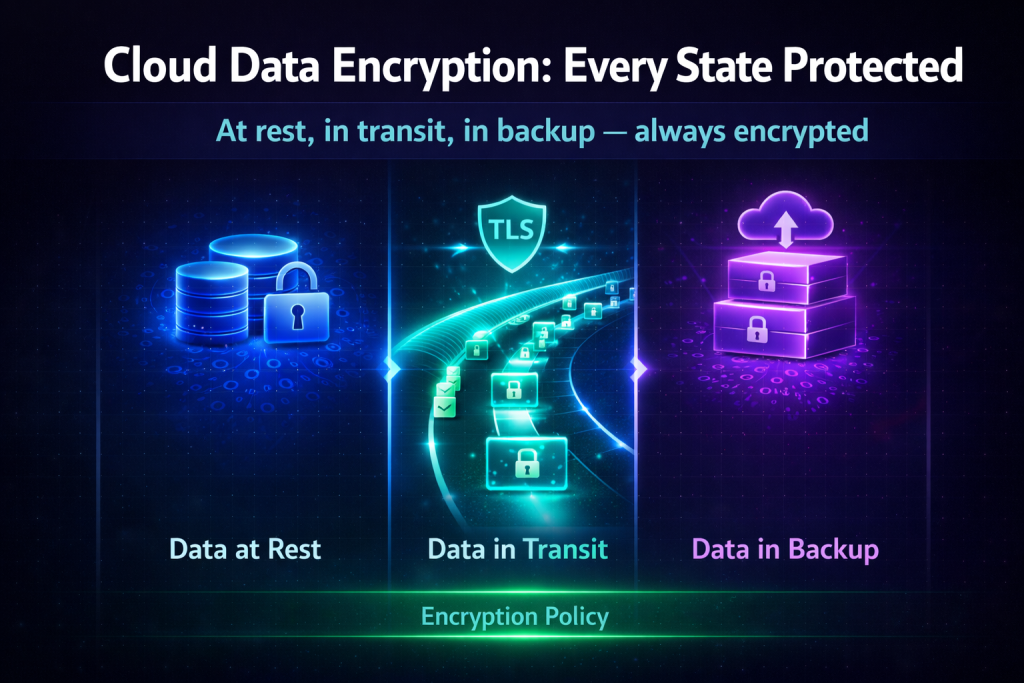
ক্লাউড ডেটা সুরক্ষা পদ্ধতি: বিশ্রামে এবং ট্রানজিটে থাকা ডেটা এনক্রিপ্ট করা
বিশ্রামে থাকা ডেটার মধ্যে রয়েছে অবজেক্ট স্টোরেজ, ডেটাবেস, ব্লক ভলিউম এবং ব্যাকআপে সংরক্ষিত ফাইল। ট্রানজিটে থাকা ডেটার মধ্যে রয়েছে ব্যবহারকারী, অ্যাপ্লিকেশন, API এবং ক্লাউড রিজিয়নের মধ্যে চলাচলকারী তথ্য। উভয়েরই সুরক্ষা প্রয়োজন, কারণ আক্রমণকারীরা উন্মুক্ত স্টোরেজকে লক্ষ্যবস্তু করতে পারে বা দুর্বল নেটওয়ার্ক সংযোগে আড়ি পাততে পারে। গ্রাহক বা ব্যবসায়িক ডেটা পরিচালনা করা যেকোনো প্রতিষ্ঠানের জন্য এগুলো মূল ক্লাউড হোস্টিং সুরক্ষার সর্বোত্তম অনুশীলন এর অন্তর্ভুক্ত।
ইইউ ব্যবসাগুলোর জন্য, এনক্রিপশনকে ডেটা শ্রেণীবিভাগ এবং ধারণ (রিটেনশন) নিয়মের সাথে যুক্ত করা উচিত। সব ডেটার জন্য একই নিয়ন্ত্রণ প্রয়োজন হয় না, তবে ব্যক্তিগত ডেটা, আর্থিক রেকর্ড এবং অভ্যন্তরীণ ব্যবসায়িক নথির সাধারণত কঠোর ব্যবস্থাপনার প্রয়োজন হয়। এনক্রিপশন সকল আইনি দায়বদ্ধতা দূর করে না, তবে এটি একটি গুরুত্বপূর্ণ অংশ ব্যাপক ক্লাউড সুরক্ষা নির্দেশিকার এবং ঘটনার সময় ঝুঁকি কমাতে সহায়তা করে।
| ডেটার অবস্থা | প্রধান ঝুঁকি | সুরক্ষা পদ্ধতি |
|---|---|---|
| বিশ্রামে থাকা অবস্থায় (At Rest) | সংরক্ষিত ফাইল বা ডেটাবেসে অননুমোদিত প্রবেশাধিকার | ডিস্ক, ডেটাবেস এবং অবজেক্ট স্টোরেজ এনক্রিপশন |
| স্থানান্তরের সময় (In Transit) | ডেটা স্থানান্তরের সময় তথ্য আড়ি পাতা (ইন্টারসেপশন) | TLS সার্টিফিকেট, VPN এবং সুরক্ষিত API সংযোগ |
| ব্যাকআপে (In Backup) | কপি করা বা আর্কাইভ করা ডেটার তথ্য ফাঁস হওয়ার ঝুঁকি | অ্যাক্সেস কন্ট্রোলসহ এনক্রিপ্টেড ব্যাকআপ রিপোজিটরি |
ক্লাউড কমপ্লায়েন্স ও ডেটা প্রোটেকশন (GDPR ও এন্টারপ্রাইজ)
নিরাপত্তা এবং কমপ্লায়েন্স একে অপরের সাথে ঘনিষ্ঠভাবে সম্পর্কিত হলেও এরা একই জিনিস নয়। নিরাপত্তা মূলত সিস্টেম এবং ডেটাকে বিভিন্ন হুমকি থেকে রক্ষা করার উপর গুরুত্ব দেয়, অন্যদিকে কমপ্লায়েন্স নিশ্চিত করে যে নিয়ন্ত্রণ ব্যবস্থাগুলো আইনি, চুক্তিগত এবং শিল্প-নির্দিষ্ট প্রয়োজনীয়তা পূরণ করছে। শক্তিশালী ক্লাউড কমপ্লায়েন্স ও নিরাপত্তা ব্যবস্থা উভয় লক্ষ্যকেই সমর্থন করা উচিত, যাতে প্রতিষ্ঠান সুরক্ষিত এবং অডিটের জন্য প্রস্তুত থাকে।
যেসব প্রতিষ্ঠান ইউরোপীয় ইউনিয়নের বাসিন্দাদের সেবা প্রদান করে, তাদের কমপ্লায়েন্স পরিকল্পনা শুরু থেকেই করা দরকার। ডেটা ম্যাপিং, স্টোরেজ অবস্থান নির্ধারণ, প্রসেসর চুক্তি এবং অ্যাক্সেস নীতিমালা—এই সবকিছুই নির্ধারণ করে একটি ক্লাউড প্ল্যাটফর্ম কতটা সহজে আইনি বাধ্যবাধকতা পূরণ করতে পারবে। ডেপ্লয়মেন্টের পরে এসব বিষয় নিয়ে ভাবলে প্রায়ই ব্যয়বহুল পুনর্গঠন এবং লুকানো ঝুঁকির সম্মুখীন হতে হয়।
GDPR ক্লাউড সিকিউরিটি কমপ্লায়েন্সের মূল বিষয়গুলো
GDPR ক্লাউড সিকিউরিটি কমপ্লায়েন্স প্রতিষ্ঠানগুলোকে উপযুক্ত প্রযুক্তিগত ও সাংগঠনিক ব্যবস্থার মাধ্যমে ব্যক্তিগত ডেটা সুরক্ষিত রাখতে বাধ্য করে। বাস্তবে এর অর্থ হলো—অপ্রয়োজনীয় ডেটা সংগ্রহ সীমিত করা, অ্যাক্সেস নিয়ন্ত্রণ করা, স্পর্শকাতর তথ্য এনক্রিপ্ট করা, প্রসেসিং কার্যক্রম নথিভুক্ত করা এবং ডেটা সাবজেক্টের অনুরোধে সাড়া দেওয়ার সক্ষমতা থাকা। নিরাপত্তা দল এবং আইনি ও গোপনীয়তা দলগুলোর মধ্যে ঘনিষ্ঠ সমন্বয় থাকা জরুরি, যাতে এই নিয়ন্ত্রণগুলো বাস্তবে কার্যকর হয়।
প্রতিষ্ঠানগুলোর এটাও বোঝা উচিত যে ক্লাউড প্রোভাইডার ডেটা চেইনে প্রসেসর, সাব-প্রসেসর নাকি অন্য কোনো ভূমিকায় কাজ করছে। চুক্তিপত্র, ডেটা প্রসেসিং অ্যাগ্রিমেন্ট এবং আঞ্চলিক হোস্টিং অপশন—এসব বিষয় গুরুত্বপূর্ণ। cloudoora.com-এর মতো প্ল্যাটফর্মের মাধ্যমে প্রোভাইডার মূল্যায়ন করার সময়, সিদ্ধান্ত গ্রহণকারীদের শুধু মূল্য ও পারফরম্যান্সের বাইরেও অডিট সহায়তা, EU ডেটা সেন্টারের সহজলভ্যতা এবং সাব-প্রসেসর সম্পর্কে স্বচ্ছতা বিবেচনা করা উচিত।
- ক্লাউডে কোন ব্যক্তিগত ডেটা সংরক্ষিত আছে তার স্পষ্ট রেকর্ড বজায় রাখুন
- উপযুক্ত ডেটা রেসিডেন্সি এবং ট্রান্সফার পদ্ধতি নির্বাচন করুন
- কাজের প্রয়োজন অনুযায়ী কর্মচারীদের ব্যক্তিগত ডেটা অ্যাক্সেস সীমিত করুন
- ব্রিচ রেসপন্স এবং নোটিফিকেশন প্রক্রিয়া নথিভুক্ত করুন
- নিয়মিতভাবে ডেটা সংরক্ষণ ও মুছে ফেলার নীতিমালা পর্যালোচনা করুন
এন্টারপ্রাইজের জন্য ব্যাপক ক্লাউড সিকিউরিটি নির্দেশিকা
বড় প্রতিষ্ঠানগুলোর একাধিক টিম, অঞ্চল এবং ক্লাউড সার্ভিস জুড়ে মানসম্মত ও পুনরাবৃত্তিযোগ্য নিয়ন্ত্রণ ব্যবস্থার প্রয়োজন হয়। এই কারণেই এন্টারপ্রাইজ ক্লাউড সিকিউরিটির সর্বোত্তম অনুশীলনের মধ্যে সাধারণত পলিসি-অ্যাজ-কোড, অনুমোদিত আর্কিটেকচার টেমপ্লেট, কেন্দ্রীভূত আইডেন্টিটি ম্যানেজমেন্ট এবং নিয়মিত কন্ট্রোল পরীক্ষার অন্তর্ভুক্ত থাকে। পরিবেশ দ্রুত বৃদ্ধি পাওয়ার সময় এন্টারপ্রাইজগুলো শুধুমাত্র ম্যানুয়াল পর্যালোচনার উপর নির্ভর করতে পারে না।
একটি পরিপক্ব এন্টারপ্রাইজ প্রোগ্রামে মালিকানা স্পষ্টভাবে নির্ধারণ করাও জরুরি। সিকিউরিটি, অপারেশনস, ইঞ্জিনিয়ারিং, কমপ্লায়েন্স এবং প্রকিউরমেন্ট—সবগুলোই ক্লাউড ঝুঁকিকে প্রভাবিত করে। সবচেয়ে কার্যকর ব্যাপক ক্লাউড সিকিউরিটি নির্দেশিকা সেই সিকিউরিটি প্রয়োজনীয়তাগুলোকে এমন কার্যকরী নিয়মে রূপান্তরিত করে, যা টিমগুলো স্থাপনা ও রক্ষণাবেক্ষণের সময় বাস্তবে অনুসরণ করতে পারে।
- গভর্নেন্স: অ্যাকাউন্ট, অঞ্চল, ট্যাগিং এবং অনুমোদনের জন্য মানদণ্ড নির্ধারণ করুন
- আর্কিটেকচার: নেটওয়ার্ক, স্টোরেজ এবং কম্পিউটের জন্য নিরাপদ টেমপ্লেট বাধ্যতামূলক করুন
- অপারেশনস: প্যাচিং, লগিং এবং কী রোটেশনের সময়সূচি কার্যকর করুন
- অ্যাসুরেন্স: অডিট, পেনিট্রেশন টেস্টিং এবং রিকভারি ড্রিল পরিচালনা করুন
- প্রশিক্ষণ: অ্যাডমিন এবং ডেভেলপারদের ক্লাউড-নির্দিষ্ট ঝুঁকি সম্পর্কে শিক্ষিত করুন
ব্রিচ প্রতিরোধে ক্লাউড হোস্টিং সুরক্ষা কৌশল
ব্রিচ প্রায়ই সাধারণ দুর্বলতা থেকে শুরু হয়: খোলা ম্যানেজমেন্ট পোর্ট, অতিরিক্ত অনুমতি, ফাঁস হওয়া ক্রেডেনশিয়াল, অথবা পর্যবেক্ষণহীন পরিবর্তন। কার্যকর ক্লাউড হোস্টিং সুরক্ষা কৌশলগুলো এই সাধারণ ব্যর্থতাগুলো প্রতিরোধ করার পাশাপাশি সংস্থাকে দ্রুত ঘটনা নিয়ন্ত্রণের জন্য প্রস্তুত করার উপর গুরুত্ব দেয়। প্রতিরোধ এবং প্রতিক্রিয়া—উভয়কেই একসাথে কাজ করতে হবে।
সিকিউরিটি নেতাদের এমন নিয়ন্ত্রণ ব্যবস্থাকে অগ্রাধিকার দিতে হবে যা বাস্তব-বিশ্বের ঝুঁকি হ্রাস করে। এর মধ্যে রয়েছে প্রিভিলেজড অ্যাক্সেস পর্যালোচনা, ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল, এন্ডপয়েন্ট ডিটেকশন, অপরিবর্তনীয় ব্যাকআপ এবং ডিপ্লয়মেন্ট পাইপলাইনে সংযুক্ত সিকিউরিটি টেস্টিং। এই নিয়ন্ত্রণগুলো একত্রে আধুনিক হোস্টেড ওয়ার্কলোডের জন্য একটি ব্যবহারিক প্রতিরক্ষা স্তর তৈরি করে।
- ওয়ার্কলোড লাইভ হওয়ার আগে ডিফল্ট কনফিগারেশন সুরক্ষিত করুন
- অবকাঠামো এবং কোড ক্রমাগতভাবে দুর্বলতার জন্য স্ক্যান করুন
- ইন্টারনেট-মুখী অ্যাপ্লিকেশনগুলোকে WAF এবং রেট লিমিটিং দিয়ে সুরক্ষিত করুন
- ব্যাকআপ সিস্টেমকে প্রোডাকশন ক্রেডেনশিয়াল থেকে পৃথক রাখুন
- বাস্তব পরিস্থিতি দিয়ে ইনসিডেন্ট রেসপন্স প্লেবুক পরীক্ষা করুন
উন্নত কৌশল এবং ভবিষ্যৎ প্রবণতা
ক্লাউড নিরাপত্তা এখন স্থির নিয়ম ও পর্যায়ক্রমিক অডিটের বাইরে চলে যাচ্ছে। ২০২৬ সালে প্রতিষ্ঠানগুলো আরও বড় এবং জটিল পরিবেশ পরিচালনার জন্য অধিক অটোমেশন, রিয়েল-টাইম অ্যানালিটিক্স এবং ক্লাউড-নেটিভ নিয়ন্ত্রণ ব্যবহার করবে বলে আশা করা হচ্ছে। এই অগ্রগতিগুলো দৃশ্যমানতা ও প্রতিক্রিয়ার গতি বাড়াতে পারে, তবে কেবল তখনই যখন এগুলো সর্বনিম্ন সুবিধা (least privilege), এনক্রিপশন এবং নির্ভরযোগ্য সম্পদ তালিকার মতো মজবুত ভিত্তির ওপর গড়ে তোলা হয়।
ভবিষ্যতের ক্লাউড হোস্টিং নিরাপত্তা সর্বোত্তম অনুশীলনগুলো পরিবর্তনশীল নিয়ন্ত্রণবিধি, এআই-সহায়ক আক্রমণ এবং মাল্টি-ক্লাউড স্থাপত্য দ্বারাও গঠিত হবে। নিরাপত্তা দলগুলোকে দ্রুত হুমকি চক্রের জন্য প্রস্তুত থাকতে হবে, একই সাথে স্পষ্ট গভর্নেন্স এবং অডিটের জন্য প্রমাণ প্রস্তুত রাখতে হবে।
স্বয়ংক্রিয় সরঞ্জাম এবং ক্লাউড-নেটিভ নিরাপত্তা সমাধানের ব্যবহার
ক্লাউড-নেটিভ নিরাপত্তা সরঞ্জামগুলো ম্যানুয়াল পর্যালোচনার তুলনায় অনেক দ্রুত ভুল কনফিগারেশন, সন্দেহজনক আচরণ এবং কমপ্লায়েন্স বিচ্যুতি শনাক্ত করতে পারে। এর উদাহরণ হলো ক্লাউড সিকিউরিটি পসচার ম্যানেজমেন্ট, ওয়ার্কলোড প্রোটেকশন প্ল্যাটফর্ম, ম্যানেজড কী সার্ভিস এবং স্বয়ংক্রিয় লগ বিশ্লেষণ। এই সরঞ্জামগুলো শনাক্তকরণ ও পদক্ষেপের মধ্যে বিলম্ব কমিয়ে নিরাপদ ক্লাউড হোস্টিং কৌশল -কে সহায়তা করে।
অটোমেশন মানে নিয়ন্ত্রণ হারানো নয়। সেরা সেটআপগুলো নিয়মিত প্রয়োগের জন্য অটোমেশন ব্যবহার করে, আর উচ্চ-ঝুঁকিপূর্ণ পরিবর্তনের জন্য মানব পর্যালোচনা বজায় রাখে। উদাহরণস্বরূপ, দলগুলো স্টোরেজ এনক্রিপশন, বেসলাইন ফায়ারওয়াল নিয়ম এবং নিষ্ক্রিয় কী রোটেশন স্বয়ংক্রিয় করতে পারে, অন্যদিকে নিরাপত্তা প্রকৌশলীরা সুবিধা বৃদ্ধি (privilege escalation) এবং অস্বাভাবিক ক্রস-রিজিওন ডেটা স্থানান্তর পর্যালোচনা করেন।
- প্রতিটি ডিপ্লয়মেন্টে বেসলাইন পলিসি যাচাই স্বয়ংক্রিয় করুন
- প্রোডাকশনে পরিবর্তন আনার আগে ইনফ্রাস্ট্রাকচার-অ্যাজ-কোড স্ক্যানিং ব্যবহার করুন
- ঝুঁকিপূর্ণ IAM এবং নেটওয়ার্ক পরিবর্তনের জন্য স্বয়ংক্রিয় সতর্কতা সক্রিয় করুন
- নিরাপত্তা ফলাফলগুলো টিকেটিং এবং ইনসিডেন্ট ব্যবস্থাপনা সিস্টেমের সাথে একীভূত করুন
- অভ্যন্তরীণ ও বাহ্যিক পর্যালোচনার জন্য নিয়মিত কমপ্লায়েন্স রিপোর্ট নির্ধারণ করুন
এআই ও অটোমেশনের যুগে এন্টারপ্রাইজ ক্লাউড নিরাপত্তা সর্বোত্তম অনুশীলন
এআই প্রতিরক্ষাকারীদের লগ বিশ্লেষণ, সতর্কতাকে অগ্রাধিকার দেওয়া এবং মানব দলগুলোর নজর এড়িয়ে যেতে পারে এমন অসঙ্গতি শনাক্ত করতে সাহায্য করছে। একই সময়ে, আক্রমণকারীরা উন্মুক্ত পরিষেবা খুঁজে বের করতে এবং বড় আকারে চুরি করা পরিচয়পত্র পরীক্ষা করতে অটোমেশন ব্যবহার করছে। এর ফলে দ্রুত শনাক্তকরণ, শক্তিশালী প্রমাণীকরণ এবং সার্ভিস অ্যাকাউন্ট ও এপিআই টোকেনের মতো মেশিন পরিচয়ের সুশৃঙ্খল নিয়ন্ত্রণের গুরুত্ব বেড়ে যায়।
এন্টারপ্রাইজগুলোর জন্য, এআইকে গভর্নেন্সের বিকল্প হিসেবে নয়, বরং সহায়ক স্তর হিসেবে বিবেচনা করা উচিত। এই পরিবেশে এন্টারপ্রাইজ ক্লাউড নিরাপত্তা সর্বোত্তম অনুশীলনের মধ্যে রয়েছে এআই-উৎপাদিত ফলাফল যাচাই করা, স্বয়ংক্রিয় সিদ্ধান্তগুলো নথিভুক্ত করা এবং এআই সরঞ্জামগুলো কোন ডেটা অ্যাক্সেস করতে পারবে তা নিয়ন্ত্রণ করা। সংবেদনশীল রেকর্ড, গ্রাহক তথ্য এবং নিয়ন্ত্রিত ডেটাসেট স্পষ্ট নীতি ও পর্যালোচনা ছাড়া সরঞ্জামগুলোর কাছে উন্মুক্ত করা উচিত নয়।
বিকশিত নিরাপদ ক্লাউড হোস্টিং কৌশল এবং ভবিষ্যৎ দৃষ্টিভঙ্গি
আগামী কয়েক বছরে, সবচেয়ে শক্তিশালী ক্লাউড হোস্টিং সুরক্ষা কৌশল সম্ভবত পরিচয়-কেন্দ্রিক নিরাপত্তা, শক্তিশালী ওয়ার্কলোড বিচ্ছিন্নতা এবং কমপ্লায়েন্স ও রানটাইম মনিটরিংয়ের মধ্যে ঘনিষ্ঠ সংহতির ওপর কেন্দ্রীভূত হবে। নিয়ন্ত্রক সংস্থা এবং গ্রাহকরা ক্রমবর্ধমানভাবে আশা করছেন যে প্রতিষ্ঠানগুলো কেবল বার্ষিক অডিটের সময় নয়, বরং ক্রমাগতভাবে নিরাপত্তা প্রমাণ করবে। এর অর্থ হলো প্রমাণ সংগ্রহ এবং রিপোর্টিং প্রতিদিনের কার্যক্রমের অংশ হয়ে উঠতে হবে।
ব্যবসাগুলোর সফটওয়্যার সাপ্লাই চেইন নিরাপত্তা, আঞ্চলিক ডেটা গভর্নেন্স এবং র্যানসমওয়্যারের বিরুদ্ধে স্থিতিস্থাপকতার ওপর আরও বেশি মনোযোগ দেওয়ার প্রত্যাশা করা উচিত। ব্যাকআপ, পুনরুদ্ধার পরীক্ষা এবং নির্ভরতা পর্যালোচনা উন্নত শনাক্তকরণ সরঞ্জামের মতোই গুরুত্বপূর্ণ থাকবে। সংক্ষেপে, ভবিষ্যৎ-প্রস্তুত ক্লাউড অবকাঠামো নিরাপত্তা অটোমেশন ও সুশৃঙ্খল পরিচালন অনুশীলনের সমন্বয়ের ওপর নির্ভর করে।
| প্রবণতা | কেন এটি গুরুত্বপূর্ণ | প্রস্তাবিত প্রতিক্রিয়া |
|---|---|---|
| এআই-সহায়ক আক্রমণ | দ্রুত ও ব্যাপক আক্রমণ প্রচেষ্টা | এমএফএ, মনিটরিং এবং অস্বাভাবিকতা শনাক্তকরণ শক্তিশালী করুন |
| মাল্টি-ক্লাউড জটিলতা | নীতি সামঞ্জস্য বজায় রাখা কঠিন | নিয়ন্ত্রণ মানসম্মত করুন এবং কেন্দ্রীভূত দৃশ্যমানতা নিশ্চিত করুন |
| কঠোর গোপনীয়তা প্রয়োগ | ডেটা ব্যবস্থাপনায় অধিক তদারকি | ডকুমেন্টেশন, ডেটা সংরক্ষণ এবং ডেটা অবস্থান নিয়ন্ত্রণ উন্নত করুন |
| সাপ্লাই চেইন ঝুঁকি | তৃতীয় পক্ষের উপাদান আক্রমণের প্রবেশপথ হয়ে উঠতে পারে | নির্ভরতাগুলো স্ক্যান করুন এবং বিল্ড অখণ্ডতা যাচাই করুন |
ক্লাউড নিরাপত্তার সাধারণ ঝুঁকি ও ভুল কনফিগারেশন
অনেক ক্লাউড ঘটনা উন্নত আক্রমণ পদ্ধতির পরিবর্তে প্রতিরোধযোগ্য ভুলের কারণে ঘটে থাকে। সর্বজনীনভাবে উন্মুক্ত স্টোরেজ, অতিরিক্ত ব্যাপক অ্যাডমিন অনুমতি, নিষ্ক্রিয় লগিং এবং ভুলে যাওয়া টেস্ট সার্ভার এখনও বাস্তব পরিবেশে সাধারণ বিষয়। বড় ধরনের প্ল্যাটফর্ম পরিবর্তন ছাড়াই ক্লাউড হোস্টিং নিরাপত্তার সর্বোত্তম অনুশীলন উন্নত করার সবচেয়ে দ্রুততম উপায়গুলোর একটি হলো এই সমস্যাগুলো সমাধান করা।
চ্যালেঞ্জ হলো ক্লাউড পরিবেশ ক্রমাগত পরিবর্তিত হতে থাকে। নতুন ইনস্ট্যান্স, কন্টেইনার, ব্যবহারকারী, ইন্টিগ্রেশন এবং এপিআই প্রতি সপ্তাহেই নতুন ঝুঁকি তৈরি করতে পারে। আক্রমণকারীদের আগেই দুর্বলতাগুলো চিহ্নিত করতে প্রতিষ্ঠানগুলোর নিয়মিত পর্যালোচনা প্রক্রিয়া এবং স্বয়ংক্রিয় পরীক্ষা পদ্ধতি থাকা প্রয়োজন।
সাধারণ ক্লাউড ভুল কনফিগারেশন চিহ্নিতকরণ ও সমাধান
ভুল কনফিগারেশন সাধারণত তখন ঘটে যখন দলগুলো গতিকে অগ্রাধিকার দেয়, অনিরাপদ টেমপ্লেট কপি করে, অথবা সার্ভিসের ডিফল্ট সেটিংস সঠিকভাবে বোঝে না। সুবিধার জন্য একটি স্টোরেজ বাকেট সর্বজনীন রাখা হতে পারে, অথবা একটি সাময়িক অ্যাডমিন অ্যাকাউন্ট কখনো মুছে ফেলা নাও হতে পারে। সময়ের সাথে সাথে, এই ছোট ছোট সিদ্ধান্তগুলো একটি বড় এবং ট্র্যাক করা কঠিন আক্রমণ ক্ষেত্র তৈরি করে।
এগুলো সমাধান করার শুরু হয় দৃশ্যমানতা দিয়ে। দলগুলোর উচিত ক্লাউড সম্পদের একটি নির্ভুল তালিকা বজায় রাখা, অনুমোদিত বেসলাইনের সাথে কনফিগারেশন তুলনা করা, এবং নীতি থেকে বিচ্যুত যেকোনো রিসোর্স পর্যালোচনা করা। এটি ক্লাউড অবকাঠামো নিরাপত্তার একটি মূল অংশ এবং এটি দৈনন্দিন কার্যক্রমের মধ্যে অন্তর্ভুক্ত থাকা উচিত।
- সর্বজনীনভাবে উন্মুক্ত স্টোরেজ, ডেটাবেস এবং ড্যাশবোর্ড খুঁজে বের করুন
- অব্যবহৃত অ্যাকাউন্ট, কী এবং পুরনো অনুমতি সরিয়ে ফেলুন
- ব্যাপক অ্যাক্সেসের অনুমতি দেয় এমন ডিফল্ট সেটিংস নিষ্ক্রিয় করুন
- সকল গুরুত্বপূর্ণ রিসোর্সে লগিং চালু আছে কিনা নিশ্চিত করুন
- অপ্রয়োজনীয় এক্সপোজার শনাক্ত করতে সিকিউরিটি গ্রুপ এবং ফায়ারওয়াল নিয়মগুলো পর্যালোচনা করুন
দুর্বলতা চিহ্নিত করতে ক্লাউড সিকিউরিটি বেস্ট প্র্যাকটিস চেকলিস্ট ব্যবহার করা
একটি সুগঠিত চেকলিস্ট দলগুলোকে সামঞ্জস্যপূর্ণভাবে সিস্টেম পর্যালোচনা করতে সাহায্য করে, বিশেষ করে যখন পরিবেশ একাধিক প্রজেক্ট বা অঞ্চল জুড়ে বিস্তৃত থাকে। এটি ব্যাপক লক্ষ্যগুলোকে নির্দিষ্ট প্রশ্নে রূপান্তরিত করে: MFA কি সক্রিয় আছে? ব্যাকআপগুলো কি এনক্রিপ্টেড? অ্যাডমিন কার্যক্রম কি লগ করা হচ্ছে? এর ফলে চেকলিস্টটি শুধু একটি পরিকল্পনা দলিল নয়, বরং একটি কার্যকর অডিট টুলে পরিণত হয়।
কার্যকর হতে হলে, পরিবেশ পরিবর্তনের সাথে সাথে চেকলিস্টটিও হালনাগাদ করতে হবে। নতুন নিয়মাবলি, নতুন অ্যাপ্লিকেশন এবং নতুন হুমকির ধরন—সবকিছুই নিয়মিত পর্যালোচনায় অন্তর্ভুক্ত করা উচিত। এটি প্রতিষ্ঠানকে ক্লাউড সিকিউরিটি বেস্ট প্র্যাকটিস চেকলিস্ট প্রয়োজনীয়তার সাথে সামঞ্জস্যপূর্ণ রাখে এবং আনুষ্ঠানিক অডিট বা ঘটনা ঘটার আগেই ফাঁকগুলো বন্ধ করতে সাহায্য করে।
- প্রতি মাসে অ্যাকাউন্ট ও অধিকার বরাদ্দ পর্যালোচনা করুন
- স্টোরেজ এবং ডেটাবেস জুড়ে এনক্রিপশন সেটিংস যাচাই করুন
- দুর্বলতা স্ক্যান ফলাফল পরীক্ষা করুন এবং মেয়াদোত্তীর্ণ প্যাচ করা সিস্টেমগুলো আপডেট করুন
- অননুমোদিত পরিবর্তন এবং সন্দেহজনক লগইনের জন্য অ্যালার্ট যাচাই করুন
- ব্যাকআপ থেকে পুনরুদ্ধার পরীক্ষা করুন এবং ফলাফল নথিভুক্ত করুন
অবিচ্ছিন্ন মনিটরিং এবং হুমকি প্রতিক্রিয়া বজায় রাখা
অবিচ্ছিন্ন মনিটরিং মানে হলো লগ, পারফরম্যান্স সিগন্যাল এবং সিকিউরিটি ইভেন্টগুলো এমনভাবে সংগ্রহ করা যা দ্রুত শনাক্তকরণ ও পদক্ষেপ নিতে সহায়তা করে। মনিটরিং ছাড়া, দলগুলো হয়তো জানতেই পারবে না কখন একটি ব্রিচ ঘটেছে, যতক্ষণ না ডেটা চুরি হয় বা সার্ভিস বিকল হয়ে পড়ে। শক্তিশালী মনিটরিং হলো সবচেয়ে কার্যকর ক্লাউড হোস্টিং সুরক্ষা কৌশলগুলোর একটি, কারণ এটি সিকিউরিটি এবং অপারেশনাল স্থিতিশীলতা উভয়কেই উন্নত করে।
হুমকি প্রতিক্রিয়া নথিভুক্ত, পরীক্ষিত এবং নির্দিষ্ট ভূমিকায় বরাদ্দ থাকা উচিত। দলগুলোকে জানতে হবে কীভাবে ক্ষতিগ্রস্ত সিস্টেম আলাদা করতে হয়, অ্যাক্সেস প্রত্যাহার করতে হয়, প্রমাণ সংরক্ষণ করতে হয়, স্টেকহোল্ডারদের জানাতে হয়, এবং নিরাপদভাবে সার্ভিস পুনরুদ্ধার করতে হয়। নিয়ন্ত্রিত ব্যবসাগুলোর জন্য, প্রতিক্রিয়া পরিকল্পনায় GDPR ক্লাউড সিকিউরিটি কমপ্লায়েন্স সংক্রান্ত দায়িত্বও প্রতিফলিত হওয়া উচিত, যার মধ্যে ব্রিচ মূল্যায়ন এবং প্রয়োজনীয় ক্ষেত্রে নোটিফিকেশন সময়সীমা অন্তর্ভুক্ত।
- কম্পিউট, স্টোরেজ, IAM, অ্যাপ্লিকেশন এবং নেটওয়ার্ক স্তর থেকে লগগুলো কেন্দ্রীভূত করুন
- স্পষ্ট মালিকানা সহ তীব্রতা-ভিত্তিক অ্যালার্ট নির্ধারণ করুন
- ক্রেডেনশিয়াল ক্ষতিগ্রস্ততা, ম্যালওয়্যার এবং ডেটা এক্সপোজার ঘটনার জন্য রানবুক ব্যবহার করুন
- টেবিলটপ অনুশীলন এবং ঘটনা-পরবর্তী পর্যালোচনা পরিচালনা করুন
- প্রতিক্রিয়ার সময়, পুনরুদ্ধারের সময় এবং বারবার নিয়ন্ত্রণ ব্যর্থতা পর্যবেক্ষণ করুন
উপসংহার
সংবেদনশীল তথ্য রক্ষা, সার্ভিস প্রাপ্যতা বজায় রাখা এবং আধুনিক কমপ্লায়েন্স প্রত্যাশা পূরণের জন্য শক্তিশালী ক্লাউড হোস্টিং সিকিউরিটি বেস্ট প্র্যাকটিস অপরিহার্য। পরিচয় ও অ্যাক্সেস ব্যবস্থাপনা থেকে শুরু করে এনক্রিপশন, সেগমেন্টেশন, মনিটরিং এবং ব্যাকআপ যাচাইকরণ পর্যন্ত—প্রতিটি নিয়ন্ত্রণ ঝুঁকি হ্রাসে ভূমিকা রাখে। যেসব প্রতিষ্ঠান সিকিউরিটিকে একটি এককালীন সেটআপ কাজ হিসেবে নয়, বরং একটি চলমান পরিচালনাগত শৃঙ্খলা হিসেবে বিবেচনা করে, তারা সাধারণ হুমকি এবং উদীয়মান চ্যালেঞ্জ উভয়ের জন্যই ভালোভাবে প্রস্তুত থাকে।
EU গ্রাহক বা কার্যক্রম থাকা প্রতিষ্ঠানগুলোর জন্য, সিকিউরিটিকে অবশ্যই গোপনীয়তা এবং জবাবদিহিতাকেও সমর্থন করতে হবে। শক্তিশালী ক্লাউড কমপ্লায়েন্স এবং সিকিউরিটি ব্যবস্থা, যার মধ্যে রয়েছে GDPR ক্লাউড সিকিউরিটি কমপ্লায়েন্সপ্রযুক্তিগত নিয়ন্ত্রণগুলি ব্যক্তিগত তথ্য সংক্রান্ত আইনি দায়িত্বের সাথে সামঞ্জস্যপূর্ণ কিনা তা নিশ্চিত করতে সহায়তা করে। একটি সুসংরক্ষিত ক্লাউড সিকিউরিটি বেস্ট প্র্যাকটিস চেকলিস্ট দলগুলোকে সময়ের সাথে সাথে নিরাপত্তা পর্যালোচনা, উন্নতি এবং নথিভুক্ত করার একটি বাস্তবসম্মত উপায় প্রদান করে।
ক্লাউড পরিবেশ ক্রমাগত বিকশিত হওয়ার সাথে সাথে, সবচেয়ে কার্যকর পদ্ধতি হলো সুষম ও বাস্তবসম্মত: ধারাবাহিকতা উন্নত করার ক্ষেত্রে স্বয়ংক্রিয়করণ করুন, ঝুঁকি হ্রাস করতে জিরো ট্রাস্ট প্রয়োগ করুন, এবং সার্বক্ষণিক মনিটরিং সক্রিয় রাখুন। আপনি যদি cloudoora.com -এ প্রোভাইডার পর্যালোচনা করছেন অথবা আপনার বর্তমান স্ট্যাক উন্নত করছেন, এই বিস্তৃত ক্লাউড সিকিউরিটি নির্দেশিকাগুলি ব্যবহার করলে একটি নিরাপদ এবং আরও স্থিতিস্থাপক হোস্টিং পরিবেশ তৈরি করতে সাহায্য করবে।
সচরাচর জিজ্ঞাসিত প্রশ্নাবলী
ক্লাউড হোস্টিং সিকিউরিটি বেস্ট প্র্যাকটিসের মূল উপাদানগুলি কী কী?
মূল উপাদানগুলির মধ্যে রয়েছে শক্তিশালী আইডেন্টিটি ও অ্যাক্সেস ম্যানেজমেন্ট, মাল্টি-ফ্যাক্টর অথেন্টিকেশন, রেস্ট ও ট্রানজিটে এনক্রিপশন, সুরক্ষিত নেটওয়ার্ক ডিজাইন, নিয়মিত প্যাচিং, ক্রমাগত মনিটরিং, পরীক্ষিত ব্যাকআপ এবং স্পষ্ট ইনসিডেন্ট রেসপন্স পদ্ধতি। এই নিয়ন্ত্রণগুলি একসাথে ক্লাউড ওয়ার্কলোড, ব্যবহারকারী এবং ডেটা রক্ষা করতে কাজ করে।
ক্লাউড ডেটা প্রোটেকশন পদ্ধতিগুলি কীভাবে ব্রিচ প্রতিরোধে সাহায্য করতে পারে?
এনক্রিপশন, ডেটা ক্লাসিফিকেশন, অ্যাক্সেস নিয়ন্ত্রণ, রিটেনশন কন্ট্রোল এবং সুরক্ষিত ব্যাকআপের মতো ক্লাউড ডেটা প্রোটেকশন পদ্ধতিগুলি উন্মুক্ত বা চুরি হওয়া ডেটা অপব্যবহারের সম্ভাবনা হ্রাস করে। এগুলি ঘটনার প্রভাব সীমিত করতেও সাহায্য করে, কারণ এগুলি আক্রমণকারী কী অ্যাক্সেস বা পড়তে পারে তা সীমাবদ্ধ করে।
GDPR ক্লাউড সিকিউরিটি কমপ্লায়েন্স অর্জনের জন্য কোন পদক্ষেপগুলি প্রয়োজনীয়?
প্রতিষ্ঠানগুলির উচিত ব্যক্তিগত ডেটা ম্যাপিং করা, কমপ্লায়েন্ট হোস্টিং অঞ্চল ও ট্রান্সফার মেকানিজম বেছে নেওয়া, ব্যক্তিগত তথ্যে অ্যাক্সেস সীমিত করা, প্রসেসিং কার্যক্রম নথিভুক্ত করা, উপযুক্ত ডেটা প্রসেসিং চুক্তিতে স্বাক্ষর করা এবং ব্রিচ রেসপন্স পদ্ধতি বজায় রাখা। এনক্রিপশন ও লগিংয়ের মতো প্রযুক্তিগত সুরক্ষা ব্যবস্থাগুলি এই আইনি ও কার্যকরী প্রয়োজনীয়তাগুলিকে সমর্থন করা উচিত।
ক্লাউড সিকিউরিটিতে শেয়ারড রেসপনসিবিলিটি মডেল কী?
শেয়ারড রেসপনসিবিলিটি মডেলের অর্থ হলো ক্লাউড প্রোভাইডার অবকাঠামোগত সিকিউরিটি নিশ্চিত করে, আর গ্রাহক ক্লাউড পরিবেশের মধ্যে ওয়ার্কলোড, অ্যাকাউন্ট, কনফিগারেশন, অ্যাপ্লিকেশন এবং ডেটা সুরক্ষিত রাখার জন্য দায়ী। সঠিক বিভাজনটি ব্যবহৃত ক্লাউড সার্ভিসের ধরনের উপর নির্ভর করে।
ক্লাউড ইনফ্রাস্ট্রাকচার সিকিউরিটিতে ক্রমাগত মনিটরিং কেন গুরুত্বপূর্ণ?
ক্রমাগত মনিটরিং সন্দেহজনক কার্যকলাপ, কনফিগারেশন ড্রিফট, অননুমোদিত অ্যাক্সেস এবং সার্ভিস অস্বাভাবিকতা গুরুতর ঘটনায় পরিণত হওয়ার আগেই শনাক্ত করতে সাহায্য করে। এটি অডিট সমর্থন করে, রেসপন্সের গতি বাড়ায় এবং দ্রুত পরিবর্তনশীল ক্লাউড পরিবেশে দলগুলোকে উন্নত দৃশ্যমানতা প্রদান করে।
কত ঘন ঘন একটি ক্লাউড সিকিউরিটি বেস্ট প্র্যাকটিস চেকলিস্ট পর্যালোচনা করা উচিত?
একটি চেকলিস্ট নিয়মিতভাবে পর্যালোচনা করা উচিত, গুরুত্বপূর্ণ সিস্টেমের জন্য প্রায়শই প্রতি মাসে, এবং যেকোনো বড় অবকাঠামো, অ্যাপ্লিকেশন বা কমপ্লায়েন্স পরিবর্তনের পরে। নতুন হুমকি দেখা দিলে, নতুন সার্ভিস যুক্ত হলে, অথবা অভ্যন্তরীণ নীতি বা নিয়মকানুন পরিবর্তিত হলেও এটি আপডেট করা উচিত।