


ভিপিএস সার্ভার কীভাবে সুরক্ষিত করবেন?
একটি ভিপিএস সার্ভার সুরক্ষিত করতে, অ্যাক্সেস নিয়ন্ত্রণ, এসএসএইচ হার্ডেনিং, ফায়ারওয়াল কনফিগারেশন, নিয়মিত প্যাচিং এবং ক্রমাগত মনিটরিং সমন্বিত একটি স্তরযুক্ত সুরক্ষা কৌশল বাস্তবায়ন করুন, যাতে আপনার সিস্টেমকে অননুমোদিত অ্যাক্সেস এবং সাইবার হুমকি থেকে রক্ষা করা যায়।
ভিপিএস সুরক্ষার মূল পদক্ষেপগুলির মধ্যে রয়েছে:
- একটি নন-রুট ব্যবহারকারী তৈরি করুন এবং সরাসরি রুট লগইন নিষ্ক্রিয় করুন
- এসএসএইচ কী ব্যবহার করুন এবং আইপি বা ভিপিএন দ্বারা অ্যাক্সেস সীমিত করুন
- একটি ফায়ারওয়াল কনফিগার করুন এবং শুধুমাত্র প্রয়োজনীয় পোর্টগুলি (যেমন, 22, 80, 443) অনুমোদন করুন
- অপারেটিং সিস্টেম এবং অ্যাপ্লিকেশনগুলি নিরাপত্তা প্যাচ দিয়ে হালনাগাদ রাখুন
- মনিটরিং, লগিং এবং অনুপ্রবেশ সনাক্তকরণ সিস্টেম সক্রিয় করুন
- স্বয়ংক্রিয়, এনক্রিপ্টেড অফ-সাইট ব্যাকআপ সেট আপ করুন
একটি সুরক্ষিত ভিপিএস সেটআপ আক্রমণের ক্ষেত্র হ্রাস করা, ন্যূনতম সুবিধা অ্যাক্সেস কার্যকর করা এবং লগ ও মনিটরিংয়ের মাধ্যমে দৃশ্যমানতা বজায় রাখার উপর মনোযোগ দেয়।
ভিপিএস সার্ভার সুরক্ষার মৌলিক বিষয়সমূহ বোঝা
একটি ভিপিএস, বা ভার্চুয়াল প্রাইভেট সার্ভার, আপনাকে একটি শেয়ার্ড ফিজিক্যাল পরিবেশের মধ্যে ডেডিকেটেড রিসোর্স প্রদান করে। এটি শেয়ার্ড হোস্টিংয়ের চেয়ে আপনাকে বেশি নিয়ন্ত্রণ দেয়, তবে এর অর্থ হলো আপনাকে সুরক্ষা স্ট্যাকের আরও অনেক বেশি দায়িত্ব নিতে হবে। আপনি যদি বুঝতে চান ভিপিএস সার্ভার কীভাবে সুরক্ষিত করবেন, তাহলে প্রথম ধাপ হলো এটা জানা যে ভুল কনফিগারেশন প্রায়ই অবকাঠামোর তুলনায় বড় ঝুঁকি।
ওয়েবসাইট পরিচালনাকারী ব্যবসাগুলির জন্য, স্যাস (SaaS) অ্যাপ্লিকেশন, ক্লায়েন্ট পোর্টাল, বা অভ্যন্তরীণ টুল পরিচালনা করার ক্ষেত্রে, ভিপিএস সুরক্ষা গুরুত্বপূর্ণ কারণ একটি উন্মুক্ত পরিষেবা ডেটা চুরি, পরিষেবা বিঘ্ন, বা অননুমোদিত অ্যাক্সেসের কারণ হতে পারে। ইইউ এবং বিশ্বব্যাপী প্রতিষ্ঠানগুলির জন্য, শক্তিশালী সুরক্ষা ডেটা সুরক্ষা নিয়মাবলী যেমন জিডিপিআর (GDPR)মেনে চলতেও সহায়তা করে, বিশেষ করে যখন আপনার সার্ভারের মাধ্যমে ব্যক্তিগত তথ্য সংরক্ষণ, প্রক্রিয়াকরণ বা স্থানান্তর করা হয়।
ভিপিএস কী এবং কেন সুরক্ষা গুরুত্বপূর্ণ
নিয়ন্ত্রণ এবং দায়িত্বের দিক থেকে একটি ভিপিএস শেয়ার্ড হোস্টিং এবং ডেডিকেটেড সার্ভারের মাঝামাঝি অবস্থান করে। সাধারণত আপনি অপারেটিং সিস্টেম, ব্যবহারকারী অ্যাকাউন্ট, ফায়ারওয়াল নিয়ম, ওয়েব সার্ভার এবং অ্যাপ্লিকেশন স্ট্যাক নিজেই পরিচালনা করেন। এটি ভিপিএসকে নমনীয় ও সাশ্রয়ী করে তোলে, তবে এর অর্থ এই যে আপনার প্রোভাইডার হোস্ট নোড সুরক্ষিত রাখতে পারে, অথচ গেস্ট সার্ভার সুরক্ষিত রাখার দায়িত্ব আপনার নিজের।
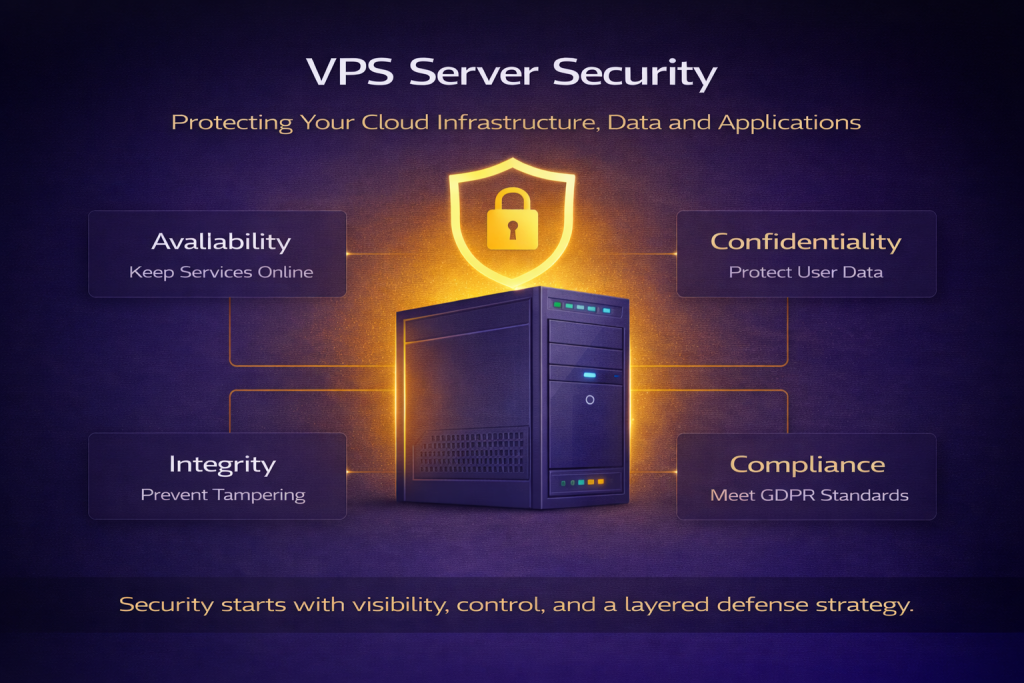
ব্যবহারিক অর্থে, দুর্বলভাবে সুরক্ষিত একটি ভিপিএস স্প্যাম, ম্যালওয়্যার বিতরণ, বটনেট কার্যকলাপ, ক্রেডেনশিয়াল চুরি বা র্যানসমওয়্যার স্টেজিংয়ের জন্য অপব্যবহৃত হতে পারে। একটি সুরক্ষিত ভিপিএস হোস্টিং কৌশল প্রাপ্যতা, গোপনীয়তা এবং অখণ্ডতা রক্ষা করে, যা সার্ভার নিরাপত্তার মূল স্তম্ভ।
- প্রাপ্যতা: আক্রমণ বা সিস্টেম ব্যর্থতার সময় আপনার পরিষেবাগুলোকে অনলাইনে সচল রাখে
- গোপনীয়তা: ফাইল, ডেটাবেস এবং ব্যবহারকারীর তথ্যে অননুমোদিত প্রবেশ প্রতিরোধ করে
- অখণ্ডতা: সিস্টেম ফাইল এবং অ্যাপ্লিকেশন ডেটাকে কারসাজি থেকে রক্ষা করে
- কমপ্লায়েন্স সহায়তা: অভ্যন্তরীণ নীতি এবং বহিরাগত আইনি প্রয়োজনীয়তা পূরণে সহায়তা করে
সাধারণ ভিপিএস নিরাপত্তা দুর্বলতা ও ঝুঁকি
বেশিরভাগ ভিপিএস আপোষ কয়েকটি পুনরাবৃত্ত সমস্যার মাধ্যমে ঘটে। এর মধ্যে রয়েছে দুর্বল পাসওয়ার্ড, উন্মুক্ত এসএসএইচ অ্যাক্সেস, পুরনো সফটওয়্যার, অপ্রয়োজনীয় খোলা পোর্ট, অনিরাপদ ওয়েব অ্যাপ্লিকেশন এবং অতিরিক্ত অনুমতিপ্রাপ্ত ব্যবহারকারী। অনেক ক্ষেত্রে আক্রমণকারীদের উন্নত পদ্ধতির প্রয়োজন হয় না, কারণ মৌলিক হার্ডেনিং-ই করা হয়নি।
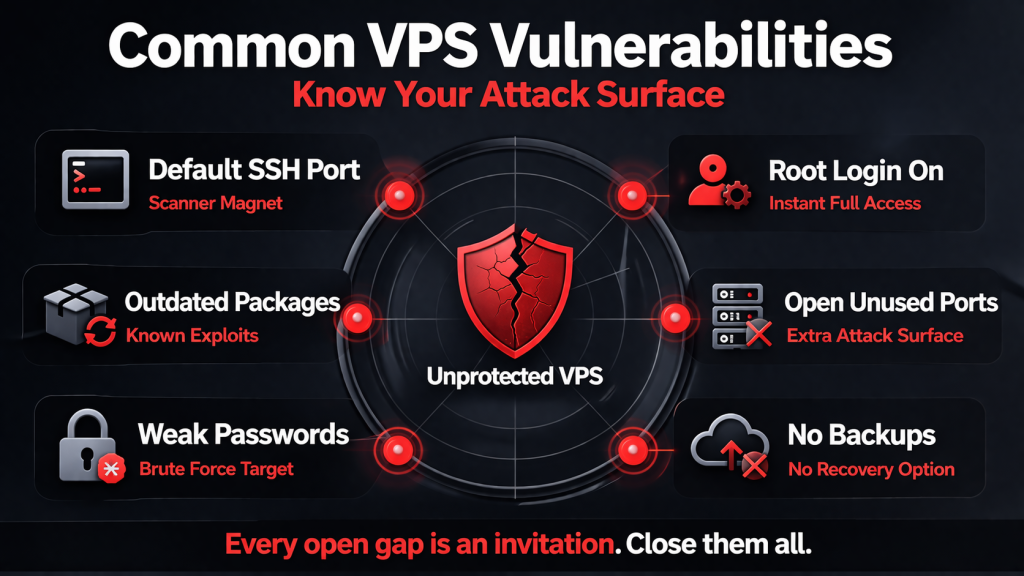
যদি আপনি শিখছেন কীভাবে লিনাক্স ভিপিএস সুরক্ষিত করবেন ইনস্ট্যান্স, প্রথমে আক্রমণের ক্ষেত্র কমানোর দিকে মনোযোগ দিন। এর অর্থ হলো আপনি যা ব্যবহার করেন না তা বন্ধ রাখা, কারা লগ ইন করতে পারবে তা সীমিত করা এবং শুধুমাত্র প্রয়োজনীয় পরিষেবাগুলো ইন্টারনেটে উন্মুক্ত রাখা। এই পদ্ধতি প্রতিটি নির্ভরযোগ্য ভিপিএস নিরাপত্তা গাইড-এর একটি মূল অংশ।
- ডিফল্ট এসএসএইচ সেটিংস অপরিবর্তিত রাখা
- ইন্টারনেটের মাধ্যমে রুট লগইন সক্ষম রাখা
- পুরনো প্যাকেজ এবং আনপ্যাচড কার্নেল
- ব্যবহৃত না হওয়া পরিষেবা সর্বজনীন পোর্টে চালু থাকা
- অনিরাপদ ফাইল পারমিশন
- কোনো ব্রুট ফোর্স প্রতিরক্ষা বা মনিটরিং ব্যবস্থা নেই
- ব্যাকআপ শুধুমাত্র একই সার্ভারে সংরক্ষিত
আপডেট এবং প্যাচ ম্যানেজমেন্টের গুরুত্ব
প্যাচ ম্যানেজমেন্ট হলো সবচেয়ে কার্যকর একটি ভিপিএস সার্ভার নিরাপত্তার সর্বোত্তম অনুশীলন। নিরাপত্তা আপডেটগুলো Linux kernel, OpenSSH, PHP, Nginx, Apache, MySQL, Docker, কন্ট্রোল প্যানেল এবং অন্যান্য উপাদানের পরিচিত দুর্বলতাগুলো সমাধান করে। আপডেট দেরি হলে, প্রকাশিত এক্সপ্লয়েটগুলো ঝুঁকি অনেক বাড়িয়ে দিতে পারে।
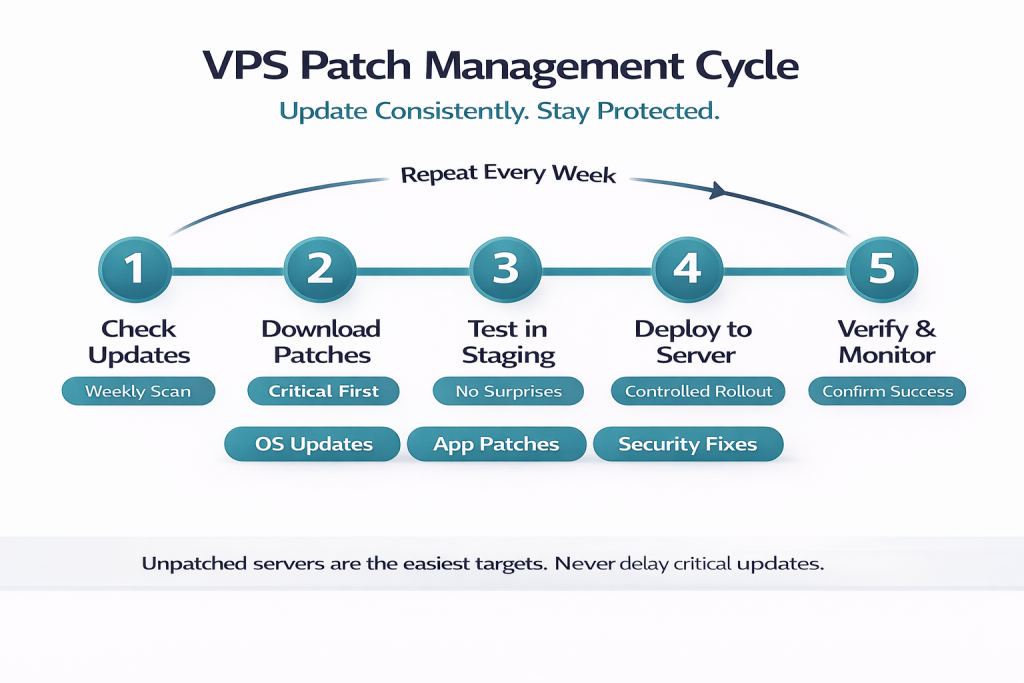
একটি ভালো নিয়ম হলো, যা নিরাপদে স্বয়ংক্রিয় করা যায় তা স্বয়ংক্রিয় করুন এবং বাকি সবকিছু নির্দিষ্ট সময় অন্তর পর্যালোচনা করুন। প্রোডাকশন পরিবেশে গুরুত্বপূর্ণ আপডেট স্থাপনের আগে পরীক্ষা করুন, তবে “স্থিতিশীলতা”র অজুহাতে কয়েক সপ্তাহ ধরে গুরুতর দুর্বলতা খোলা রাখবেন না। যেমন Cloudoora এর মতো প্রদানকারীরা অবকাঠামো ব্যবস্থাপনা সহজ করে দিতে পারে, তবে অপারেটিং সিস্টেম এবং অ্যাপ্লিকেশন-স্তরের হার্ডেনিংয়ের দিকে নিয়মিত মনোযোগ দেওয়া এখনও প্রয়োজন।
| নিরাপত্তা ক্ষেত্র | কেন এটি গুরুত্বপূর্ণ | প্রস্তাবিত পদক্ষেপ |
|---|---|---|
| অপারেটিং সিস্টেম আপডেট | কার্নেল এবং প্যাকেজের দুর্বলতা সমাধান করে | সাপ্তাহিক বা গুরুতর সমস্যার ক্ষেত্রে আরও দ্রুত আপডেট প্রয়োগ করুন |
| ওয়েব স্ট্যাক প্যাচ | পাবলিক-ফেসিং সার্ভিসগুলো রক্ষা করে | Nginx, Apache, PHP এবং ডেটাবেসগুলো দ্রুত আপডেট করুন |
| কন্ট্রোল প্যানেল আপডেট | প্যানেলগুলো প্রায়ই আক্রমণের লক্ষ্যবস্তু হয়ে থাকে | ভেন্ডরের আপডেট চালু রাখুন এবং চেঞ্জলগ পর্যালোচনা করুন |
| প্লাগইন এবং অ্যাপ রক্ষণাবেক্ষণ | থার্ড-পার্টি সফটওয়্যার প্রায়ই ঝুঁকি তৈরি করে | অব্যবহৃত উপাদান সরিয়ে ফেলুন এবং সক্রিয়গুলো প্যাচ করুন |
ভিপিএস নিরাপত্তা চেকলিস্ট এবং হার্ডেনিং সংক্রান্ত সর্বোত্তম অনুশীলন
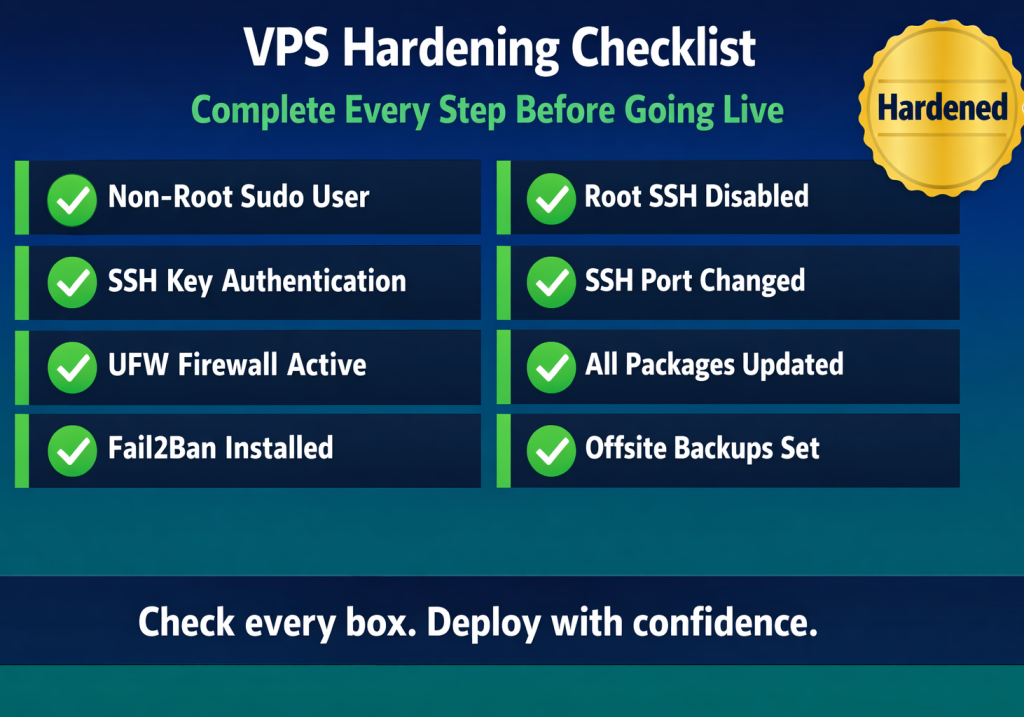
যদি আপনি এই প্রশ্নের একটি পুনরাবৃত্তিযোগ্য উত্তর চান যে কীভাবে একটি ভিপিএস সার্ভার সুরক্ষিত করবেন, তাহলে এলোমেলোভাবে সমাধান করার বদলে একটি কাঠামোবদ্ধ হার্ডেনিং প্রক্রিয়া অনুসরণ করুন। হার্ডেনিং বলতে বোঝায় অপ্রয়োজনীয় ঝুঁকি কমানো, অ্যাক্সেস নিয়ন্ত্রণ কঠোর করা এবং সার্ভার চালু হওয়ার আগেই নিরাপত্তা ডিফল্ট সেট করা। এটিই একটি নিরাপদ সুরক্ষিত ক্লাউড সার্ভার সেটআপেরভিত্তি।
একটি শক্তিশালী ভিপিএস হার্ডেনিং চেকলিস্ট -এ ব্যবহারকারী অ্যাকাউন্ট, এসএসএইচ অ্যাক্সেস, পাসওয়ার্ড নীতি, প্রমাণীকরণ, ফায়ারওয়াল নিয়ম, প্যাকেজ আপডেট এবং সার্ভিস এক্সপোজার অন্তর্ভুক্ত থাকা উচিত। এই নিয়ন্ত্রণগুলো জটিল নয়, তবে আপনার মোতায়েন করা প্রতিটি সার্ভারে এগুলো সামঞ্জস্যপূর্ণভাবে প্রয়োগ করতে হবে।
একটি সুরক্ষিত লিনাক্স ভিপিএস তৈরি করা (নন-রুট ব্যবহারকারী এবং পাসওয়ার্ড)
নিরাপত্তার প্রথম ধাপগুলোর একটি হলো লিনাক্স ভিপিএস হার্ডেনিং -এ রুট অ্যাকাউন্টের নিয়মিত ব্যবহার বন্ধ করা। রুটের সিস্টেমের উপর সম্পূর্ণ নিয়ন্ত্রণ থাকে, তাই সেই তথ্য চুরি হলে আক্রমণকারী সাথে সাথেই সম্পূর্ণ অ্যাক্সেস পেয়ে যায়। এর পরিবর্তে, একটি সাধারণ ব্যবহারকারী তৈরি করুন এবং প্রয়োজনের সময় sudo-এর মাধ্যমে প্রশাসনিক অধিকার দিন।
এসএসএইচ কী ব্যবহার করলেও পাসওয়ার্ড সংক্রান্ত সতর্কতা গুরুত্বপূর্ণ থেকে যায়। প্রতিটি অ্যাকাউন্টের জন্য একটি অনন্য, দীর্ঘ পাসওয়ার্ড থাকা উচিত, এবং অব্যবহৃত অ্যাকাউন্টগুলো মুছে ফেলা উচিত। দলের ক্ষেত্রে, অ্যাক্সেস ভূমিকা-ভিত্তিক হওয়া উচিত যাতে প্রতিটি প্রশাসক শুধুমাত্র তার কাজের জন্য প্রয়োজনীয় অনুমতিগুলোই পান।
- প্রশাসনের জন্য একটি নন-রুট sudo ব্যবহারকারী তৈরি করুন
- পাসওয়ার্ড ম্যানেজারে সংরক্ষিত দীর্ঘ, অনন্য পাসওয়ার্ড ব্যবহার করুন
- অব্যবহৃত অ্যাকাউন্টগুলো অবিলম্বে মুছুন বা নিষ্ক্রিয় করুন
- গ্রুপ সদস্যপদ এবং sudo অনুমতিগুলো নিয়মিত পর্যালোচনা করুন
- অনবোর্ডিং এবং অফবোর্ডিং অ্যাক্সেস প্রক্রিয়া স্পষ্টভাবে নির্ধারণ করুন
এসএসএইচ নিরাপত্তা কনফিগারেশন (কী, পোর্ট এবং অ্যাক্সেস নিয়ন্ত্রণ)
এসএসএইচ সাধারণত একটি লিনাক্স ভিপিএসের সবচেয়ে গুরুত্বপূর্ণ রিমোট ম্যানেজমেন্ট সার্ভিস, যা একে একটি সাধারণ লক্ষ্যবস্তু করে তোলে। একটি নিরাপদ সেটআপে যথাসম্ভব পাসওয়ার্ড-ভিত্তিক লগইন বন্ধ রাখা, প্রমাণীকরণের জন্য এসএসএইচ কী ব্যবহার করা, এবং কোন ব্যবহারকারীরা সংযুক্ত হতে পারবেন তা সীমিত করা অন্তর্ভুক্ত থাকে। ডিফল্ট এসএসএইচ পোর্ট ২২ পরিবর্তন করলে স্বয়ংক্রিয় স্ক্যানিং-এর পরিমাণ কমতে পারে, তবে এটিকে কখনোই প্রকৃত নিরাপত্তার বিকল্প হিসেবে বিবেচনা করা উচিত নয়।
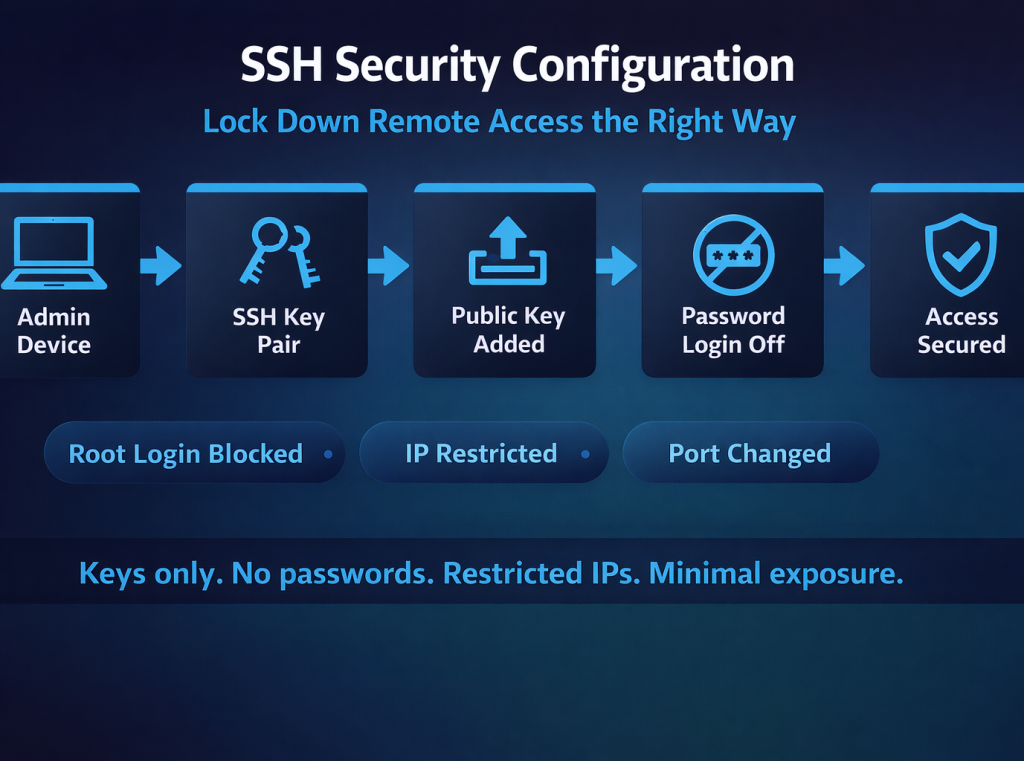
বিভিন্ন স্থানে ছড়িয়ে থাকা দল বা বহিরাগত প্রশাসক থাকা ব্যবসাগুলোর জন্য, কী-ভিত্তিক অ্যাক্সেসের সাথে আইপি অ্যালাউলিস্টিং বা ভিপিএন-ভিত্তিক প্রশাসন একত্রিত করা বুদ্ধিমানের কাজ। এটি ঝুঁকি কমায় এবং অননুমোদিত লগইন চেষ্টা সফল হওয়ার সম্ভাবনা অনেকটাই কমিয়ে দেয়। এই পদক্ষেপগুলো কেন্দ্রীয় ভূমিকা পালন করে লিনাক্স ভিপিএস কীভাবে সুরক্ষিত করবেন প্রোডাকশন পরিবেশে ব্যবহৃত হয়।
- অ্যাডমিন ডিভাইসে একটি শক্তিশালী এসএসএইচ (SSH) কী জোড়া তৈরি করুন
- অনুমোদিত ইউজার অ্যাকাউন্টের জন্য পাবলিক কী ভিপিএস-এ যোগ করুন
- সরাসরি রুট এসএসএইচ লগইন নিষ্ক্রিয় করুন
- অপারেশনাল দিক থেকে সম্ভব হলে পাসওয়ার্ড অথেন্টিকেশন নিষ্ক্রিয় করুন
- স্বয়ংক্রিয় আক্রমণের চেষ্টা কমাতে চাইলে ডিফল্ট এসএসএইচ পোর্ট পরিবর্তন করুন (ঐচ্ছিক)
- আইপি অ্যাড্রেস, ভিপিএন, অথবা সিকিউরিটি গ্রুপ নিয়ম ব্যবহার করে অ্যাক্সেস সীমিত করুন
টু-ফ্যাক্টর অথেন্টিকেশন (2FA) চালু করা
টু-ফ্যাক্টর অথেন্টিকেশন, অথবা 2FA, পাসওয়ার্ড বা কী-এর পাশাপাশি একটি অতিরিক্ত ভেরিফিকেশন ধাপ যুক্ত করে। এটি অ্যাডমিন প্যানেল, হোস্টিং ড্যাশবোর্ড এবং কিছু ক্ষেত্রে এসএসএইচ বা ভিপিএন অ্যাক্সেসকে সুরক্ষিত রাখতে সাহায্য করতে পারে। একাধিক অঞ্চলে গ্রাহকের তথ্য পরিচালনাকারী রিমোট টিম, এজেন্সি এবং কোম্পানিগুলোর জন্য এটি বিশেষভাবে উপকারী।
2FA শুধু একটি নিরাপত্তা উন্নতি নয়, বরং এটি কমপ্লায়েন্স প্রোগ্রামের জন্য একটি কার্যকর ঝুঁকি-হ্রাসকারী পদক্ষেপও বটে। যদি কোনো ফিশিং আক্রমণে পাসওয়ার্ড ফাঁস হয়ে যায়, তবুও আক্রমণকারীকে প্রবেশের জন্য দ্বিতীয় ফ্যাক্টরটি প্রয়োজন হবে। এই অতিরিক্ত বাধাটি একটি সাধারণ ক্রেডেনশিয়াল ফাঁসকে গুরুতর ঘটনায় পরিণত হওয়া থেকে রক্ষা করতে পারে।
ভিপিএস ফায়ারওয়াল কনফিগারেশন এবং নেটওয়ার্ক সিকিউরিটি
ভিপিএস ফায়ারওয়াল কনফিগারেশন যেকোনো ভিপিএস সিকিউরিটি গাইড-এর অন্যতম গুরুত্বপূর্ণ অংশ। একটি ফায়ারওয়াল নিয়ন্ত্রণ করে কোন নেটওয়ার্ক ট্রাফিক আপনার সার্ভারে পৌঁছাতে পারবে। বেশিরভাগ ক্ষেত্রে, আপনার উচিত ডিফল্টভাবে সবকিছু প্রত্যাখ্যান করা এবং শুধুমাত্র সেই পোর্ট ও প্রোটোকলগুলো অনুমোদন করা যা আপনার অ্যাপ্লিকেশনের জন্য প্রকৃতপক্ষে প্রয়োজনীয়।
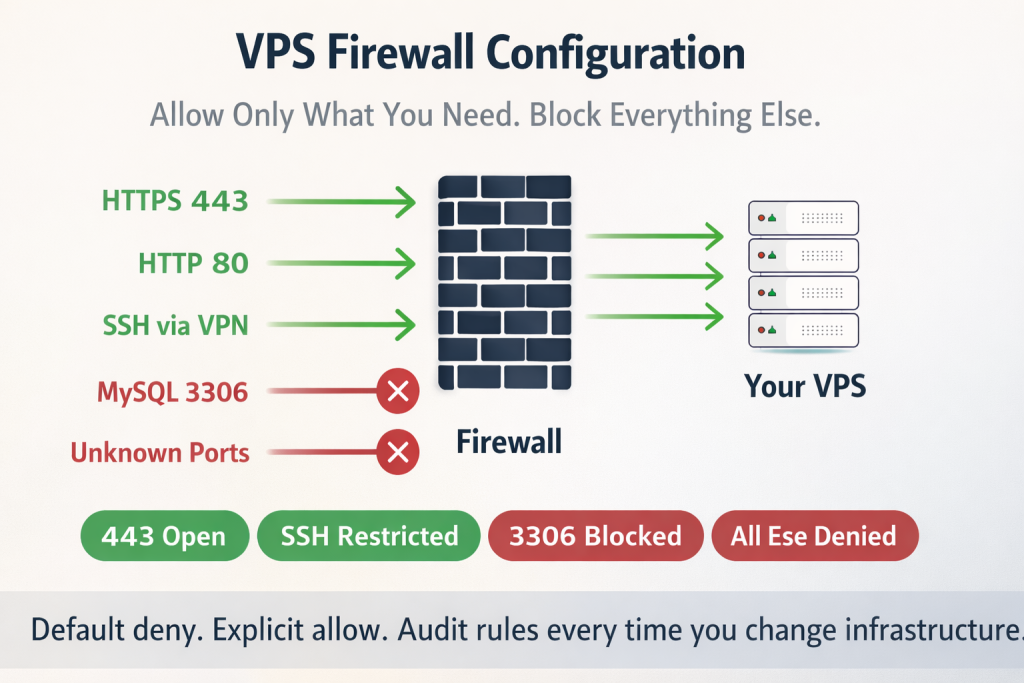
একটি সাধারণ ওয়েব সার্ভারের ক্ষেত্রে, এর মানে সাধারণত বিশ্বস্ত উৎস থেকে এসএসএইচ, পোর্ট ৮০-তে এইচটিটিপি (HTTP) এবং পোর্ট ৪৪৩-এ এইচটিটিপিএস (HTTPS) অনুমোদন করা। ডেটাবেস পোর্ট যেমন ৩৩০৬ সর্বজনীনভাবে উন্মুক্ত রাখা উচিত নয়, যতক্ষণ না কোনো কঠোর ব্যবসায়িক কারণ এবং অতিরিক্ত নিয়ন্ত্রণ ব্যবস্থা থাকে। আধুনিক ক্লাউড সার্ভার সিকিউরিটি বেস্ট প্র্যাকটিসেস-এও এই নীতিটি অনুসরণ করা হয়।
| সার্ভিস | সাধারণ পোর্ট | প্রস্তাবিত এক্সপোজার |
|---|---|---|
| SSH | ২২ অথবা কাস্টম পোর্ট | শুধুমাত্র বিশ্বস্ত আইপি বা VPN থেকে অনুমতি দিন |
| HTTP | ৮০ | ওয়েব ট্রাফিকের জন্য প্রয়োজন হলে পাবলিক রাখুন |
| HTTPS | ৪৪৩ | এনক্রিপ্টেড ওয়েব ট্রাফিকের জন্য পাবলিক |
| MySQL/MariaDB | ৩৩০৬ | একান্ত প্রয়োজন না হলে শুধুমাত্র প্রাইভেট রাখুন |
| PostgreSQL | ৫৪৩২ | একান্ত প্রয়োজন না হলে শুধুমাত্র প্রাইভেট রাখুন |
- UFW, firewalld অথবা nftables-এর মতো হোস্ট ফায়ারওয়াল টুল ব্যবহার করুন
- শুধুমাত্র প্রয়োজনীয় পোর্টগুলো অনুমতি দিন
- সোর্স আইপি অনুযায়ী অ্যাডমিন সার্ভিসগুলো সীমিত করুন
- প্রতিটি অ্যাপ্লিকেশন বা ইনফ্রাস্ট্রাকচার পরিবর্তনের পর নিয়মগুলো পর্যালোচনা করুন
- ট্রাবলশুটিং ও অডিটিং-এর জন্য প্রয়োজনমতো প্রত্যাখ্যাত ট্রাফিকের লগ রাখুন
উন্নত VPS নিরাপত্তা ব্যবস্থা ও মনিটরিং
মৌলিক হার্ডেনিং সম্পন্ন হওয়ার পর, পরবর্তী ধাপ হলো এমন একাধিক স্তর তৈরি করা যা শনাক্তকরণ, প্রতিক্রিয়া এবং স্থিতিস্থাপকতা উন্নত করে। উন্নত নিয়ন্ত্রণ ব্যবস্থাগুলো মূল নিরাপত্তা সেটিংসের বিকল্প নয়, তবে এগুলো প্রথম স্তরের প্রতিরক্ষা অতিক্রম করে আসা আক্রমণের প্রভাব উল্লেখযোগ্যভাবে কমাতে পারে।
প্রোডাকশন সিস্টেমের ক্ষেত্রে, যখন আপটাইম, গ্রাহকের বিশ্বাস, অথবা নিয়ন্ত্রিত ডেটা জড়িত থাকে, তখন এই ব্যবস্থাগুলো বিশেষভাবে গুরুত্বপূর্ণ হয়ে ওঠে। একটি পরিণত সেটআপ প্রতিরোধ, মনিটরিং এবং পুনরুদ্ধারকে একত্রিত করে, যাতে কোনো সমস্যা দেখা দিলেও সার্ভার নিরাপদ থাকে।
ইন্ট্রুশন ডিটেকশন সিস্টেম এবং মনিটরিং টুলস
ইন্ট্রুশন ডিটেকশন সিস্টেম, বা IDS, সন্দেহজনক কার্যকলাপ যেমন বারবার লগইন ব্যর্থতা, অপ্রত্যাশিত ফাইল পরিবর্তন, প্রিভিলেজ এসকেলেশন প্রচেষ্টা, বা অস্বাভাবিক নেটওয়ার্ক আচরণ শনাক্ত করতে সাহায্য করে। Wazuh, OSSEC, AIDE, এবং auditd-এর মতো টুলগুলো অ্যাডমিনিস্ট্রেটরদের সার্ভারে কী ঘটছে সে সম্পর্কে অনেক ভালো দৃশ্যমানতা প্রদান করতে পারে।
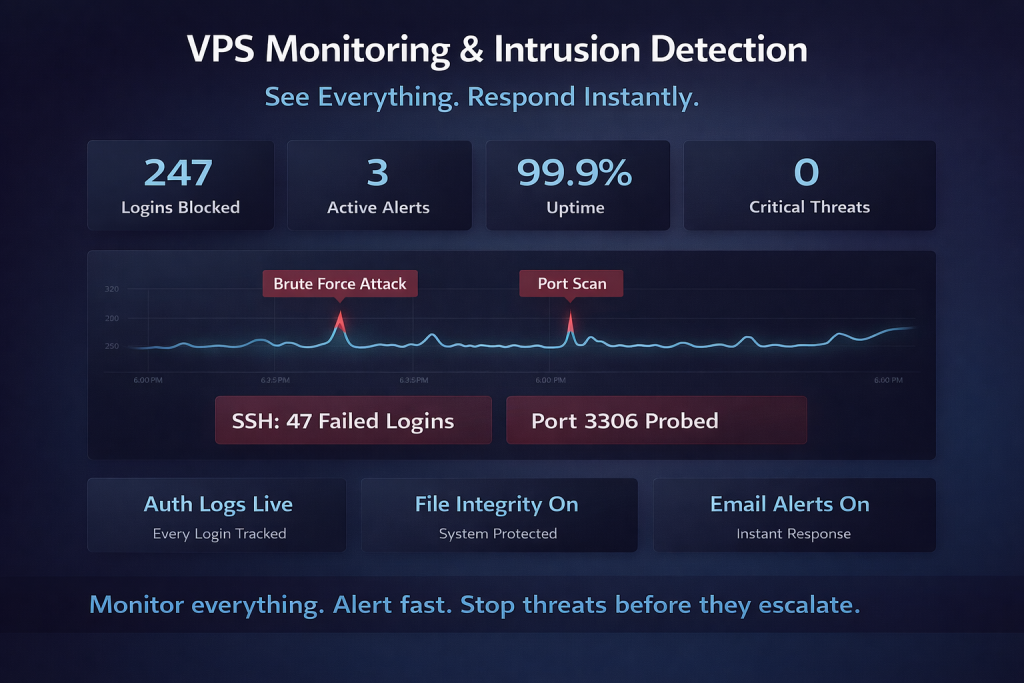
মনিটরিং-এ আপটাইম, সিপিইউ, মেমরি, ডিস্ক ব্যবহার, এসএসএল সার্টিফিকেট স্ট্যাটাস এবং সার্ভিস অ্যাভেইলেবিলিটিও অন্তর্ভুক্ত থাকা উচিত। রিয়েল-টাইম অ্যালার্ট দলগুলোকে দ্রুত সাড়া দিতে সাহায্য করে, যাতে একটি ছোট সমস্যা বড় কোনো ব্রিচ বা আউটেজে পরিণত হওয়ার আগেই তা সমাধান করা যায়। এটি ছোট ব্যবসার ওয়েবসাইট এবং বড় আন্তর্জাতিক ওয়ার্কলোড উভয়ের ক্ষেত্রেই গুরুত্বপূর্ণ।
- প্রমাণীকরণ লগ এবং ব্যর্থ লগইন প্রচেষ্টা ট্র্যাক করুন
- গুরুত্বপূর্ণ সিস্টেম ফাইলে পরিবর্তন মনিটর করুন
- রিসোর্স স্পাইক এবং সার্ভিস ব্যর্থতার জন্য অ্যালার্ট সেট করুন
- ওয়েব সার্ভার এবং ডেটাবেস লগ নিয়মিত পর্যালোচনা করুন
- একাধিক VPS ইনস্ট্যান্স পরিচালনা করার সময় লগ কেন্দ্রীয়ভাবে সংরক্ষণ করুন
নিরাপদ ফাইল ট্রান্সফার (SFTP বনাম FTP)
প্রচলিত FTP ক্রেডেনশিয়াল এবং ফাইল প্লেইন টেক্সটে পাঠায়, যা একে আধুনিক প্রোডাকশন পরিবেশের জন্য অনুপযুক্ত করে তোলে। SFTP, যা SSH-এর মাধ্যমে পরিচালিত হয়, প্রমাণীকরণ এবং ফাইল ট্রান্সফার উভয় ট্রাফিককেই এনক্রিপ্ট করে। এটি সার্ভার অ্যাডমিনিস্ট্রেটর, এজেন্সি এবং ডেভেলপারদের জন্য VPS-এ ফাইল স্থানান্তরের একটি নিরাপদ মানদণ্ড।
যদি ব্যবহারকারীদের ফাইল অ্যাক্সেসের প্রয়োজন হয়, তাহলে পূর্ণ শেল অ্যাক্সেসের পরিবর্তে সীমিত অনুমতি সহ শুধুমাত্র SFTP অ্যাকাউন্ট দিন। এতে ঝুঁকি কমে যায়, অথচ ওয়েবসাইট ডিপ্লয়মেন্ট, কনটেন্ট আপডেট এবং মিডিয়া আপলোডের মতো সাধারণ কাজগুলো সম্পন্ন করা যায়।
Fail2Ban এবং ব্রুট ফোর্স সুরক্ষা
Fail2Ban একটি ব্যাপকভাবে ব্যবহৃত টুল, যা বারবার ব্যর্থ লগইন প্রচেষ্টার জন্য লগ স্ক্যান করে এবং অপব্যবহারকারী IP ঠিকানাগুলোকে সাময়িকভাবে ব্লক করে দেয়। এটি SSH, ওয়েব প্রমাণীকরণ এন্ডপয়েন্ট এবং মেইল সার্ভিসকে স্বয়ংক্রিয় ব্রুট ফোর্স আক্রমণ থেকে রক্ষা করতে বিশেষভাবে কার্যকর। একটি ফায়ারওয়াল এবং শক্তিশালী প্রমাণীকরণ নিয়মের সাথে একত্রে ব্যবহার করলে এটি সবচেয়ে ভালো কাজ করে।
অন্যান্য উপযোগী সুরক্ষা ব্যবস্থার মধ্যে রয়েছে রেট লিমিটিং, রিভার্স প্রক্সি, বট মিটিগেশন এবং পাবলিক সাইটের জন্য ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল। উদাহরণস্বরূপ, একটি VPS-এ WordPress বা Magento স্টোরফ্রন্ট পরিচালনাকারী একটি ব্যবসা, আক্রমণ ট্রাফিক কমাতে Fail2Ban-কে একটি CDN-ভিত্তিক ফায়ারওয়াল এবং সার্ভার-সাইড লগইন হার্ডেনিং-এর সাথে একত্রিত করতে পারে।
নিয়মিত লগ মনিটরিং এবং ব্যাকআপ কৌশল
লগগুলো আক্রমণ শনাক্ত করতে, ঘটনা তদন্ত করতে এবং কোনো সমস্যা এখনও চলমান নাকি ইতিমধ্যে নিয়ন্ত্রণে আনা হয়েছে তা প্রমাণ করার জন্য প্রয়োজনীয় তথ্যপ্রমাণ সরবরাহ করে। গুরুত্বপূর্ণ উৎসগুলোর মধ্যে রয়েছে অথ লগ, ওয়েব অ্যাক্সেস লগ, এরর লগ, ডেটাবেস লগ এবং অ্যাপ্লিকেশন লগ। নিয়মিত এগুলো পর্যালোচনা করা পরিপক্ব vps সার্ভার সিকিউরিটি বেস্ট প্র্যাকটিসেরএকটি অংশ।
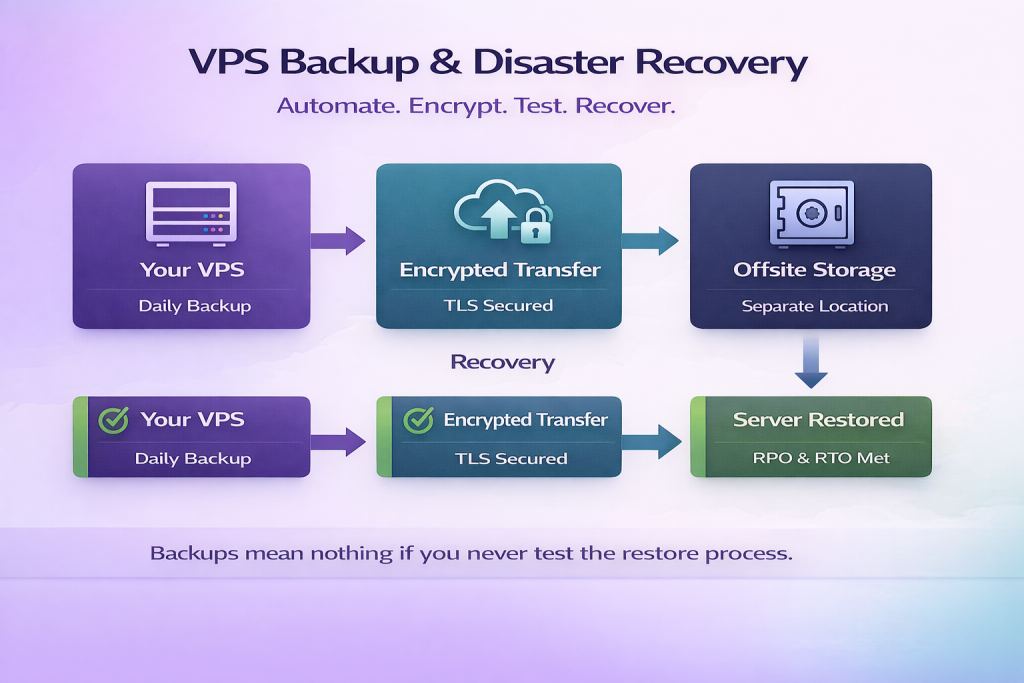
ব্যাকআপ ঠিক ততটাই গুরুত্বপূর্ণ, কারণ প্রতিরোধ কখনোই নিখুঁত হয় না। একটি নির্ভরযোগ্য ব্যাকআপ কৌশলে থাকা উচিত স্বয়ংক্রিয় শিডিউল, এনক্রিপ্টেড স্টোরেজ, রিটেনশন নীতি এবং সার্ভারের বাইরের কপি। GDPR-সংবেদনশীল ডেটার ক্ষেত্রে, রিটেনশন এবং অ্যাক্সেস নিয়ন্ত্রণ অবশ্যই আপনার আইনি ও অভ্যন্তরীণ ডেটা গভর্নেন্স প্রয়োজনীয়তার সাথে সামঞ্জস্যপূর্ণ হতে হবে।
- ব্যবসার প্রয়োজন অনুযায়ী প্রতিদিন বা ঘন ঘন ব্যাকআপ স্বয়ংক্রিয় করুন
- VPS থেকে আলাদা একটি স্থানে ব্যাকআপ সংরক্ষণ করুন
- ব্যাকআপ ডেটা স্থিতিশীল অবস্থায় এবং ট্রান্সমিশনের সময় এনক্রিপ্ট করুন
- শুধু ব্যাকআপ তৈরি নয়, নিয়মিত রিস্টোরেশন পরীক্ষা করুন
- রিকভারি টাইম এবং রিকভারি পয়েন্ট অবজেক্টিভ নথিভুক্ত করুন
নিরাপদ ক্লাউড সার্ভার সেটআপ এবং ইনফ্রাস্ট্রাকচার সেরা অনুশীলন
একটি নিরাপদ VPS শুধু সার্ভার নিজেই নয়—এটি নির্ভর করে আপনার ক্লাউড পরিবেশ কীভাবে গঠিত, কার অ্যাক্সেস আছে এবং ওয়ার্কলোডগুলো পাবলিক ইন্টারনেটে কীভাবে উন্মুক্ত হয় তার উপর। শক্তিশালী ক্লাউড সার্ভার নিরাপত্তা সেরা অনুশীলন ইনফ্রাস্ট্রাকচার নিয়ন্ত্রণ, অপারেটিং সিস্টেম হার্ডেনিং এবং অ্যাপ্লিকেশন-স্তরের সুরক্ষাকে একত্রিত করে।
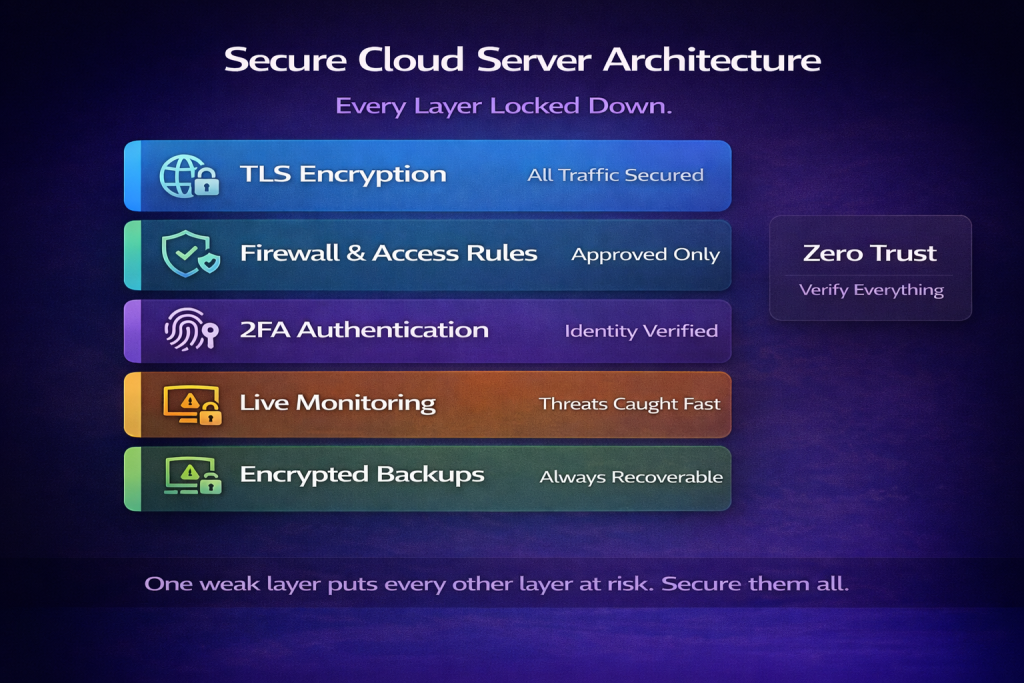
আপনি যদি একটি ব্যবসায়িক ওয়েবসাইট, কাস্টমার ড্যাশবোর্ড, ইকমার্স প্ল্যাটফর্ম বা API ব্যাকএন্ড হোস্ট করেন, তাহলে আপনার সেটআপ অবশ্যই ন্যূনতম বিশেষাধিকার, এনক্রিপশন, রিডানডেন্সি এবং দৃশ্যমানতার জন্য ডিজাইন করা উচিত। এটিই একটি সাধারণ VPS-কে একটি নির্ভরযোগ্য নিরাপদ ক্লাউড সার্ভার সেটআপেরূপান্তরিত করে।
ক্লাউড সার্ভার নিরাপত্তা সেরা অনুশীলন
একটি শক্তিশালী খ্যাতি, স্বচ্ছ ইনফ্রাস্ট্রাকচার নিয়ন্ত্রণ এবং নির্ভরযোগ্য ব্যাকআপ ও নেটওয়ার্ক অপশন থাকা প্রোভাইডার বেছে নিয়ে শুরু করুন। এরপর দায়িত্বগুলো স্পষ্টভাবে ভাগ করুন: প্রোভাইডার প্ল্যাটফর্ম স্তর সুরক্ষিত করে, আর আপনি গেস্ট OS, ইউজার, সার্ভিস, অ্যাপ্লিকেশন এবং সংরক্ষিত ডেটা সুরক্ষিত করেন। নিরাপদ VPS হোস্টিং মূল্যায়নের ক্ষেত্রে এই শেয়ার্ড রেসপনসিবিলিটি মডেলটি অপরিহার্য।
এছাড়াও আপনার উচিত TLS সার্টিফিকেট দিয়ে ট্রানজিটে থাকা ডেটা এবং যেখানে সম্ভব ডিস্ক বা ভলিউম এনক্রিপশন দিয়ে স্থিতিশীল ডেটা সুরক্ষিত করা। কাস্টমার-মুখী সার্ভিসের জন্য, সর্বত্র HTTPS ব্যবহার করুন, ক্রেডেনশিয়াল পরিবর্তন করুন এবং নিয়মিত অ্যাক্সেস পর্যালোচনা করুন। এগুলো এমন ব্যবহারিক নিয়ন্ত্রণ যা EU এবং আন্তর্জাতিক বাজারে কার্যরত কোম্পানিগুলোর জন্য উপকারী।
- বৈধ TLS সার্টিফিকেট সহ HTTPS ব্যবহার করুন
- ব্যাকআপ এবং সংবেদনশীল সংরক্ষিত ডেটা এনক্রিপ্ট করুন
- স্টেজিং, ডেভেলপমেন্ট এবং প্রোডাকশন পরিবেশ আলাদা রাখুন
- 2FA এবং অ্যাক্সেস কন্ট্রোল দিয়ে ড্যাশবোর্ড ও API অ্যাক্সেস সীমিত করুন
- ইনসিডেন্ট রেসপন্স এবং রিকভারি পদ্ধতি নথিভুক্ত করুন
VPS বনাম শেয়ার্ড হোস্টিং নিরাপত্তা তুলনা
শেয়ার্ড হোস্টিং পরিচালনা করা সহজ, তবে নিরাপত্তা নিয়ন্ত্রণ সাধারণত সীমিত থাকে কারণ অনেক ব্যবহারকারী একই পরিবেশ শেয়ার করেন। একটি VPS আপনাকে ভালো আইসোলেশন এবং গভীর কনফিগারেশন অ্যাক্সেস দেয়, যা সঠিকভাবে ব্যবহার করলে নিরাপত্তার জন্য ভালো। তবে এই নিয়ন্ত্রণের সাথে আসে আরও বেশি দায়িত্ব।
ক্লায়েন্ট রেকর্ড, কাস্টম অ্যাপ্লিকেশন বা সংবেদনশীল লেনদেন পরিচালনা করা ব্যবসার জন্য, শেয়ার্ড হোস্টিংয়ের চেয়ে VPS সাধারণত নিরাপদ এবং আরও স্কেলেবল বিকল্প। ফায়ারওয়াল নিয়ম নির্ধারণ, সার্ভিস নিষ্ক্রিয় করা, ব্যবহারকারী আলাদা করা এবং স্থাপন করার ক্ষমতা মনিটরিং টুলস একটি বড় পার্থক্য তৈরি করে।
| হোস্টিং টাইপ | সিকিউরিটি কন্ট্রোল | সেরা উপযুক্ততা |
|---|---|---|
| শেয়ার্ড হোস্টিং | সীমিত সার্ভার-লেভেল নিয়ন্ত্রণ | সাধারণ প্রয়োজনের ছোট, কম-ঝুঁকিপূর্ণ ওয়েবসাইটের জন্য উপযুক্ত |
| ভিপিএস হোস্টিং | শক্তিশালী অপারেটিং সিস্টেম ও নেটওয়ার্ক-লেভেল নিয়ন্ত্রণ | ব্যবসায়িক সাইট, অ্যাপ, অনলাইন স্টোর এবং কাস্টম স্ট্যাকের জন্য উপযুক্ত |
| ডেডিকেটেড সার্ভার | সর্বোচ্চ নিয়ন্ত্রণ ও বিচ্ছিন্নতা | উচ্চ-কমপ্লায়েন্স বা উচ্চ-পারফরম্যান্স পরিবেশের জন্য উপযুক্ত |
ভিপিএস সিকিউরিটি টুলস ও হার্ডেনিং সফটওয়্যার
মূল সিস্টেম সেটিংসের বাইরেও, বেশ কিছু টুল আপনার সার্ভার পরিবেশকে আরও শক্তিশালী করে তুলতে পারে। সঠিক টুল স্ট্যাক নির্ভর করে আপনার অপারেটিং সিস্টেম, অ্যাপ্লিকেশনের ধরন এবং টিমের আকারের উপর, তবে বেশিরভাগ প্রোডাকশন সার্ভার ফায়ারওয়াল ম্যানেজমেন্ট, ম্যালওয়্যার স্ক্যানিং, ফাইল ইন্টিগ্রিটি মনিটরিং, কেন্দ্রীভূত লগিং এবং ব্যাকআপ অটোমেশনের সমন্বয় থেকে উপকৃত হয়।
টুল নির্বাচনের সময়, এমন টুলগুলোকে অগ্রাধিকার দিন যেগুলোর সক্রিয় রক্ষণাবেক্ষণ, স্পষ্ট ডকুমেন্টেশন এবং কম অপারেশনাল ওভারহেড রয়েছে। লক্ষ্য হলো সবকিছু ইনস্টল করা নয়, বরং এমন একটি পরিচালনাযোগ্য সিকিউরিটি বেসলাইন তৈরি করা, যা আপনার টিম সময়ের সাথে সাথে মনিটর ও রক্ষণাবেক্ষণ করতে পারবে।
- UFW অথবা firewalld হোস্ট-লেভেল ফায়ারওয়াল ম্যানেজমেন্টের জন্য
- Fail2Ban ব্রুট ফোর্স আক্রমণ ব্লক করার জন্য
- Wazuh অথবা OSSEC ইন্ট্রুশন ডিটেকশন এবং লগ বিশ্লেষণের জন্য
- AIDE ফাইল ইন্টেগ্রিটি মনিটরিংয়ের জন্য
- ClamAV প্রাসঙ্গিক ক্ষেত্রে ম্যালওয়্যার স্ক্যানিংয়ের জন্য
- rkhunter অথবা chkrootkit রুটকিট পরীক্ষার জন্য
- Restic, Borg, অথবা নিরাপদ ব্যাকআপের জন্য প্রোভাইডারের ব্যাকআপ টুল
উপসংহার
একটি VPS সার্ভার সুরক্ষিত করতে একটি স্তরভিত্তিক পদ্ধতির প্রয়োজন, যা দৃশ্যমানতা এবং মৌলিক হার্ডেনিং দিয়ে শুরু হয়ে মনিটরিং, অ্যাক্সেস কন্ট্রোল, ব্যাকআপ এবং রেসপন্স পরিকল্পনা পর্যন্ত বিস্তৃত হয়। আপনি যদি জিজ্ঞাসা করে থাকেন কীভাবে একটি VPS সার্ভার সুরক্ষিত করবেন, তাহলে উত্তরটি কোনো একটি টুল বা একটি সেটিং নয়। এটি একটি পুনরাবৃত্তিযোগ্য প্রক্রিয়া, যা সর্বনিম্ন সুবিধা (least privilege), সময়মতো প্যাচিং, নিরাপদ প্রমাণীকরণ এবং কঠোর নেটওয়ার্ক এক্সপোজার নিয়ন্ত্রণের উপর ভিত্তি করে গড়ে ওঠে।
সবচেয়ে কার্যকর পথ হলো একটি ব্যবহারিক চেকলিস্ট অনুসরণ করে কাজ করা: নন-রুট ইউজার তৈরি করুন, SSH হার্ডেন করুন, একটি শক্তিশালী VPS ফায়ারওয়াল কনফিগারেশনপ্রয়োগ করুন, 2FA সক্রিয় করুন, লগ মনিটর করুন, ব্রুট ফোর্স আক্রমণ প্রতিরোধ করুন, এবং ব্যাকআপ পরীক্ষা করুন। এই সবগুলো পদক্ষেপ একসাথে লিনাক্স VPS হার্ডেনিং এবং দীর্ঘমেয়াদী অপারেশনাল সিকিউরিটির জন্য একটি নির্ভরযোগ্য কাঠামো তৈরি করে। আপনার বর্তমান সেটআপ পর্যালোচনা করুন, প্রথমে স্পষ্ট ত্রুটিগুলো দূর করুন, এবং সময়ের সাথে সাথে নিয়ন্ত্রণ ব্যবস্থার উন্নতি করুন।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
VPS সার্ভার নিরাপত্তার প্রথম ধাপ কী?
প্রথম ধাপ হলো অপারেটিং সিস্টেম আপডেট করা এবং অপ্রয়োজনীয় এক্সপোজার দূর করা। ডিপ্লয়মেন্টের ঠিক পরেই একটি নন-রুট অ্যাডমিন ইউজার তৈরি করুন, সিকিউরিটি প্যাচ প্রয়োগ করুন, খোলা পোর্টগুলো পর্যালোচনা করুন এবং অব্যবহৃত সার্ভিসগুলো বন্ধ করে দিন। এতে সার্ভারটি প্রোডাকশনে ব্যবহারের আগেই একটি নিরাপদ সূচনা বিন্দু তৈরি হয়।
ডিফল্ট SSH পোর্ট পরিবর্তন করা কি জরুরি?
এটি সহায়ক, তবে একা যথেষ্ট নয়। ডিফল্ট SSH পোর্ট পরিবর্তন করলে স্বয়ংক্রিয় স্ক্যানিংয়ের পরিমাণ কমতে পারে, কিন্তু প্রকৃত সুরক্ষা আসে SSH কী ব্যবহার, রুট লগইন নিষ্ক্রিয় করা, IP সীমাবদ্ধতা এবং Fail2Ban-এর মতো ব্রুট ফোর্স সুরক্ষা টুল থেকে।
ফায়ারওয়াল নিয়মাবলী কত ঘন ঘন আপডেট করা উচিত?
যখনই আপনার সার্ভিসে পরিবর্তন আসে, তখনই ফায়ারওয়াল নিয়ম পর্যালোচনা করা উচিত এবং পাশাপাশি নিয়মিত সময়সূচিতে—যেমন মাসিক বা ত্রৈমাসিক—একটি সম্পূর্ণ অডিট করা উচিত। আপনি যখনই নতুন অ্যাপ্লিকেশন যোগ করেন, নতুন পোর্ট খোলেন, ইনফ্রাস্ট্রাকচার পরিবর্তন করেন বা কোনো সার্ভিস সরিয়ে ফেলেন, তখন আপনার ফায়ারওয়াল নিয়মগুলোও সেই অনুযায়ী হালনাগাদ করা উচিত।
ব্যবসায়িক ব্যবহারের জন্য একটি Linux VPS কীভাবে সুরক্ষিত করব?
ব্যবসায়িক ব্যবহারের জন্য, SSH হার্ডেনিং করে, ইউজার পারমিশন সীমিত করে, 2FA বাধ্যতামূলক করে, হোস্ট ফায়ারওয়াল চালু রেখে, দ্রুত সফটওয়্যার প্যাচিং করে, সংবেদনশীল ডেটা এনক্রিপ্ট করে, লগ মনিটর করে এবং পরীক্ষিত অফ-সাইট ব্যাকআপ বজায় রেখে VPS সুরক্ষিত করুন। আপনি যদি গ্রাহক বা কর্মচারীর ডেটা প্রক্রিয়া করেন, তাহলে আপনার নিয়ন্ত্রণ ব্যবস্থাগুলো কমপ্লায়েন্স ও প্রাইভেসি সংক্রান্ত প্রয়োজনীয়তার সাথেও সামঞ্জস্যপূর্ণ রাখুন।
VPS নিরাপত্তা এবং শেয়ার্ড হোস্টিং নিরাপত্তার মধ্যে পার্থক্য কী?
শেয়ার্ড হোস্টিংয়ে, প্রোভাইডার পরিবেশের বেশিরভাগ অংশ পরিচালনা করে, তবে আপনার নিরাপত্তা সেটিংসের উপর নিয়ন্ত্রণ কম থাকে। VPS-এ, আপনি ভালো আইসোলেশন এবং বেশি নমনীয়তা পান, তবে সার্ভার হার্ডেনিং, ফায়ারওয়াল সেটিংস, অ্যাক্সেস কন্ট্রোল, আপডেট এবং মনিটরিংয়ের দায়িত্ব আপনার নিজের।
আমার VPS প্রোভাইডার ইতিমধ্যে স্ন্যাপশট দিলে কি আমার ব্যাকআপের প্রয়োজন আছে?
হ্যাঁ। স্ন্যাপশট উপকারী, তবে এটি আপনার একমাত্র পুনরুদ্ধার বিকল্প হওয়া উচিত নয়। একটি শক্তিশালী ব্যাকআপ কৌশলে স্বয়ংক্রিয় ব্যাকআপ, আলাদা স্টোরেজ লোকেশন, এনক্রিপশন, রিটেনশন পলিসি এবং নিয়মিত রিস্টোর টেস্টিং অন্তর্ভুক্ত থাকে, যাতে ডিলিশন, করাপশন, র্যানসমওয়্যার বা ইনফ্রাস্ট্রাকচার ব্যর্থতা থেকে দ্রুত পুনরুদ্ধার করা যায়।