


সাবডোমেইনের জন্য SSL সার্টিফিকেট বোঝা
একটি সাবডোমেইন SSL সার্টিফিকেট app.example.com, blog.example.com বা shop.example.com-এর মতো একটি হোস্টনেমকে সুরক্ষিত করে, HTTPS সক্রিয় করে এবং TLS-এর মাধ্যমে ট্রাফিক এনক্রিপ্ট করে। ব্যবহারিকভাবে, ব্রাউজার যাচাই করে যে সার্টিফিকেটটি অনুরোধকৃত হোস্টনেমের সাথে মিলে যায় কিনা, এটি কোনো বিশ্বস্ত সার্টিফিকেট অথরিটি (CA) দ্বারা ইস্যু করা হয়েছে কিনা, এবং সার্টিফিকেটের মেয়াদ বর্তমানে বৈধ কিনা। এই যাচাইগুলো সফল হলে TLS হ্যান্ডশেক শুরু হয়, সেশন কী নেগোশিয়েট করা হয়, এবং সাবডোমেইনটি ব্রাউজার ট্রাস্ট ইন্ডিকেটরসহ এনক্রিপ্টেড কনটেন্ট পরিবেশন করতে পারে।
একটি সাবডোমেইন SSL সার্টিফিকেট স্বয়ংক্রিয়ভাবে রুট ডোমেইনের সার্টিফিকেটের মতো নয়। শুধুমাত্র example.com-এর জন্য ইস্যু করা একটি সার্টিফিকেট সাধারণত api.example.com-কে সুরক্ষিত করে না, যদি না সার্টিফিকেটে সেই নামটি Subject Alternative Name (SAN) তালিকায় অন্তর্ভুক্ত থাকে, অথবা এটি *.example.com কভার করা একটি ওয়াইল্ডকার্ড SSL হয়। এই কারণেই সাবডোমেইনের জন্য SSL পরিকল্পনা করতে হয় ডোমেইন, DNS, হোস্টিং এবং সার্ভার কনফিগারেশন স্তরে, বিশেষ করে যখন অ্যাপ্লিকেশনগুলো ওয়েব হোস্টিং, ক্লাউড হোস্টিং ইনফ্রাস্ট্রাকচার, রিভার্স প্রক্সি, Cloudflare-এর মতো CDN পরিষেবা এবং ব্যাকএন্ড নোডের মধ্যে বিভক্ত থাকে।
একটি সাবডোমেইনের জন্য এমন HTTPS কভারেজ প্রয়োজন যা স্পষ্টভাবে তার হোস্টনেমের সাথে মিলে যায়। আপনি এটিকে একটি একক-ডোমেইন সার্টিফিকেট, একটি SAN সার্টিফিকেট, অথবা একটি ওয়াইল্ডকার্ড সার্টিফিকেট দিয়ে সুরক্ষিত করতে পারেন, যা নির্ভর করে আপনি কতগুলো সাবডোমেইন পরিচালনা করছেন তার উপর।
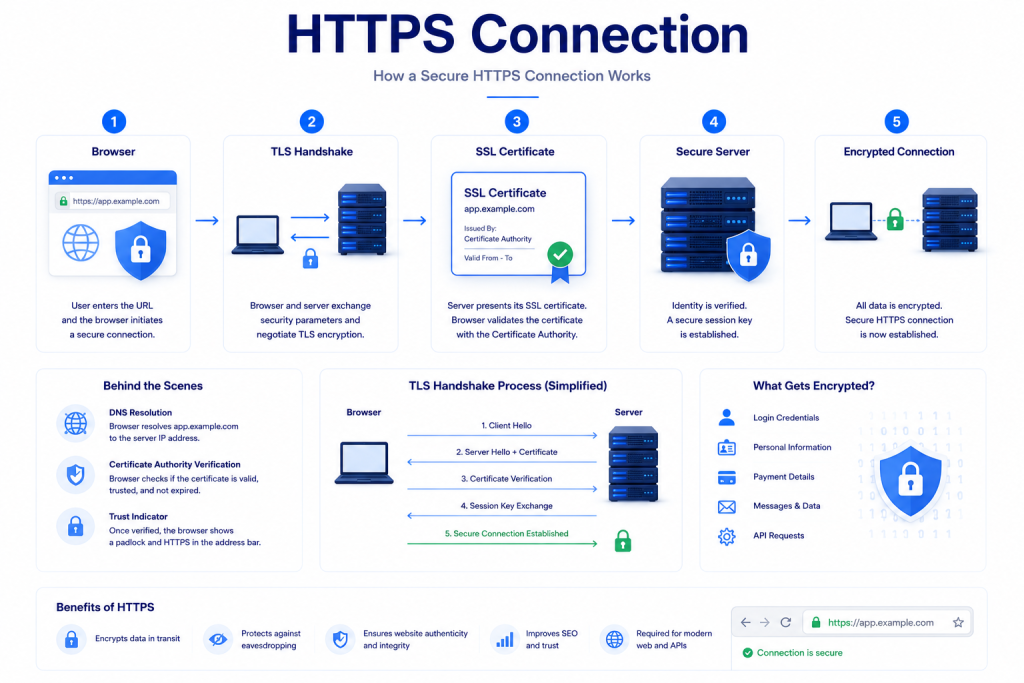
সাবডোমেইন সুরক্ষিত করা শুধু গোপনীয়তার চেয়ে বেশি কিছু উন্নত করে। এটি লগইন সেশন, API কল, কুকি এবং ফর্ম ডেটা রক্ষা করে, পাশাপাশি ভালো ব্রাউজার সামঞ্জস্য এবং বিশ্বাসের জন্য HSTS, OCSP Stapling, HTTP/2 এবং আধুনিক TLS সংস্করণকে সমর্থন করে। SEO এবং ব্যবহারকারীর আস্থার দৃষ্টিকোণ থেকে, সাবডোমেইন HTTPS মিশ্র-কনটেন্ট সতর্কতা এড়াতে সাহায্য করে, সাইটের অখণ্ডতা শক্তিশালী করে, এবং নিশ্চিত করে যে সাপোর্ট পোর্টাল, ক্লায়েন্ট ড্যাশবোর্ড, স্টেজিং প্যানেল এবং আঞ্চলিক সাইটগুলো আপনার ওয়েবসাইট নিরাপত্তা মডেলে দুর্বল পয়েন্ট না হয়ে ওঠে।
- এনক্রিপশনের শক্তি: TLS সংস্করণ এবং সাইফার স্যুট দ্বারা নির্ধারিত হয়, শুধু সার্টিফিকেট নিজেই নয়
- বিশ্বাসের স্তর: CA-এর খ্যাতি, সঠিক যাচাইকরণ এবং পরিচ্ছন্ন সার্টিফিকেট চেইন ডেলিভারির উপর নির্ভর করে
- ব্রাউজার সামঞ্জস্য: সঠিকভাবে ইনস্টল করা ইন্টারমিডিয়েট, SNI সমর্থন এবং হালনাগাদ TLS সেটিংসের মাধ্যমে উন্নত হয়
- নবায়নের ফ্রিকোয়েন্সি: Let’s Encrypt-এর জন্য প্রায়শই ৯০ দিন এবং অনেক বাণিজ্যিক সার্টিফিকেটের জন্য সর্বোচ্চ ১ বছর
- হ্যান্ডশেক পারফরম্যান্স: OCSP Stapling, সেশন রিজাম্পশন এবং Cloudflare বা লোড ব্যালেন্সারের মাধ্যমে এজ ক্যাশিং দিয়ে উন্নত হয়
বিভিন্ন ধরনের SSL সার্টিফিকেট অন্বেষণ
সাবডোমেইনের জন্য সঠিক ধরনের SSL সার্টিফিকেট নির্ভর করে আপনার কতগুলো হোস্টনেম কভার করতে হবে এবং আপনার ইনফ্রাস্ট্রাকচার কীভাবে সংগঠিত তার উপর। একটি একক-ডোমেইন সার্টিফিকেট একটি সম্পূর্ণ যোগ্য ডোমেইন নাম সুরক্ষিত করে, যেমন portal.example.com। একটি ওয়াইল্ডকার্ড SSL সার্টিফিকেট একটি ডোমেইনের অধীনে প্রথম-স্তরের সাবডোমেইনগুলো সুরক্ষিত করে, যেমন mail.example.com, app.example.com এবং support.example.com, আর একটি SAN বা মাল্টি-ডোমেইন সার্টিফিকেট একটি সার্টিফিকেটে একাধিক ডোমেইন বা সাবডোমেইনের নির্দিষ্ট হোস্টনেম অন্তর্ভুক্ত করতে পারে।
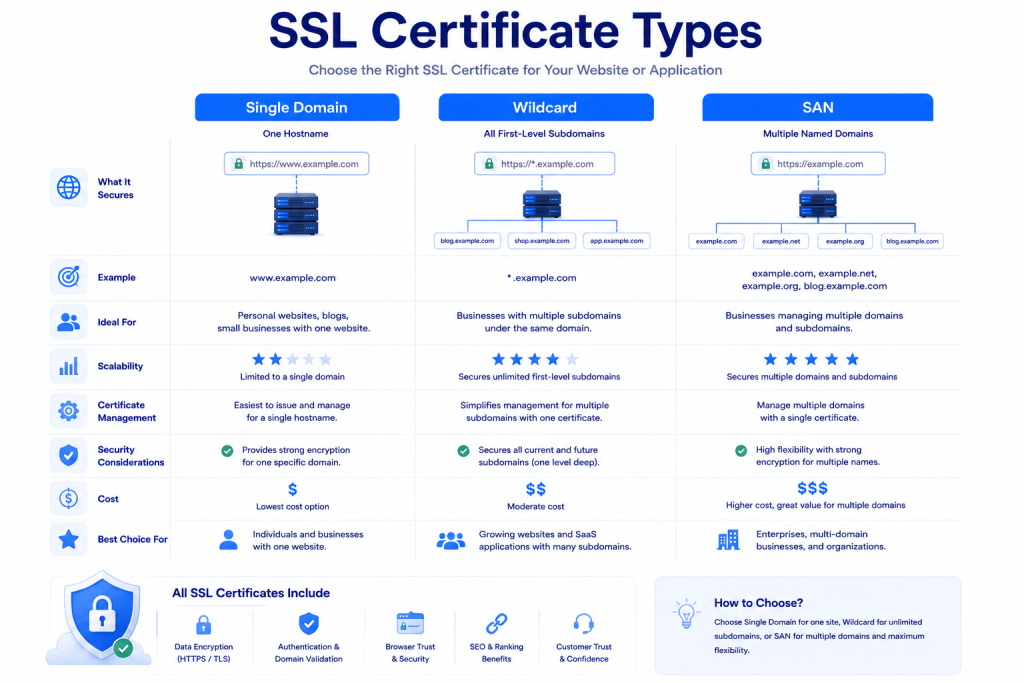
এই পছন্দ সার্টিফিকেট ব্যবস্থাপনা, ব্রাউজার বিশ্বাস, নবায়ন প্রক্রিয়া এবং খরচকে প্রভাবিত করে। আপনি যদি শুধু একটি সুরক্ষিত সাবডোমেইন SSL দিয়ে পরিচালনা করেন, তাহলে একটি একক-ডোমেইন সার্টিফিকেট প্রায়ই সবচেয়ে পরিচ্ছন্ন বিকল্প। আপনি যদি শেয়ার্ড ইনফ্রাস্ট্রাকচারে অনেক প্রথম-স্তরের সাবডোমেইন পরিচালনা করেন, তাহলে একটি ওয়াইল্ডকার্ড সার্টিফিকেট ইস্যু করার ঝক্কি কমায়, যদিও এটি ঝুঁকিও কেন্দ্রীভূত করে কারণ একটি প্রাইভেট কী অনেকগুলো পরিষেবাকে সুরক্ষিত করতে পারে, যদি না আপনি পরিবেশ অনুযায়ী সার্টিফিকেট বিভক্ত করেন।
একটি সাবডোমেইনের জন্য একক-ডোমেইন সার্টিফিকেট ব্যবহার করুন, অনেক প্রথম-স্তরের সাবডোমেইনের জন্য ওয়াইল্ডকার্ড SSL ব্যবহার করুন, এবং যখন একটি সার্টিফিকেটে একাধিক নামযুক্ত হোস্টনেমের প্রয়োজন হয় তখন SAN সার্টিফিকেট ব্যবহার করুন।
| সার্টিফিকেটের ধরন | কভারেজ | সর্বোত্তম ব্যবহারের ক্ষেত্র | সীমাবদ্ধতা |
|---|---|---|---|
| সিঙ্গেল-ডোমেইন SSL | একটি হোস্টনেম, যেমন app.example.com | একটি সার্ভিস বা একটি পৃথক অ্যাপ্লিকেশন | অন্যান্য সাবডোমেইন কভার করে না |
| ওয়াইল্ডকার্ড SSL | সমস্ত প্রথম-স্তরের সাবডোমেইন কভার করে, যেমন *.example.com | একটি ডোমেইনে একাধিক সাবডোমেইন | সাধারণত dev.api.example.com-এর মতো গভীর স্তরের সাবডোমেইন কভার করে না |
| SAN / মাল্টি-ডোমেইন SSL | একাধিক নির্দিষ্ট হোস্টনেম | মিশ্র পরিবেশ এবং কাস্টম হোস্টনেম তালিকার জন্য উপযুক্ত | বড় পরিসরে পরিচালনা করা কঠিন হয়ে উঠতে পারে |
সাবডোমেইনের জন্য ফ্রি SSL সার্টিফিকেট ব্যাপকভাবে পাওয়া যায়, বিশেষ করে Let’s Encrypt-এর মাধ্যমে, যা ACME ক্লায়েন্ট এবং DNS বা HTTP ভ্যালিডেশন ব্যবহার করে স্বয়ংক্রিয় ইস্যুয়েন্স সমর্থন করে। এটি অনেক ওয়েবসাইট, ড্যাশবোর্ড এবং অ্যাপ নোডের জন্য আদর্শ, বিশেষত লিনাক্স হোস্টিং পরিবেশ, কন্টেইনার এবং অর্কেস্ট্রেশন সেটআপে। বর্ধিত সাপোর্ট, ওয়ারেন্টি প্রত্যাশা, এন্টারপ্রাইজ লাইফসাইকেল ম্যানেজমেন্ট, অথবা SAN-নির্ভর ডিপ্লয়মেন্টের সহজ পরিচালনার প্রয়োজন হলে কমার্শিয়াল SSL সার্টিফিকেট প্রোভাইডার বেশি উপযুক্ত হতে পারে।
ওয়াইল্ডকার্ড বনাম সিঙ্গেল-ডোমেইন SSL তুলনা করার সময়, DNS অ্যাক্সেস, CAA রেকর্ড নীতি, অটোমেশন এবং প্রাইভেট কী পরিচালনার বিষয়গুলো বিবেচনা করুন। একটি ওয়াইল্ডকার্ড সার্টিফিকেটের সাধারণত DNS-ভিত্তিক ভ্যালিডেশন প্রয়োজন হয়, যেখানে একটি সিঙ্গেল-ডোমেইন সার্টিফিকেট প্রায়ই HTTP-এর মাধ্যমে ভ্যালিডেট করা যায়। ওয়েব হোস্টিং এবং VPS পরিবেশ সহ আধুনিক প্ল্যাটফর্মগুলোতে উভয় বিকল্পই ভালোভাবে কাজ করতে পারে, তবে আপনি যদি ঘন ঘন নতুন কাস্টমার পোর্টাল, স্টেজিং সাইট বা আঞ্চলিক সাবডোমেইন চালু করেন তাহলে ওয়াইল্ডকার্ড ম্যানেজমেন্ট সাধারণত বেশি কার্যকর।
- Let’s Encrypt: সাবডোমেইন ডিপ্লয়মেন্টের জন্য স্বয়ংক্রিয় ফ্রি SSL সার্টিফিকেটের একটি শক্তিশালী বিকল্প
- CAA রেকর্ড: আপনার ডোমেইনের জন্য কোন CA সার্টিফিকেট ইস্যু করার অনুমতি পাবে তা নিয়ন্ত্রণ করে
- SNI: একটি IP ঠিকানায় একাধিক HTTPS সার্টিফিকেট ব্যবহারের সুযোগ দেয়
- ওয়াইল্ডকার্ড সার্টিফিকেট: ঘন ঘন সাবডোমেইন তৈরির জন্য কার্যকর
- SAN সার্টিফিকেট: যখন হোস্টনেমগুলো নির্দিষ্ট এবং ওয়াইল্ডকার্ড-বান্ধব নয়, তখন এটি বিশেষভাবে কার্যকর।
ইনস্টলেশন এবং সেটআপ প্রক্রিয়া
সাবডোমেইনে SSL সার্টিফিকেট ইনস্টল করতে হলে প্রথমে নিশ্চিত করুন HTTPS কোথায় টার্মিনেট হচ্ছে: Apache, Nginx, LiteSpeed, HAProxy, একটি Kubernetes ইনগ্রেস, নাকি Cloudflare-এর মতো কোনো CDN এজ। এরপর প্রয়োজন হলে একটি CSR বা Certificate Signing Request তৈরি করুন, ডোমেইন কন্ট্রোল যাচাই করুন, সার্টিফিকেট ও ইন্টারমিডিয়েট চেইন গ্রহণ করুন, এবং সেগুলো সঠিক ভার্চুয়াল হোস্ট বা লিসেনারে বাইন্ড করুন। কন্ট্রোল প্যানেল ও সার্ভার স্ট্যাকভেদে প্রকৃত ওয়ার্কফ্লো ভিন্ন হতে পারে, তবে মূল প্রক্রিয়া সবসময় একই থাকে—হোস্টনেম যাচাই, সার্টিফিকেট ডিপ্লয়মেন্ট এবং HTTPS টেস্টিং।
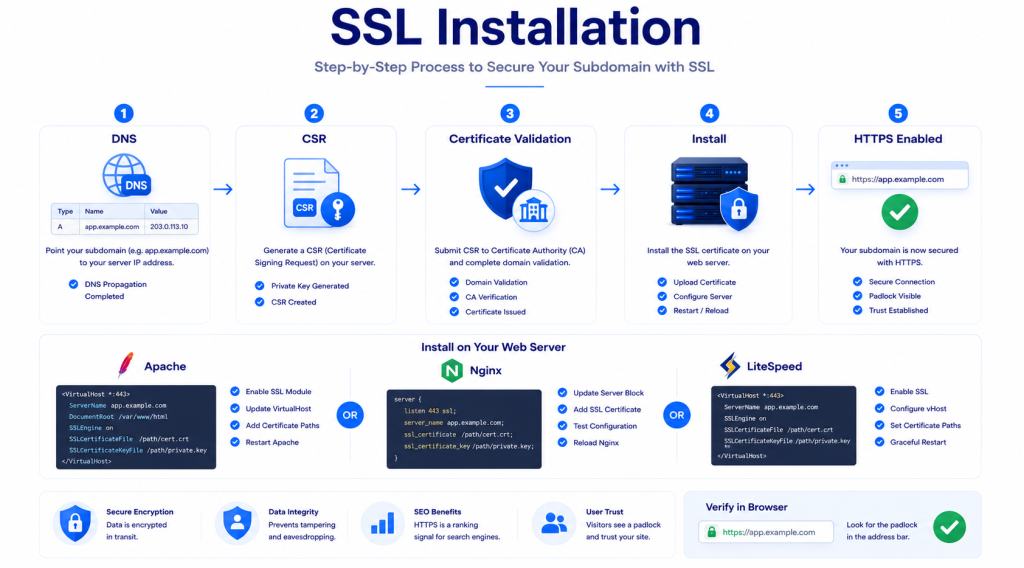
আপনি যদি কোনো হোস্টিং প্যানেলে সাবডোমেইন SSL সেটআপ চালান, তাহলে প্রক্রিয়াটি বেশিরভাগ ক্ষেত্রে স্বয়ংক্রিয়ভাবে সম্পন্ন হতে পারে। স্ব-পরিচালিত পরিবেশে, যেমন VPS হোস্টিং বা ক্লাউড ইনস্ট্যান্সে, সাধারণত আপনাকে DNS A বা CNAME রেকর্ড কনফিগার করতে হয়, সার্ভারে সার্টিফিকেট ও প্রাইভেট কি ইনস্টল করতে হয়, TLS 1.2 ও TLS 1.3 চালু করতে হয়, HTTP থেকে HTTPS-এ রিডাইরেক্ট সেট করতে হয়, এবং ব্রাউজার টুল বা কমান্ড-লাইন চেকের মাধ্যমে সম্পূর্ণ চেইন যাচাই করতে হয়। পারফরম্যান্সের জন্য OCSP Stapling, সেশন রিজাম্পশন, Brotli বা gzip, এবং যেখানে সাপোর্ট আছে সেখানে HTTP/2 চালু করুন।
সাবডোমেইনটি সঠিক সার্ভারে পয়েন্ট করুন, মালিকানা যাচাই করুন, সার্টিফিকেট ও চেইন ইনস্টল করুন, ওয়েব সার্ভারে HTTPS চালু করুন, এরপর রিডাইরেক্ট, চেইন ট্রাস্ট এবং TLS আচরণ পরীক্ষা করুন।
সাবডোমেইনে কীভাবে SSL সার্টিফিকেট ইনস্টল করবেন
- সাবডোমেইনের জন্য DNS রেকর্ড তৈরি বা নিশ্চিত করুন।
- নির্দিষ্ট হোস্টনেমের জন্য একটি CSR তৈরি করুন অথবা ওয়াইল্ডকার্ড সার্টিফিকেটের জন্য DNS ভ্যালিডেশন প্রস্তুত করুন।
- CA বা Let’s Encrypt-এর মাধ্যমে সার্টিফিকেট রিকোয়েস্ট করুন।
- ওয়েব সার্ভার বা লোড ব্যালেন্সারে সার্টিফিকেট, ইন্টারমিডিয়েট বান্ডেল এবং প্রাইভেট কি ইনস্টল করুন।
- ভার্চুয়াল হোস্ট বা সাইট কনফিগ আপডেট করে পোর্ট 443-এ SNI চালু করে লিসেন করান।
- 301 রিডাইরেক্টের মাধ্যমে HTTPS বাধ্যতামূলক করুন এবং প্রয়োজনে ক্যানোনিক্যাল URL আপডেট করুন।
- ব্রাউজার ইনস্পেকশন টুল এবং SSL চেকার দিয়ে চেইন, হোস্টনেম ও মেয়াদ যাচাই করুন।
সাধারণ সমস্যাগুলো সাধারণত হোস্টনেম অমিল, ইন্টারমিডিয়েট সার্টিফিকেট অনুপস্থিত, পুরনো DNS, ব্লক হওয়া ACME ভ্যালিডেশন, অথবা HTTPS-এ পরিবর্তনের পর মিশ্র কন্টেন্টের কারণে ঘটে। ব্রাউজারে নাম অমিল দেখালে পরীক্ষা করুন সার্টিফিকেটে সঠিক সাবডোমেইন অন্তর্ভুক্ত আছে কিনা। ইস্যুয়েন্স ব্যর্থ হলে DNS প্রোপাগেশন, ফায়ারওয়াল নিয়ম, CAA রেকর্ড, Cloudflare প্রক্সি মোড, এবং CA চ্যালেঞ্জ সম্পন্ন করতে পারছে কিনা তা পরীক্ষা করুন। cPanel, Plesk বা ম্যানেজড স্ট্যাকে, প্ল্যাটফর্মের লগ প্রায়ই প্রকাশ করে ব্যর্থতাটি ভ্যালিডেশন, ফাইল পারমিশন নাকি ওয়েব সার্ভার সিনট্যাক্স সংক্রান্ত।
- হ্যান্ডশেক পারফরম্যান্স: OCSP Stapling এবং TLS সেশন টিকিট বা রিজাম্পশনের মাধ্যমে উন্নত হয়
- HTTPS রেসপন্স টাইম: HTTP/2 মাল্টিপ্লেক্সিং ও CDN এজ ক্যাশিং-এর মাধ্যমে পরোক্ষভাবে উন্নত হতে পারে
- TLS ভার্সন: TLS 1.2 এবং TLS 1.3 ব্যবহার করুন, পুরনো প্রোটোকল বন্ধ করুন
- মিশ্র কন্টেন্ট: স্ক্রিপ্ট, স্টাইলশিট, API এন্ডপয়েন্ট এবং ইমেজগুলো HTTPS-এ আপডেট করুন
- ক্লাউডফ্লেয়ার: সঠিক SSL মোড নির্বাচন করুন এবং অরিজিন সার্ভারের যথাযথ নিরাপত্তার জন্য Full বা Full Strict ব্যবহার করুন
মূল ডোমেইন ও সাবডোমেইনের জন্য একটি মাত্র SSL সার্টিফিকেট ব্যবহার করা
হ্যাঁ, অনেক ক্ষেত্রেই আপনি মূল ডোমেইন এবং সাবডোমেইনের জন্য একই SSL সার্টিফিকেট ব্যবহার করতে পারেন, তবে শুধুমাত্র তখনই যখন সার্টিফিকেটটি উভয়কেই কভার করার জন্য ইস্যু করা হয়েছে। *.example.com-এর জন্য একটি ওয়াইল্ডকার্ড SSL সার্টিফিকেট সাধারণত প্রথম-স্তরের সাবডোমেইনগুলো সুরক্ষিত করে, কিন্তু এতে example.com অ্যাপেক্স ডোমেইন অন্তর্ভুক্ত থাকে না যতক্ষণ না এটি স্পষ্টভাবে যোগ করা হয়। অন্যদিকে, একটি SAN সার্টিফিকেট একই সার্টিফিকেটের মধ্যে example.com এবং app.example.com, api.example.com বা অন্যান্য নির্দিষ্ট হোস্টনেম অন্তর্ভুক্ত করতে পারে।
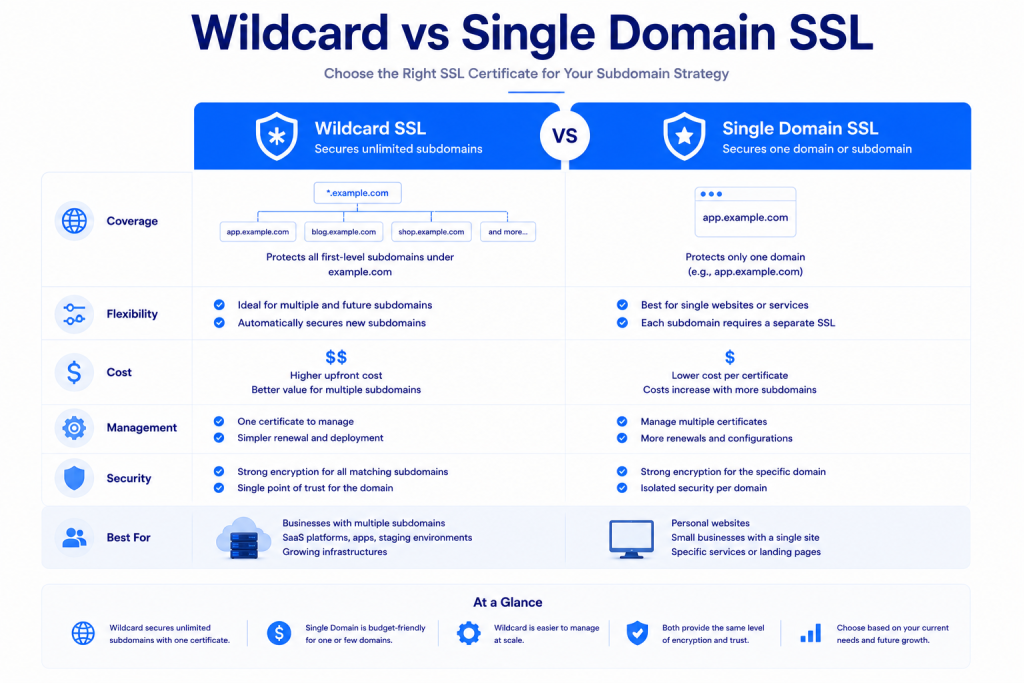
এই একীভূত পদ্ধতি নবায়ন প্রক্রিয়া সহজ করে, সার্টিফিকেট ইনভেন্টরি কেন্দ্রীভূত করে এবং লোড ব্যালেন্সার, অ্যাপ্লিকেশন সার্ভার ও প্রক্সি লেয়ার জুড়ে পরিচালনাগত জটিলতা কমায়। যেসব পরিবেশে একটি দল পুরো ওয়েব স্ট্যাক পরিচালনা করে—যেমন একটি কেন্দ্রীয় ইনগ্রেস ক্লাস্টার, একটি শেয়ার্ড Nginx টিয়ার, বা ক্লাউড হোস্টিং বা ডেডিকেটেড অবকাঠামোতে হোস্ট করা একটি সমন্বিত প্ল্যাটফর্ম—সেখানে এই পদ্ধতি বেশ প্রচলিত। তবে, একটি সার্টিফিকেট খুব বেশি ব্যাপকভাবে শেয়ার করলে প্রাইভেট কী ফাঁস হলে ঝুঁকির পরিধি বেড়ে যেতে পারে, তাই সংবেদনশীল সার্ভিসগুলোকে প্রায়ই আলাদাভাবে বিভক্ত রাখা হয়।
কুইকওয়ান একটি সার্টিফিকেট মূল ডোমেইন এবং সাবডোমেইন উভয়কেই সুরক্ষিত করতে পারে, যদি সেটির কভারেজে SAN এন্ট্রি বা ওয়াইল্ডকার্ড প্লাস রুট ডোমেইনের মাধ্যমে স্পষ্টভাবে এগুলো অন্তর্ভুক্ত থাকে।
| পদ্ধতি | মূল ডোমেইন কভারেজ | সাবডোমেইন কভারেজ | সর্বোত্তম উপযোগিতা |
|---|---|---|---|
| শুধুমাত্র ওয়াইল্ডকার্ড | সাধারণত না, যদি না আলাদাভাবে অন্তর্ভুক্ত করা হয় | হ্যাঁ, প্রথম-স্তরের সাবডোমেইন | বড় আকারের সাবডোমেইন সংগ্রহ |
| SAN সার্টিফিকেট | হ্যাঁ | হ্যাঁ, নির্দিষ্ট নামের সাবডোমেইন | বিভিন্ন হোস্টনেমের প্রয়োজনীয়তা |
| পৃথক সার্টিফিকেট | হ্যাঁ | হ্যাঁ | আলাদা করে রাখা, বিভক্ত নিরাপত্তা, ভিন্ন দল |
সাবডোমেইনগুলো যথাযথভাবে সুরক্ষিত করতে হলে, আপনার DNS কাঠামো, ডিপ্লয়মেন্ট পাইপলাইন এবং পরিচালনাগত সীমানার সঙ্গে সার্টিফিকেট কভারেজ সামঞ্জস্যপূর্ণ রাখুন। উদাহরণস্বরূপ, পাবলিক মার্কেটিং পেজ, অ্যাডমিন প্যানেল, কাস্টমার ড্যাশবোর্ড এবং API গেটওয়ের ক্ষেত্রে নবায়নের দায়িত্বে থাকা ব্যক্তি, বিশ্বাসযোগ্যতার নীতি এবং নিরাপত্তা কঠোরকরণের প্রয়োজনীয়তা ভিন্ন হতে পারে। এমন ক্ষেত্রে, একটি একক সার্টিফিকেট প্রযুক্তিগতভাবে কাজ করলেও, পৃথক সার্টিফিকেট ব্যবহার করলে অ্যাক্সেস কন্ট্রোল, লগিং, ইনসিডেন্ট রেসপন্স এবং সার্টিফিকেট রোটেশন আরও উন্নত হতে পারে।
- সুবিধা: ট্র্যাক ও নবায়ন করার জন্য কম সংখ্যক সার্টিফিকেট
- সীমাবদ্ধতা: একটি প্রাইভেট কী আপস হলে তার প্রভাব অনেক বড় হয়
- সর্বোত্তম অনুশীলন: সার্টিফিকেট ফাইলগুলোর ক্ষেত্রে ন্যূনতম-অধিকার অ্যাক্সেস ব্যবহার করুন এবং নবায়ন স্বয়ংক্রিয় করুন
- ভ্যালিডেশন পছন্দ: ওয়াইল্ডকার্ড সার্টিফিকেটের জন্য DNS ভ্যালিডেশন সাধারণত ব্যবহৃত হয়
- নিরাপত্তা সংযোজন: HSTS, সিকিউর কুকিজ, CSP এবং অরিজিন লকিং HTTPS স্থাপনকে আরও শক্তিশালী করে তোলে
উপসংহার
সাবডোমেইনের জন্য সঠিক SSL সার্টিফিকেট নির্বাচন নির্ভর করে আপনার হোস্টনেম কাঠামো, সার্ভার পরিবেশ এবং পরিচালন পদ্ধতির ওপর। একটি একক-ডোমেইন সার্টিফিকেট একটি নির্দিষ্ট সার্ভিসের জন্য ভালোভাবে কাজ করে, একটি ওয়াইল্ডকার্ড SSL সার্টিফিকেট অনেকগুলো ফার্স্ট-লেভেল সাবডোমেইনের জন্য কার্যকর, এবং একটি SAN সার্টিফিকেট তখন নমনীয়তা প্রদান করে যখন আপনার মূল ডোমেইন এবং নির্দিষ্ট কিছু সাবডোমেইন একই সার্টিফিকেটের আওতায় প্রয়োজন হয়।
সবচেয়ে নির্ভরযোগ্য সাবডোমেইন SSL সেটআপে সঠিক DNS রেকর্ড, CA ভ্যালিডেশন, সম্পূর্ণ সার্টিফিকেট চেইন ইনস্টলেশন, হালনাগাদ TLS ভার্সন এবং স্থাপনের পরে রিডাইরেক্ট, মিশ্র কন্টেন্ট ও ব্রাউজার ট্রাস্ট যাচাই করার মতো বিষয়গুলো একত্রিত থাকে। আপনি Let’s Encrypt, কোনো কমার্শিয়াল CA, Cloudflare, অথবা Cloudoora ইনফ্রাস্ট্রাকচারে নিজে পরিচালিত একটি স্ট্যাক ব্যবহার করুন না কেন, লক্ষ্য একটাই—সাবডোমেইনগুলোকে এমনভাবে SSL দিয়ে সুরক্ষিত করা যা রক্ষণাবেক্ষণযোগ্য, দ্রুত, এবং প্রতিটি সার্ভিসের ঝুঁকির প্রোফাইল অনুযায়ী উপযুক্ত।
যদি আপনি একটি মাত্র সাবডোমেইন পরিচালনা করেন, তাহলে একটি ডেডিকেটেড সার্টিফিকেট দিয়ে বিষয়টি সহজ রাখুন। যদি আপনি অনেকগুলো সাবডোমেইন পরিচালনা করেন, তাহলে ওয়াইল্ডকার্ড বা SAN কভারেজ বিবেচনা করুন, নবায়ন স্বয়ংক্রিয় করুন, এবং যেখানে নিরাপত্তা সীমারেখা গুরুত্বপূর্ণ সেখানে সার্টিফিকেট আলাদা রাখুন।
সচরাচর জিজ্ঞাসিত প্রশ্নাবলী
সাবডোমেইনের জন্য কোন ধরনের SSL সার্টিফিকেট প্রয়োজন?
একটি একক সাবডোমেইন যেমন login.example.com-এর জন্য একটি একক-ডোমেইন সার্টিফিকেটই যথেষ্ট। যদি আপনার অনেকগুলো ফার্স্ট-লেভেল সাবডোমেইন সুরক্ষিত করার প্রয়োজন হয়, তাহলে ওয়াইল্ডকার্ড SSL সার্টিফিকেট প্রায়ই ভালো পছন্দ। আর যদি আপনার মূল ডোমেইন এবং একাধিক নির্দিষ্ট নামযুক্ত সাবডোমেইন একই প্যাকেজে দরকার হয়, তাহলে SAN সার্টিফিকেট সাধারণত সবচেয়ে সুনির্দিষ্ট বিকল্প।
সাবডোমেইনে SSL সার্টিফিকেট কীভাবে ইনস্টল করবেন?
প্রথমে, সাবডোমেইন DNS রেকর্ডটি সঠিক সার্ভার বা প্ল্যাটফর্মে নির্দেশ করুন। এরপর ডোমেইন ভ্যালিডেশন সম্পন্ন করুন, ওয়েব সার্ভারে সার্টিফিকেট ও ইন্টারমিডিয়েট চেইন ইনস্টল করুন, পোর্ট ৪৪৩-এ HTTPS সক্রিয় করুন, এবং HTTP ট্র্যাফিক HTTPS-এ রিডাইরেক্ট করুন। সবশেষে, হোস্টনেম মিল, সার্টিফিকেট চেইন এবং ব্রাউজার ট্রাস্ট স্ট্যাটাস পরীক্ষা করুন।
সাবডোমেইনের জন্য কি বিনামূল্যে SSL সার্টিফিকেট পাওয়া যায়?
হ্যাঁ। Let’s Encrypt সাবডোমেইনের জন্য বিনামূল্যে SSL সার্টিফিকেট প্রদান করে এবং Apache, Nginx, cPanel, Plesk, Docker এবং ক্লাউড পরিবেশে ব্যাপকভাবে ব্যবহৃত হয়। বেশিরভাগ ওয়েবসাইটের জন্য এটি একটি কার্যকর বিকল্প, তবে স্বয়ংক্রিয় নবায়নের পরিকল্পনা করা উচিত কারণ এর সার্টিফিকেট মেয়াদ অনেক কমার্শিয়াল অফারের তুলনায় কম।
একটি ওয়াইল্ডকার্ড SSL সার্টিফিকেট একক-ডোমেইন SSL-এর তুলনায় কেমন?
একটি ওয়াইল্ডকার্ড SSL সার্টিফিকেট একই ডোমেইনের অধীনে একাধিক ফার্স্ট-লেভেল সাবডোমেইন কভার করে, অন্যদিকে একটি একক-ডোমেইন সার্টিফিকেট শুধুমাত্র একটি নির্দিষ্ট হোস্টনেম সুরক্ষিত করে। ক্রমবর্ধমান ইনফ্রাস্ট্রাকচারের জন্য ওয়াইল্ডকার্ড সার্টিফিকেট বেশি স্কেলযোগ্য, তবে একক-ডোমেইন সার্টিফিকেট আরও সূক্ষ্ম বিচ্ছিন্নতা প্রদান করে এবং একটি সার্ভিস আপস হলে সেই ঝুঁকি কমাতে সাহায্য করে।
মূল ডোমেইন ও সাবডোমেইনের জন্য কি একই SSL সার্টিফিকেট ব্যবহার করা যায়?
হ্যাঁ, যদি সার্টিফিকেটে মূল ডোমেইন এবং প্রয়োজনীয় সাবডোমেইন উভয়ই অন্তর্ভুক্ত থাকে। একটি SAN সার্টিফিকেট সরাসরি এগুলো তালিকাভুক্ত করতে পারে, অন্যদিকে ওয়াইল্ডকার্ডের ক্ষেত্রে মূল ডোমেইনটি আলাদাভাবে যোগ করতে হতে পারে, কারণ *.example.com সবসময় স্বয়ংক্রিয়ভাবে example.com কভার করে না।
ওয়াইল্ডকার্ড এসএসএল সার্টিফিকেট কী?
ওয়াইল্ডকার্ড এসএসএল সার্টিফিকেট হলো এমন একটি সার্টিফিকেট যা *.example.com-এর মতো একটি প্যাটার্নের জন্য ইস্যু করা হয়। এটি একটি মাত্র সার্টিফিকেট দিয়ে একাধিক ফার্স্ট-লেভেল সাবডোমেইন সুরক্ষিত করতে দেয়, যা SaaS ড্যাশবোর্ড, আঞ্চলিক সাইট, সাপোর্ট পোর্টাল, ডেভেলপমেন্ট এনভায়রনমেন্ট এবং অন্যান্য মাল্টি-সাবডোমেইন ডিপ্লয়মেন্টের ক্ষেত্রে বেশ উপযোগী করে তোলে।
সাবডোমেইনে HTTPS কাজ না করলে কী পরীক্ষা করা উচিত?
ডিএনএস রেজোলিউশন, সার্টিফিকেটের হোস্টনেম কভারেজ, ইন্টারমিডিয়েট চেইন ইনস্টলেশন, সার্ভার নেম ইন্ডিকেশন (SNI) সাপোর্ট, রিডাইরেক্ট রুলস এবং ফায়ারওয়াল সেটিংস যাচাই করুন। আপনি যদি Cloudflare বা অন্য কোনো প্রক্সি ব্যবহার করেন, তাহলে নিশ্চিত করুন যে এজ এবং অরিজিন এসএসএল মোড একে অপরের সাথে সামঞ্জস্যপূর্ণ এবং অরিজিন সার্টিফিকেট এখনও বৈধ রয়েছে।
GoDaddy বা অনুরূপ প্ল্যাটফর্মে সাবডোমেইনের জন্য এসএসএল সেট করার ক্ষেত্রে কি কোনো প্রোভাইডার-নির্দিষ্ট পরামর্শ আছে?
হ্যাঁ। নিশ্চিত করুন যে আপনার সার্টিফিকেট প্রোডাক্টটি আসলেই আপনার প্রয়োজনীয় হোস্টনেম প্যাটার্ন সাপোর্ট করে, বিশেষ করে ওয়াইল্ডকার্ড এবং SAN ডিপ্লয়মেন্টের ক্ষেত্রে। এছাড়াও যাচাই করুন প্রাইভেট কী কোথায় সংরক্ষিত থাকে, ডিএনএস ভ্যালিডেশন সাপোর্টেড কিনা, রিনিউয়াল কীভাবে পরিচালিত হয়, এবং হোস্টিং প্যানেল স্বয়ংক্রিয়ভাবে সার্টিফিকেট চেইন ইনস্টল করে কিনা।