


ইমেইল হোস্টিং সুরক্ষার গুরুত্ব বোঝা
ইমেইল হোস্টিং সুরক্ষা ব্যবসায়িক ইমেইল পরিচালনাকারী সিস্টেম, প্রোটোকল এবং ব্যবহারকারী অ্যাকাউন্টগুলোকে রক্ষা করে। বাস্তবিক অর্থে, এর মধ্যে রয়েছে মেইলবক্স সুরক্ষা, SMTP রিলে নিয়ন্ত্রণ, IMAP এবং POP3 এনক্রিপশন, DNS-ভিত্তিক অথেন্টিকেশন, ম্যালওয়্যার ফিল্টারিং, অ্যাক্সেস নীতি এবং সার্ভার হার্ডেনিং। যেকোনো প্রতিষ্ঠান যা ইনভয়েস, গ্রাহক সহায়তা, চুক্তি বা অভ্যন্তরীণ যোগাযোগের জন্য ইমেইলের উপর নির্ভর করে, তাদের ক্ষেত্রে দুর্বল সুরক্ষা সরাসরি ফিশিং, স্পুফিং, ক্রেডেনশিয়াল চুরি, র্যানসমওয়্যার এবং ডেটা উন্মোচনের দিকে নিয়ে যেতে পারে।
যেকোনো আইটি পরিবেশে ব্যবসায়িক ইমেইল এখনও সবচেয়ে বেশি লক্ষ্যবস্তু হওয়া পরিষেবাগুলোর একটি, কারণ এটি পরিচয়, যোগাযোগ এবং সংবেদনশীল ডেটাকে একটি জায়গায় একত্রিত করে। একটি আপোসকৃত মেইলবক্স নির্বাহীদের ছদ্মবেশ ধারণ করতে, অন্যান্য সিস্টেমের পাসওয়ার্ড রিসেট করতে, অথবা গ্রাহক ও অংশীদারদের কাছে ম্যালওয়্যার বিতরণ করতে ব্যবহৃত হতে পারে। এই কারণেই ইমেইল হোস্টিং সুরক্ষা শুধুমাত্র মেইল সার্ভারের বিষয় নয়; এটি ব্যাপক ব্যবসায়িক ধারাবাহিকতা, কমপ্লায়েন্স এবং ঝুঁকি ব্যবস্থাপনার একটি অংশ।
ইমেইল হোস্টিং সুরক্ষা গুরুত্বপূর্ণ কারণ ইমেইল ফিশিং, স্পুফিং, ম্যালওয়্যার, অননুমোদিত অ্যাক্সেস এবং ডেটা লঙ্ঘনের একটি সাধারণ প্রবেশপথ। শক্তিশালী অথেন্টিকেশন, এনক্রিপশন, ফিল্টারিং এবং পর্যবেক্ষণ প্রযুক্তিগত ঝুঁকি এবং কার্যক্রমগত ব্যাঘাত উভয়ই কমিয়ে দেয়।
কেন ইমেইল হোস্টিং সুরক্ষা গুরুত্বপূর্ণ
SMTP-এর মাধ্যমে পাঠানো এবং IMAP বা POP3-এর মাধ্যমে গ্রহণ করা প্রতিটি বার্তা একাধিক সিস্টেমের মধ্য দিয়ে যায়, যার মধ্যে রয়েছে DNS রিজলভার, মেইল ট্রান্সফার এজেন্ট, মেইলবক্স স্টোরেজ এবং ক্লায়েন্ট ডিভাইস। যদি এই স্তরগুলো TLS, SSL সার্টিফিকেট, SMTP অথেন্টিকেশন, রিভার্স DNS, ফায়ারওয়াল নিয়ম এবং অপব্যবহার প্রতিরোধ নিয়ন্ত্রণ দিয়ে সুরক্ষিত না থাকে, তাহলে আক্রমণকারীরা স্পুফিং, ইন্টারসেপশন, ব্রুট-ফোর্স প্রচেষ্টা বা স্প্যাম রিলে অপব্যবহারের জন্য এগুলোর সুযোগ নিতে পারে। এমনকি একটি সাধারণ ভুল কনফিগারেশন, যেমন অনুপস্থিত SPF বা অবৈধ DKIM স্বাক্ষর, বিশ্বাসযোগ্যতা কমিয়ে দিতে পারে এবং ডেলিভারেবিলিটি নষ্ট করতে পারে।
ছোট ব্যবসার ক্ষেত্রে, একটি আপোসকৃত মেইলবক্স সরবরাহকারীর কথোপকথন এবং পেমেন্টের বিবরণ উন্মোচিত করতে পারে। বড় প্রতিষ্ঠানের ক্ষেত্রে, দুর্বল ইমেইল সুরক্ষা ব্যাপক বিজনেস ইমেইল কম্প্রোমাইজ, অভ্যন্তরীণ জালিয়াতি এবং নিয়ন্ত্রক সংক্রান্ত সমস্যা সৃষ্টি করতে পারে। Cloudoora বা অনুরূপ ইনফ্রাস্ট্রাকচার প্রদানকারী ব্যবহারকারী প্রতিষ্ঠানগুলোর কেবল মেইলবক্স ফিচারই নয়, বরং এর পেছনের হোস্টিং পরিবেশও মূল্যায়ন করা উচিত, যার মধ্যে রয়েছে নেটওয়ার্ক সুরক্ষা, সেগমেন্টেশন, ব্যাকআপ আর্কিটেকচার এবং DDoS প্রতিরোধ ক্ষমতা।
সাধারণ ইমেইল হোস্টিং হুমকি
সবচেয়ে সাধারণ ইমেইল হোস্টিং হুমকিগুলোর মধ্যে রয়েছে ফিশিং, BEC, ডোমেইন স্পুফিং, ব্রুট-ফোর্স লগইন আক্রমণ, ক্রেডেনশিয়াল স্টাফিং, ম্যালওয়্যার সংযুক্তি, ক্ষতিকর লিংক, স্প্যাম বন্যা এবং র্যানসমওয়্যার প্রদান। আক্রমণকারীরা প্রায়ই প্রযুক্তিগত দুর্বলতাকে মানবিক ভুলের সঙ্গে মিশিয়ে ফেলে। উদাহরণস্বরূপ, তারা এমন একটি ডোমেইন থেকে একটি জাল ইনভয়েস পাঠাতে পারে যেখানে DMARC প্রয়োগ নেই, এরপর অনিরাপদ IMAP সেটিংসের মাধ্যমে প্রকৃত মেইলবক্সে প্রবেশ করতে চুরি করা ক্রেডেনশিয়াল ব্যবহার করে।
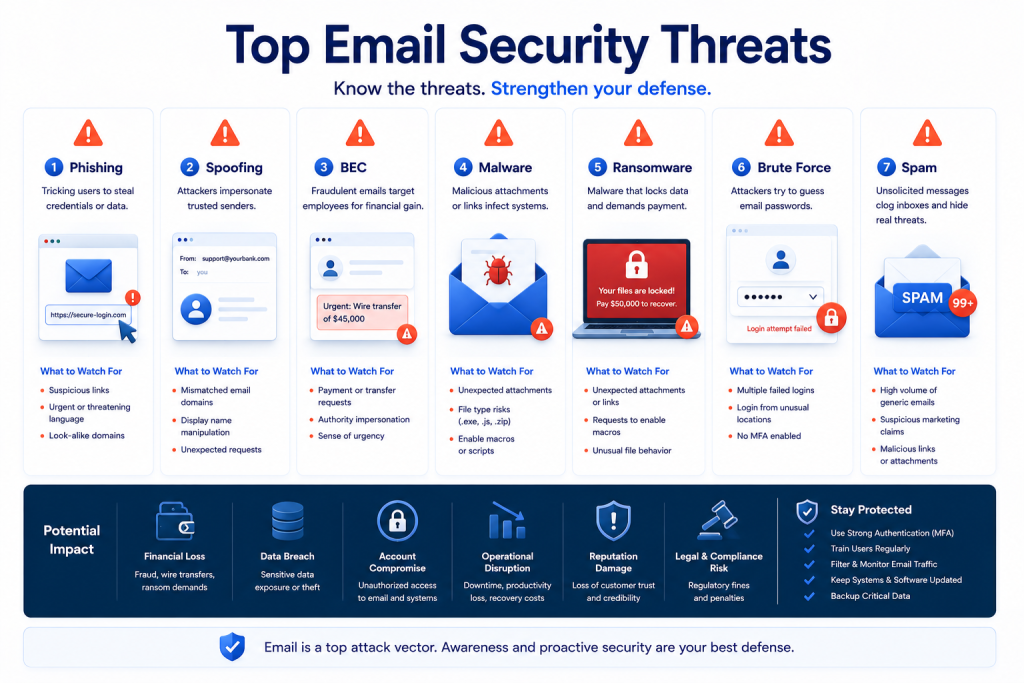
হুমকির পরিধিতে আরও রয়েছে পুরনো মেইল সার্ভার সফটওয়্যার, দুর্বল সাইফার, মেয়াদোত্তীর্ণ SSL সার্টিফিকেট, ভুল কনফিগার করা DNS জোন, ওপেন রিলে, অতিরিক্ত মেইলবক্স অনুমতি এবং লগইন প্রচেষ্টা পর্যবেক্ষণের অভাব। এই সমস্যাগুলো স্ব-পরিচালিত স্থাপনা এবং তৃতীয় পক্ষের প্ল্যাটফর্ম উভয়কেই প্রভাবিত করে, যে কারণে বিজনেস ইমেইল সুরক্ষা কে সবসময় কনফিগারেশন, ইনফ্রাস্ট্রাকচার এবং ব্যবহারকারীর আচরণের সমন্বয় হিসেবে পর্যালোচনা করা উচিত।
| সাধারণ ইমেইল হুমকি | এটি কীভাবে কাজ করে | প্রাথমিক প্রতিরোধ পদ্ধতি |
|---|---|---|
| ফিশিং | জাল বার্তাগুলো ব্যবহারকারীদের প্রতারিত করে ক্রেডেনশিয়াল বা পেমেন্ট তথ্য প্রকাশ করতে বাধ্য করে | স্প্যাম ফিল্টার, MFA, ব্যবহারকারী প্রশিক্ষণ, লিংক স্ক্যানিং |
| স্পুফিং | আক্রমণকারীরা প্রেরকের ডোমেইন বা প্রদর্শিত নাম জাল করে পরিচয় গোপন করে | SPF, DKIM, DMARC এবং রিভার্স DNS |
| ব্রুট-ফোর্স আক্রমণ | দুর্বল পাসওয়ার্ডকে লক্ষ্য করে বারবার লগইন করার চেষ্টা চালানো হয় | শক্তিশালী পাসওয়ার্ড নীতি, মাল্টি-ফ্যাক্টর অথেন্টিকেশন (MFA), রেট লিমিটিং এবং লগইন সতর্কতা |
| ম্যালওয়্যার ও র্যানসমওয়্যার | সংক্রমিত অ্যাটাচমেন্ট বা লিঙ্কের মাধ্যমে ক্ষতিকর কোড পৌঁছে দেওয়া হয় | অ্যান্টিভাইরাস স্ক্যানিং, স্যান্ডবক্সিং এবং এন্ডপয়েন্ট সুরক্ষা |
| বিজনেস ইমেইল কমপ্রোমাইজ (BEC) | প্রতারণার উদ্দেশ্যে ক্ষতিগ্রস্ত বা ছদ্মবেশী মেইলবক্স ব্যবহার করা হয় | মেইলবক্স অডিটিং, ভূমিকা-ভিত্তিক অ্যাক্সেস এবং পেমেন্ট যাচাইকরণ নিয়ন্ত্রণ |
ব্যবসার ধারাবাহিকতার উপর প্রভাব
ইমেইল পরিষেবা বিঘ্নিত হওয়া এবং মেইলবক্স ক্ষতিগ্রস্ত হওয়া শুধু যোগাযোগ ব্যবস্থাকেই প্রভাবিত করে না। এর ফলে সাপোর্ট কিউ, অর্ডার কনফার্মেশন, চুক্তি অনুমোদন, সরবরাহকারীদের সমন্বয় এবং অন্যান্য পরিষেবার সাথে যুক্ত পাসওয়ার্ড পুনরুদ্ধার প্রক্রিয়াও ব্যাহত হতে পারে। একটি ই-কমার্স স্টোর অর্ডার নোটিফিকেশন হারাতে পারে, একটি এজেন্সির ক্লায়েন্ট ফাইল ফাঁস হয়ে যেতে পারে, এবং একটি রিমোট টিম সম্পূর্ণ কর্মপ্রবাহে বিঘ্ন ঘটতে পারে যদি ইমেইল র্যানসমওয়্যার দ্বারা লক হয়ে যায় অথবা স্প্যামে ভরে যায়।
উচ্চ প্রাপ্যতা (High Availability), ব্যাকআপ সংরক্ষণ, দুর্যোগ পুনরুদ্ধার পরিকল্পনা এবং নিরাপদ আর্কাইভিং তাই এর একটি মূল অংশ হলো সুরক্ষিত ইমেইল হোস্টিং। ফিনল্যান্ডে ইমেইল হোস্টিং করলে কার্যকরী ও নিয়ন্ত্রক সুবিধা পাওয়া যেতে পারে, যেমন GDPR-বান্ধব অবকাঠামো, নিরাপদ ইউরোপীয় ডেটা সেন্টার, শক্তিশালী ভৌত নিরাপত্তা, নির্ভরযোগ্য নেটওয়ার্ক সংযোগ এবং নর্ডিক ও ইইউ ব্যবসার জন্য কম লেটেন্সি অ্যাক্সেস।
ইমেইল নিরাপত্তা কনফিগারেশন ও সর্বোত্তম অনুশীলন
একটি কার্যকর ইমেইল সুরক্ষা ব্যবস্থাপনা শুরু হয় নিরাপদ কনফিগারেশনের মাধ্যমে, কোনো সমস্যা ঘটার পর সমাধান খোঁজার মাধ্যমে নয়। সবচেয়ে কার্যকর নিয়ন্ত্রণগুলোর মধ্যে সাধারণত থাকে SPF, DKIM, DMARC, TLS এনক্রিপশন, SSL সার্টিফিকেট, SMTP অথেন্টিকেশন, নিরাপদ IMAP/POP3 সেটিংস, DNS যাচাইকরণ, রিভার্স DNS, মেইলবক্স অ্যাক্সেস নিয়ম এবং নিয়মিত লগ পর্যালোচনা। এই সেটিংসগুলো প্রেরকের বৈধতা নিশ্চিত করতে, বার্তা পরিবহন সুরক্ষিত রাখতে এবং ইনবাউন্ড ও আউটবাউন্ড উভয় ট্রাফিকের অপব্যবহার কমাতে সাহায্য করে।
অনেক ব্যবসা মনে করে তাদের প্রোভাইডার স্বয়ংক্রিয়ভাবে সবকিছু সামলাবে, কিন্তু বাস্তবে তা প্রায়ই যথেষ্ট নয়। একটি সুরক্ষিত ইমেইল হোস্টিং পরিষেবা প্রয়োজনীয় টুলস সরবরাহ করে, তবে প্রশাসকদের তারপরও DNS রেকর্ড প্রকাশ করতে, অথেন্টিকেশন নীতি প্রয়োগ করতে, রিপোর্ট পর্যালোচনা করতে এবং ব্যবহারকারীর অ্যাক্সেস পরিচ্ছন্নতা বজায় রাখতে হয়। এটি বিশেষভাবে গুরুত্বপূর্ণ হয়ে ওঠে যখন ইমেইল অন্যান্য হোস্টেড পরিষেবার সাথে একসাথে পরিচালিত হয়, যেমন ক্লাউড ইনফ্রাস্ট্রাকচার, VPS পরিবেশঅথবা ডেডিকেটেড সার্ভার ওয়ার্কলোডের জন্য।
ইমেইল হোস্টিং সুরক্ষিত করতে SPF, DKIM এবং DMARC সক্রিয় করুন; TLS এবং SMTP প্রমাণীকরণ বাধ্যতামূলক করুন; বৈধ SSL সার্টিফিকেট ব্যবহার করুন; IMAP/POP3 অ্যাক্সেস সীমাবদ্ধ রাখুন; DNS এবং লগইন কার্যকলাপ পর্যবেক্ষণ করুন; এবং মেইল সার্ভার সফটওয়্যার নিয়মিত আপডেট রাখুন।
নিরাপদ ইমেইল হোস্টিং স্থাপন করা
একটি নিরাপদ সেটআপ শুরু হয় বিশ্বস্ত DNS রেকর্ড, সঠিক MX রাউটিং এবং এমন একটি মেইল সার্ভার দিয়ে যা ওপেন রিলে হিসেবে কাজ করে না। SMTP-এর জন্য প্রমাণীকরণ আবশ্যক হওয়া উচিত, সাবমিশন পোর্ট সীমিত করা উচিত, এবং মেইলবক্স অ্যাক্সেস শুধুমাত্র TLS-এর মাধ্যমে নিরাপদ IMAP বা POP3 সংযোগে সীমাবদ্ধ রাখা উচিত। সার্টিফিকেটগুলো বৈধ হতে হবে, সময়মতো নবায়ন করতে হবে এবং আধুনিক এনক্রিপশন প্রোটোকল ও শক্তিশালী সাইফার স্যুট সমর্থন করার জন্য কনফিগার করতে হবে।
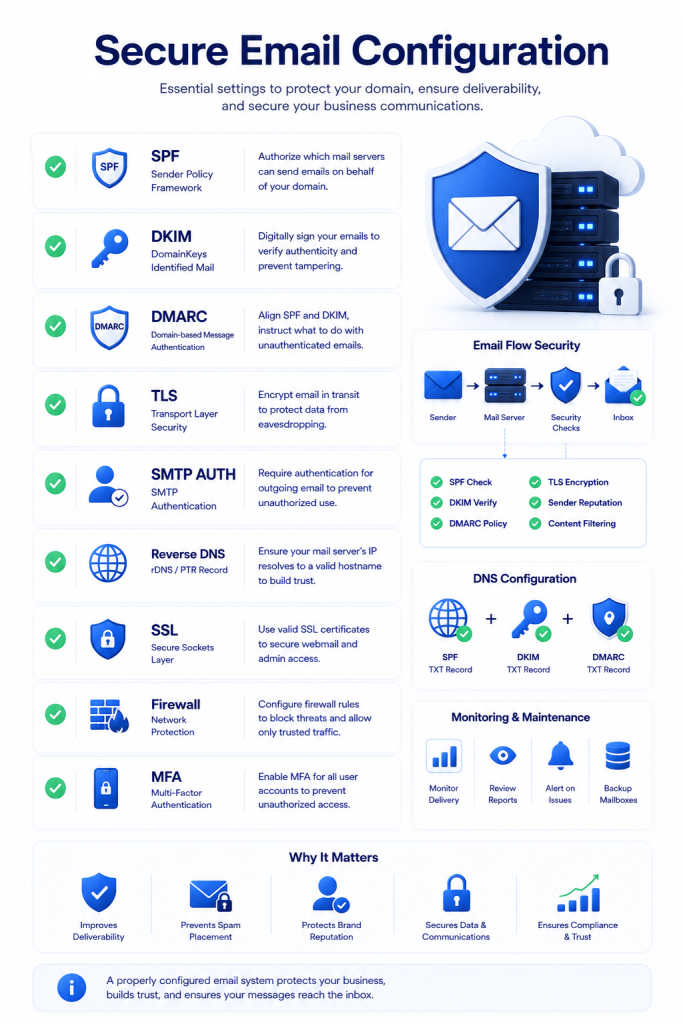
প্রশাসকদের উচিত রিভার্স DNS যাচাই করা যাতে প্রেরক IP ঠিকানা মেইল ডোমেইনের সাথে মিলে যায়, অপ্রয়োজনীয় পরিষেবা সীমিত করতে ফায়ারওয়াল নিয়ম প্রয়োগ করা এবং মেইল ওয়ার্কলোডকে অসম্পর্কিত অ্যাপ্লিকেশন থেকে পৃথক রাখা। যদি ব্যবসাটি হোস্টেড ইনফ্রাস্ট্রাকচার ব্যবহার করে, তাহলে Cloudoora-এর মতো একটি প্রদানকারীকে নেটওয়ার্ক সেগমেন্টেশন, ইউরোপীয় ডেটা সেন্টার মানদণ্ড, স্টোরেজ রিডানডেন্সি এবং ইনফ্রাস্ট্রাকচার-স্তরের DDoS সুরক্ষার জন্য মূল্যায়ন করা উচিত।
ইমেইল প্রমাণীকরণ কৌশল বাস্তবায়ন করা
ইমেইল প্রমাণীকরণ ডোমেইন বিশ্বাসের ভিত্তি। SPF নির্ধারণ করে কোন সার্ভারগুলো একটি ডোমেইনের পক্ষে মেইল পাঠাতে পারে, DKIM বার্তার সততা নিশ্চিত করতে একটি ক্রিপ্টোগ্রাফিক স্বাক্ষর যোগ করে, এবং DMARC প্রাপক সিস্টেমগুলোকে জানায় যে অ্যালাইনমেন্ট যাচাইয়ে ব্যর্থ হওয়া বার্তাগুলো কীভাবে পরিচালনা করতে হবে। একসাথে, এই নিয়ন্ত্রণগুলো স্পুফিং কমায়, ব্র্যান্ডের সুনাম রক্ষা করে এবং ইমেইল ডেলিভারেবিলিটি উন্নত করে।
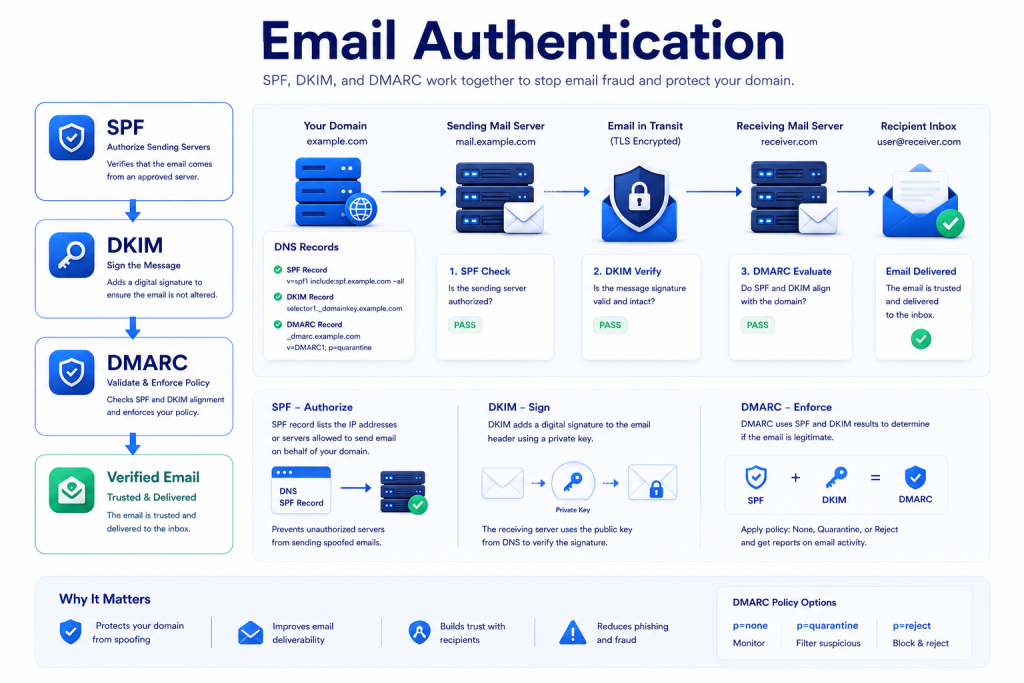
DMARC বিশেষভাবে মূল্যবান কারণ এটি নীতি প্রয়োগ এবং রিপোর্টিং যোগ করে। একটি ব্যবসা পর্যবেক্ষণ নীতি দিয়ে শুরু করতে পারে, সামগ্রিক রিপোর্ট পর্যালোচনা করতে পারে, অননুমোদিত উৎস চিহ্নিত করতে পারে, এবং তারপর কঠোর কোয়ারেন্টাইন বা প্রত্যাখ্যান নীতিতে যেতে পারে। এই প্রক্রিয়া ছাড়া, কোম্পানিগুলো প্রায়ই অনেক দেরিতে আবিষ্কার করে যে আক্রমণকারীরা ফিশিং প্রচারণায় তাদের ডোমেইন অপব্যবহার করছে।
| প্রোটোকল | প্রধান উদ্দেশ্য | এটি কী যাচাই করে | সর্বোত্তম ব্যবহার |
|---|---|---|---|
| SPF | প্রেরক অনুমোদন | প্রেরক IP DNS-এ অনুমোদিত কিনা | মৌলিক স্পুফিং প্রতিরোধ |
| DKIM | বার্তার সততা | বার্তার স্বাক্ষর বৈধ কিনা | ইমেইল পরিবহনের সময় পরিবর্তিত হয়নি তা যাচাই করা |
| DMARC | নীতি ও রিপোর্টিং | দৃশ্যমান ডোমেইনের সাথে SPF এবং DKIM-এর অ্যালাইনমেন্ট | স্পুফিং-বিরোধী নীতি কার্যকর করা এবং অপব্যবহার পর্যবেক্ষণ করা |
ইমেইল এনক্রিপশন কনফিগার করা
হোস্টিং পরিবেশে ইমেইল এনক্রিপশন সাধারণত দুটি স্তরে প্রয়োগ করা হয়: ট্রানজিটে এনক্রিপশন এবং রেস্টে (সংরক্ষিত অবস্থায়) এনক্রিপশন। ট্রানজিটের ক্ষেত্রে, TLS-সহ SMTP সার্ভার-টু-সার্ভার যোগাযোগ সুরক্ষিত রাখে, আর SSL/TLS-সহ IMAP এবং POP3 মেইলবক্স থেকে মেসেজ আনার প্রক্রিয়াকে সুরক্ষিত করে। রেস্ট অবস্থায়, মেইলবক্স স্টোরেজ এবং ব্যাকআপ অবশ্যই এনক্রিপ্ট করা উচিত, যাতে স্টোরেজ মিডিয়া, স্ন্যাপশট বা আর্কাইভ করা ডেটায় অননুমোদিত অ্যাক্সেস হলেও ঝুঁকি সীমিত থাকে।
TLS-এর সংস্করণ সমর্থন একটি গুরুত্বপূর্ণ বিষয়। পুরনো প্রোটোকল এবং দুর্বল সাইফার নিষ্ক্রিয় করা উচিত, এবং সার্টিফিকেটগুলো অবশ্যই বিশ্বস্ত কর্তৃপক্ষ থেকে ইস্যু করা হতে হবে। শুধুমাত্র এনক্রিপশন নিজে থেকে ফিশিং বন্ধ করতে পারে না, তবে এটি গোপনীয়তা শক্তিশালী করে এবং বার্তা আটকানোর ঝুঁকি কমায়। স্পর্শকাতর শিল্পখাতের জন্য, এনক্রিপ্টেড ট্রান্সপোর্টের সাথে মেসেজ সাইনিং, অ্যাক্সেস লগিং এবং রিটেনশন নীতি যুক্ত করলে বিশ্বাসের একটি শক্তিশালী শৃঙ্খল তৈরি হয়।
SMTP নিরাপত্তার সর্বোত্তম অনুশীলন
ইমেইল হোস্টিংয়ের জন্য SMTP নিরাপত্তা নির্ভর করে অপব্যবহার প্রতিরোধ করার পাশাপাশি ডেলিভারিবিলিটি বজায় রাখার উপর। প্রমাণীকৃত সাবমিশন, রেট লিমিটিং, আউটবাউন্ড ফিল্টারিং, কিউ মনিটরিং, রিভার্স DNS এবং HELO/EHLO যাচাইকরণ ব্যবহার করুন। মেইল রিলে শুধুমাত্র অনুমোদিত ব্যবহারকারী বা বিশ্বস্ত হোস্টের জন্য সীমাবদ্ধ রাখা উচিত, এবং সন্দেহজনক প্রেরণ প্যাটার্ন শনাক্ত হলে ডোমেইন ব্লকলিস্ট হওয়ার আগেই সতর্কতা জারি করা উচিত।
বাউন্স আচরণ, ব্ল্যাকলিস্ট স্ট্যাটাস এবং DMARC অ্যাগ্রিগেট রিপোর্ট পর্যবেক্ষণ করাও একটি ভালো অনুশীলন। যদি কোনো মার্কেটিং অ্যাপ্লিকেশন, CRM, ই-কমার্স প্ল্যাটফর্ম বা টিকেটিং সিস্টেম একই ডোমেইন ব্যবহার করে মেইল পাঠায়, তাহলে সেই উৎসগুলোকে সতর্কতার সাথে পৃথক করুন এবং SPF ও DKIM-এর সাথে সামঞ্জস্যপূর্ণ করুন। এর ফলে একটি ভুলভাবে কনফিগার করা সিস্টেম পুরো কোম্পানির ইমেইল রেপুটেশনের ক্ষতি করতে পারে না।
শীর্ষ ইমেইল হোস্টিং প্রোভাইডার এবং সুরক্ষিত ইমেইল হোস্টিং সেবা
যখন ব্যবসাগুলো সুরক্ষিত ইমেইল হোস্টিং সমাধান তুলনা করে, তখন তারা সাধারণত স্টোরেজ, মেইলবক্স মূল্য এবং অ্যাডমিন ব্যবহারযোগ্যতার উপর মনোযোগ দেয়। এই বিষয়গুলো গুরুত্বপূর্ণ হলেও, নিরাপত্তাকেও সমান গুরুত্ব দেওয়া উচিত। একটি নির্ভরযোগ্য প্রোভাইডারের উচিত SPF, DKIM এবং DMARC সমর্থন, TLS বাধ্যতামূলকীকরণ, ম্যালওয়্যার স্ক্যানিং, স্প্যাম ফিল্টারিং, ব্যাকআপ অপশন, অ্যাক্সেস নিয়ন্ত্রণ, অডিট লগ এবং সুরক্ষিত প্রশাসনিক টুল প্রদান করা।
প্রতিটি প্রতিষ্ঠানের জন্য একটিমাত্র সেরা প্রোভাইডার নেই। ছোট ব্যবসাগুলো সরলতা এবং বান্ডিল করা সহযোগিতা টুলকে অগ্রাধিকার দিতে পারে, অন্যদিকে এন্টারপ্রাইজগুলোর প্রায়ই রিটেনশন নিয়ন্ত্রণ, SIEM ইন্টিগ্রেশন, উন্নত নীতি ব্যবস্থাপনা এবং আঞ্চলিক ডেটা হোস্টিং প্রয়োজন হয়। যেসব ব্যবসা ইনফ্রাস্ট্রাকচারের উপর আরও বেশি নিয়ন্ত্রণ চায়, তারা পরিচালিত ইমেইল সেবাকে VPS হোস্টিং বা সম্পর্কিত কাজের জন্য ডেডিকেটেড পরিবেশের সাথেও সংযুক্ত করতে পারে।
শক্তিশালী নিরাপত্তা বৈশিষ্ট্যসহ শীর্ষ ইমেইল হোস্টিং প্রোভাইডাররা হলো তারা, যারা ইমেইল প্রমাণীকরণ, এনক্রিপশন, ম্যালওয়্যার ফিল্টারিং, MFA, অ্যাডমিন অডিটিং, নির্ভরযোগ্য ব্যাকআপ এবং আপনার ব্যবসার প্রয়োজনীয় অঞ্চলে স্থিতিস্থাপক অবকাঠামো একত্রিত করে।
সুরক্ষিত ইমেইল হোস্টিং সমাধান মূল্যায়ন করা
মূল নিয়ন্ত্রণগুলো দিয়ে শুরু করুন: MFA সমর্থন, মেইলবক্স এনক্রিপশন, অ্যান্টি-স্প্যাম স্তর, অ্যান্টিভাইরাস স্ক্যানিং, ডোমেইন প্রমাণীকরণ সমর্থন, সুরক্ষিত অ্যাডমিন অ্যাক্সেস এবং অ্যাকাউন্ট পুনরুদ্ধার নিরাপত্তা। এরপর ইনফ্রাস্ট্রাকচারের বিস্তারিত বিষয়গুলো পর্যালোচনা করুন, যেমন আপটাইম গ্যারান্টি, ভৌগোলিক রিডানড্যান্সি, স্টোরেজ রেপ্লিকেশন, ফায়ারওয়াল ডিজাইন, DDoS সুরক্ষা, ব্যাকআপের ঘনত্ব এবং দুর্যোগ পুনরুদ্ধার পদ্ধতি। যে প্রোভাইডার এই বিষয়গুলো স্পষ্টভাবে ব্যাখ্যা করতে পারে না, তাকে ব্যবসা-সমালোচনামূলক যোগাযোগের জন্য বিশ্বাস করা কঠিন।
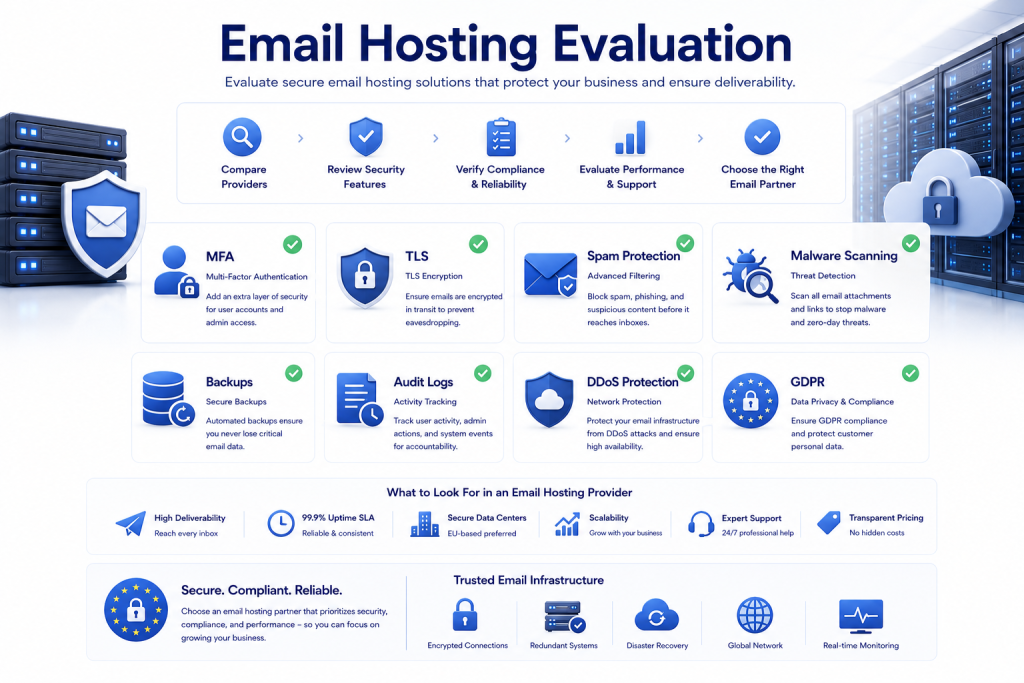
ডেটা আবাসস্থলও প্রোভাইডার নির্বাচনে প্রভাব ফেলতে পারে। ইইউ কোম্পানিগুলোর জন্য, ফিনল্যান্ড বা অন্যান্য ইউরোপীয় অঞ্চলে হোস্টিং করা কমপ্লায়েন্স লক্ষ্য পূরণে সহায়তা করতে পারে, আইনি জটিলতা কমাতে পারে এবং ডেটা পরিচালনার ক্ষেত্রে আস্থা বাড়াতে পারে। নির্ভরযোগ্য নেটওয়ার্ক সংযোগ, আধুনিক ডেটা সেন্টার মান এবং GDPR-সচেতন কার্যক্রম ফিনল্যান্ড-ভিত্তিক অবকাঠামোকে নিরাপদ ব্যবসায়িক যোগাযোগের জন্য আকর্ষণীয় করে তোলে।
শীর্ষ ইমেইল হোস্টিং প্রোভাইডারদের পর্যালোচনা
প্রধান প্রোভাইডাররা সাধারণত তিনটি শ্রেণিতে বিভক্ত হয়: বৃহৎ ক্লাউড প্রোডাক্টিভিটি স্যুট, গোপনীয়তা-কেন্দ্রিক ইমেইল প্ল্যাটফর্ম এবং অবকাঠামো-কেন্দ্রিক হোস্টিং প্রোভাইডার। বৃহৎ স্যুটগুলো পরিপক্ব অ্যাডমিন টুলিং এবং সমন্বিত সহযোগিতা প্রদান করে, গোপনীয়তা-কেন্দ্রিক প্রোভাইডাররা এনক্রিপশন এবং ডেটা পরিচালনার উপর জোর দেয়, এবং অবকাঠামো-কেন্দ্রিক কোম্পানিগুলো কাস্টম মেইল পরিবেশ, DNS নিয়ন্ত্রণ এবং আঞ্চলিক হোস্টিং কৌশলের জন্য বেশি নমনীয়তা প্রদান করতে পারে।
যেসব প্রতিষ্ঠান বৃহত্তর হোস্টিং স্ট্যাক তৈরি করছে, তাদের জন্য Cloudoora সুরক্ষিত সার্ভার পরিবেশ, আঞ্চলিক অবকাঠামো এবং নেটওয়ার্ক নির্ভরযোগ্যতা নিয়ে আলোচনায় স্বাভাবিকভাবেই খাপ খায়। এটি সঠিক ইমেইল কনফিগারেশনের প্রয়োজনীয়তা প্রতিস্থাপন করে না, তবে ব্যবসাজুড়ে ক্লাউড অ্যাপ্লিকেশন, ওয়েবসাইট, ব্যাকআপ নোড, DNS সিস্টেম এবং নিরাপত্তা নিয়ন্ত্রণের সাথে মেইল সেবা কীভাবে মিথস্ক্রিয়া করে তা মূল্যায়ন করার সময় এটি গুরুত্বপূর্ণ।
ব্যবসায়িক ইমেইল নিরাপত্তা বৈশিষ্ট্যের তুলনা
| বৈশিষ্ট্য | কেন এটি গুরুত্বপূর্ণ | ন্যূনতম মান | শক্তিশালী বিকল্প |
|---|---|---|---|
| MFA / 2FA | পাসওয়ার্ড চুরি হওয়ার পরেও অ্যাকাউন্ট সুরক্ষিত রাখে | ঐচ্ছিক MFA | শর্তসাপেক্ষ অ্যাক্সেসসহ বাধ্যতামূলক MFA |
| SPF, DKIM, DMARC | স্পুফিং প্রতিরোধ করে এবং বিশ্বাসযোগ্যতা বৃদ্ধি করে | সমর্থিত | রিপোর্টিং এবং নীতি নির্দেশনাসহ সমর্থিত |
| TLS এনক্রিপশন | ট্রানজিটে ইমেইল সুরক্ষিত রাখে | TLS উপলব্ধ | শক্তিশালী সাইফারসহ আধুনিক TLS প্রয়োগ করা হয় |
| স্প্যাম এবং ম্যালওয়্যার ফিল্টারিং | সাধারণ আক্রমণ প্রতিরোধ করে | মৌলিক ফিল্টারিং | স্যান্ডবক্স বিশ্লেষণসহ বহু-স্তরীয় ফিল্টারিং |
| ব্যাকআপ এবং আর্কাইভিং | পুনরুদ্ধার এবং নিয়ম মেনে চলাকে সহায়তা করে | মেইলবক্স ব্যাকআপ | সংস্করণযুক্ত ব্যাকআপ, রিটেনশন নীতি, অনুসন্ধানযোগ্য আর্কাইভ |
| অবকাঠামো নিরাপত্তা | সেবা বিঘ্ন হ্রাস করে | মৌলিক ফায়ারওয়ালিং | DDoS সুরক্ষা, বিভাজন, রিডানডেন্সি |
ব্যবসার জন্য ইমেইল হোস্টিং নিরাপত্তার সর্বোত্তম অনুশীলন
শক্তিশালী প্রযুক্তিগত নিয়ন্ত্রণ তখনই কার্যকর হয় যখন তা পরিচালনাগত শৃঙ্খলা দ্বারা সমর্থিত থাকে। সেরা ইমেইল হোস্টিং নিরাপত্তার সর্বোত্তম অনুশীলন নীতি, ব্যবহারকারী ব্যবস্থাপনা, মনিটরিং, প্যাচিং এবং ইনসিডেন্ট রেসপন্সকে একত্রিত করে। এর মধ্যে রয়েছে পাসওয়ার্ড জটিলতার নিয়ম, এমএফএ বাস্তবায়ন, মেইলবক্স অনুমতি পর্যালোচনা, জয়নার-মুভার-লিভার প্রক্রিয়া, অস্বাভাবিকতা শনাক্তকরণ, এবং অথেন্টিকেশন রেকর্ড ও সার্ভার স্বাস্থ্যের নিয়মিত পরীক্ষা।
বিভিন্ন প্রতিষ্ঠান এই নিয়ন্ত্রণগুলো বিভিন্নভাবে প্রয়োগ করে। একটি ছোট ব্যবসা একটি ম্যানেজড প্ল্যাটফর্ম এবং একটি সাধারণ অ্যাডমিন চেকলিস্টের উপর নির্ভর করতে পারে, অন্যদিকে একটি বড় কোম্পানি ইমেইল লগগুলোকে একটি SIEM-এ একীভূত করতে পারে, ভূমিকা-ভিত্তিক অ্যাক্সেস কন্ট্রোল প্রয়োগ করতে পারে এবং মাসিকভাবে প্রতিনিধিত্বমূলক মেইলবক্স অ্যাক্সেস অডিট করতে পারে। উভয় ক্ষেত্রেই লক্ষ্য একই: একটি চুরি যাওয়া পাসওয়ার্ড যাতে ব্যবসা-ব্যাপী ঘটনায় রূপান্তরিত না হয় তার সম্ভাবনা কমানো।
ইমেইল হোস্টিং নিরাপত্তার সর্বোত্তম অনুশীলনগুলো হলো এমএফএ, শক্তিশালী পাসওয়ার্ড নীতি, সর্বনিম্ন-সুবিধা মেইলবক্স অ্যাক্সেস, ইমেইল অথেন্টিকেশন, স্প্যাম ও ম্যালওয়্যার ফিল্টারিং, নিয়মিত আপডেট, অ্যাকাউন্ট অডিট, এবং লগইন কার্যক্রম ও DMARC রিপোর্টের অবিরাম মনিটরিং।
একটি শক্তিশালী ইমেইল নিরাপত্তা নীতি তৈরি করা
একটি ইমেইল নিরাপত্তা নীতিতে নির্ধারণ করা উচিত কে মেইলবক্স তৈরি করতে পারবে, কে অ্যাক্সেস প্রতিনিধিত্ব করতে পারবে, কোন ডিভাইসগুলো সংযুক্ত হতে পারবে, এবং বাহ্যিক ফরওয়ার্ডিং কীভাবে পরিচালিত হবে। এটিতে পাসওয়ার্ডের দৈর্ঘ্য, ব্যর্থ লগইন লকআউট, এমএফএ প্রয়োজনীয়তা, সন্দেহজনক বার্তা রিপোর্টিং, এনক্রিপশন প্রত্যাশা এবং রিটেনশন নিয়মও অন্তর্ভুক্ত করা উচিত। নথিভুক্ত নীতি ছাড়া, প্রযুক্তিগত নিয়ন্ত্রণগুলো অসামঞ্জস্যপূর্ণ হয়ে যায় এবং সময়ের সাথে ব্যতিক্রম বাড়তে থাকে।
ফিনান্স, এইচআর, সাপোর্ট এবং নির্বাহী মেইলবক্সের জন্য ভূমিকা-ভিত্তিক অ্যাক্সেস কন্ট্রোল বিশেষভাবে গুরুত্বপূর্ণ। যেখানে সম্ভব শেয়ার্ড অ্যাকাউন্ট এড়িয়ে চলা উচিত, প্রতিনিধিত্বমূলক অ্যাক্সেস লগ করা উচিত, এবং নিষ্ক্রিয় ব্যবহারকারীদের দ্রুত সরিয়ে ফেলা উচিত। এজেন্সি এবং রিমোট টিমের জন্য, কর্মী পরিবর্তনের সময় মেইলবক্সের অনুমতিগুলো প্রায়ই জটিল হয়ে যায়, যা পর্যায়ক্রমিক পর্যালোচনাকে অপরিহার্য করে তোলে।
নিয়মিত নিরাপত্তা অডিট এবং আপডেট
মেইল সার্ভার সফটওয়্যার, ওয়েবমেইল ইন্টারফেস, প্লাগইন, ডিএনএস রেকর্ড, সার্টিফিকেট এবং এন্ডপয়েন্ট মেইল ক্লায়েন্ট—সবগুলোরই নিয়মিত রক্ষণাবেক্ষণের প্রয়োজন। পুরনো সফটওয়্যার পরিচিত দুর্বলতা উন্মুক্ত করতে পারে, অন্যদিকে অবহেলিত ডিএনএস রেকর্ডগুলো অথেন্টিকেশন ভেঙে দিতে পারে বা প্রয়োজনের চেয়ে দীর্ঘ সময় পুরনো প্রেরণ পরিষেবাগুলোকে অনুমোদিত রাখতে পারে। একটি সহজ মাসিক পর্যালোচনা আক্রমণকারীদের আগেই দুর্বল পয়েন্টগুলো ধরতে পারে।
কার্যকর অডিট কাজের মধ্যে রয়েছে SPF সিনট্যাক্স পরীক্ষা করা, DKIM সিলেক্টর যাচাই করা, DMARC রিপোর্ট পর্যালোচনা করা, TLS কনফিগারেশন পরীক্ষা করা, রিভার্স ডিএনএস নিশ্চিত করা, ফায়ারওয়াল নিয়ম পরিদর্শন করা, এবং বিশেষাধিকারপ্রাপ্ত অ্যাকাউন্ট অডিট করা। স্ব-পরিচালিত পরিবেশের ব্যবসাগুলোরও উচিত কিউ আচরণ, SMTP লগ, ব্যর্থ অথেন্টিকেশন প্রচেষ্টা এবং ব্যাকআপ পুনরুদ্ধার সাফল্যের হার পর্যালোচনা করা।
কর্মীদের ইমেইল নিরাপত্তা বিষয়ে প্রশিক্ষণ দেওয়া
ব্যবহারকারীর সচেতনতা এখনও গুরুত্বপূর্ণ কারণ ফিশিং আক্রমণগুলো বিশ্বাস, জরুরিতা এবং রুটিন কর্মপ্রবাহের সুযোগ নেওয়ার জন্য ডিজাইন করা হয়। কর্মীদের জানা উচিত কীভাবে প্রেরকের ডোমেইন পরীক্ষা করতে হয়, পেমেন্ট পরিবর্তন যাচাই করতে হয়, অস্বাভাবিক লগইন প্রম্পট শনাক্ত করতে হয়, এবং সন্দেহজনক অ্যাটাচমেন্ট রিপোর্ট করতে হয়। গ্রাহক সেবা, ফিনান্স টিম এবং বহিরাগত ইমেইলের উচ্চ পরিমাণ গ্রহণকারী নির্বাহীদের জন্য প্রশিক্ষণ বিশেষভাবে গুরুত্বপূর্ণ।
বাস্তব উদাহরণ সহায়ক। একটি ছোট ব্যবসার কর্মীদের ফোনে ইনভয়েস আপডেট যাচাই করার প্রশিক্ষণ দেওয়া উচিত। একটি ইকমার্স দোকানের সাপোর্ট টিমকে ভুয়া অর্ডার এস্কেলেশন ইমেইল শনাক্ত করতে শেখানো উচিত। এজেন্সিগুলোর শেয়ার্ড ফাইল অনুরোধ যাচাই করা উচিত, এবং রিমোট টিমগুলোর একাধিক নেটওয়ার্কে কাজ করার সময় এমএফএ প্রম্পট এবং ডিভাইস বিশ্বাস বিজ্ঞপ্তির প্রতি অতিরিক্ত মনোযোগ দেওয়া উচিত।
| নিরাপদ অনুশীলন | অনিরাপদ অনুশীলন | ব্যবসায়িক প্রভাব |
|---|---|---|
| সকল ব্যবহারকারীর জন্য এমএফএ সক্রিয় | শুধুমাত্র পাসওয়ার্ড দিয়ে লগইন | অ্যাকাউন্ট দখলের ঝুঁকি কম |
| DMARC নীতি কার্যকর | কোনো ডোমেইন অথেন্টিকেশন নীতি নেই | কম স্পুফিং এবং উন্নত ব্র্যান্ড বিশ্বাস |
| এনক্রিপ্টেড IMAP/POP3 সংযোগ | লিগ্যাসি অনিরাপদ অ্যাক্সেস | ক্রেডেনশিয়াল চুরির ঝুঁকি হ্রাস |
| ন্যূনতম-প্রয়োজনীয়তা ভিত্তিক মেইলবক্স অনুমতি | ব্যাপক শেয়ার্ড অ্যাক্সেস | আপোসের পরে ক্ষতির পরিধি হ্রাস |
| নিয়মিত অ্যাকাউন্ট অডিট | সক্রিয় অবস্থায় থেকে যাওয়া পুরনো অ্যাকাউন্ট | আক্রমণকারীদের জন্য লুকানো প্রবেশপথ হ্রাস |
ইমেইল হোস্টিং ও সাইবার নিরাপত্তার উদীয়মান প্রবণতা
ইমেইল নিরাপত্তা ক্রমাগত বিকশিত হচ্ছে, কারণ আক্রমণকারীরা উন্নত ফিল্টারিং ও শক্তিশালী প্রমাণীকরণ ব্যবস্থার সাথে খাপ খাইয়ে নিচ্ছে। বর্তমান প্রবণতার মধ্যে রয়েছে ক্লাউড-ভিত্তিক ইমেইল নিরাপত্তা স্তর, লগইন শনাক্তকরণের জন্য আচরণ বিশ্লেষণ, কঠোরতর DMARC গ্রহণ, শক্তিশালী প্রেরক পরিচয় যাচাইকরণ, এবং মেইল প্ল্যাটফর্ম ও বৃহত্তর নিরাপত্তা অপারেশনের মধ্যে উন্নত সংযুক্তি। এই পরিবর্তনগুলো প্রতিষ্ঠানগুলোকে অ্যাকাউন্ট অপব্যবহার ও ডোমেইন ছদ্মবেশ ধারণের ক্ষেত্রে দ্রুততর সাড়া দিতে সহায়তা করে।
একই সাথে, অবকাঠামোগত নকশা আগের চেয়ে বেশি গুরুত্বপূর্ণ হয়ে উঠেছে। ব্যবসাগুলো এমন সুরক্ষিত ইমেইল হোস্টিং পরিষেবা চায় যা ক্লাউড ওয়ার্কলোড, DNS প্রদানকারী, ব্যাকআপ সিস্টেম এবং পরিচয় প্ল্যাটফর্মের সাথে সহজে সংযুক্ত হতে পারে। এখানেই হোস্টিং স্থাপত্য, ডেটা সেন্টারের মান, নেটওয়ার্ক নির্ভরযোগ্যতা এবং আঞ্চলিক নিয়ম-কানুন মেনে চলার বিষয়গুলো বাস্তবসম্মত ব্যবসায়িক ইমেইল হোস্টিং নিরাপত্তা-র অংশ হয়ে ওঠে।
ইমেইল হোস্টিংয়ে প্রধান সাইবার নিরাপত্তা প্রবণতাগুলো হলো শক্তিশালী পরিচয় নিয়ন্ত্রণ, ক্লাউড-ভিত্তিক ফিল্টারিং, আচরণ-চালিত হুমকি শনাক্তকরণ, ব্যাপকতর DMARC প্রয়োগ, এবং ইমেইল, DNS ও অবকাঠামো নিরাপত্তার মধ্যে কঠোরতর সংযুক্তি।
ক্লাউড-ভিত্তিক ইমেইল নিরাপত্তায় উদ্ভাবন
ক্লাউড-ভিত্তিক ইমেইল নিরাপত্তা এখন সাধারণ স্প্যাম ফিল্টারিংয়ের অনেক বেশি কিছু। অনেক প্ল্যাটফর্ম মেসেজ হেডার, ডোমেইন সুনাম, সংযুক্তির আচরণ, প্রেরক সামঞ্জস্য, লগইন প্রেক্ষাপট এবং মেইলবক্স নিয়ম বিশ্লেষণ করে আপোস শনাক্ত করে। এতে একটি মাত্র ফিল্টারের উপর নির্ভরতা কমে এবং ইনবাউন্ড ইমেইল, আউটবাউন্ড ট্রাফিক, অ্যাকাউন্ট অ্যাক্সেস ও সংরক্ষিত কনটেন্ট জুড়ে স্তরযুক্ত সুরক্ষা যুক্ত হয়।
বিস্তৃত ব্যবসা ও দূরবর্তী দলগুলোর জন্য, ক্লাউড-ভিত্তিক নিয়ন্ত্রণ কেন্দ্রীয়ভাবে নীতি প্রয়োগও সহজ করে তোলে। প্রশাসকরা প্রতিটি এন্ডপয়েন্ট আলাদাভাবে পরিচালনা না করেই সমস্ত ব্যবহারকারীর জন্য MFA, কোয়ারেন্টিন ওয়ার্কফ্লো, DLP-ধরনের বিধিনিষেধ এবং লগইন পর্যবেক্ষণ প্রয়োগ করতে পারেন। তবে, ক্লাউডের সুবিধা DNS নির্ভুলতা, প্যাচিং, বা অ্যাকাউন্ট নিয়ন্ত্রণের প্রয়োজনীয়তা দূর করে না।
আপনার ইমেইল হোস্টিং কৌশলকে ভবিষ্যৎ-উপযোগী করা
ভবিষ্যৎ-উপযোগী করার অর্থ হলো এমন একটি প্ল্যাটফর্ম ও কনফিগারেশন মডেল বেছে নেওয়া, যা প্রবৃদ্ধি, নিয়মাবলীর পরিবর্তন এবং নতুন আক্রমণ পদ্ধতির সাথে খাপ খাইয়ে নিতে পারে। নমনীয় প্রমাণীকরণ সমর্থন, এক্সপোর্টযোগ্য লগ, আধুনিক TLS মান, সুরক্ষিত API সমর্থন, নির্ভরযোগ্য ব্যাকআপ সংরক্ষণ, এবং আর্থিক অনুমোদন বা অ্যাপ্লিকেশন-জেনারেটেড ইমেইলের মতো উচ্চ-ঝুঁকিপূর্ণ ওয়ার্কফ্লো আলাদা করার সক্ষমতা খুঁজুন।
ইউরোপে সম্প্রসারণকারী ব্যবসাগুলোরও উচিত ডেটা সেন্টারের অবস্থান, আইনি এখতিয়ার এবং পরিষেবার ধারাবাহিকতা বিবেচনা করা। ফিনল্যান্ড সুরক্ষিত হোস্টিংয়ের জন্য এখনও আকর্ষণীয়, কারণ এটি স্থিতিশীল অবকাঠামো, শক্তিশালী সংযোগ, সুরক্ষিত সুবিধা এবং দীর্ঘমেয়াদী ডেটা সুরক্ষা লক্ষ্যের সাথে সামঞ্জস্যপূর্ণ একটি EU নিয়ন্ত্রক পরিবেশ প্রদান করে। সতর্ক কনফিগারেশন ও নিয়ন্ত্রিত অ্যাক্সেসের সাথে মিলিত হলে, এই ভিত্তি স্থিতিস্থাপক ও সুরক্ষিত ব্যবসায়িক যোগাযোগকে সমর্থন করে।
নিরাপত্তা চেকলিস্ট
আপনার বর্তমান ইমেইল পরিবেশ পর্যালোচনা করতে এই চেকলিস্টটি ব্যবহার করুন। এতে সুরক্ষিত ইমেইল হোস্টিংয়ের সবচেয়ে গুরুত্বপূর্ণ নিয়ন্ত্রণগুলো অন্তর্ভুক্ত রয়েছে, যেমন প্রমাণীকরণ, এনক্রিপশন, অ্যাক্সেস নিয়ন্ত্রণ, ফিল্টারিং, অবকাঠামোগত স্থিতিস্থাপকতা এবং পর্যবেক্ষণ। যদি একাধিক বিষয় অনুপস্থিত থাকে, তাহলে ফিশিং, স্পুফিং, ম্যালওয়্যার এবং অননুমোদিত অ্যাক্সেসের ক্ষেত্রে আপনার ঝুঁকি স্বাভাবিকের চেয়ে বেশি হওয়ার সম্ভাবনা রয়েছে।
| চেকলিস্ট আইটেম | নিশ্চিতকরণযোগ্য অবস্থা | কেন এটি গুরুত্বপূর্ণ |
|---|---|---|
| এসপিএফ রেকর্ড প্রকাশিত এবং যাচাইকৃত | হ্যাঁ / না | অনুমোদিত প্রেরকদের কর্তৃত্ব প্রদান করে |
| ডিকেআইএম সাইনিং সক্রিয় করা হয়েছে | হ্যাঁ / না | বার্তার অখণ্ডতা রক্ষা করে |
| ডিএমএআরসি নীতি কনফিগার করা হয়েছে | হ্যাঁ / না | স্পুফিং প্রতিরোধ করে এবং রিপোর্ট প্রদান করে |
| এসএমটিপি, আইএমএপি এবং পিওপি৩-এর জন্য টিএলএস সক্রিয় করা হয়েছে | হ্যাঁ / না | ট্রানজিটে থাকা ট্রাফিক এনক্রিপ্ট করে |
| বৈধ এসএসএল সার্টিফিকেট ইনস্টল করা হয়েছে | হ্যাঁ / না | বিশ্বস্ত এনক্রিপ্টেড সেশন প্রতিষ্ঠা করে |
| এসএমটিপি প্রমাণীকরণ আবশ্যক | হ্যাঁ / না | রিলে অপব্যবহার প্রতিরোধ করে |
| রিভার্স ডিএনএস কনফিগার করা হয়েছে | হ্যাঁ / না | প্রেরকের সুনাম ও বিশ্বাসযোগ্যতা বৃদ্ধি করে |
| সকল ব্যবহারকারীর জন্য এমএফএ বাধ্যতামূলক করা হয়েছে | হ্যাঁ / না | অ্যাকাউন্ট দখলের ঝুঁকি হ্রাস করে |
| শক্তিশালী পাসওয়ার্ড নীতি কার্যকর রয়েছে | হ্যাঁ / না | ব্রুট-ফোর্স আক্রমণের সফলতা সীমিত করে |
| স্প্যাম ফিল্টারিং এবং অ্যান্টিভাইরাস স্ক্যানিং সক্রিয় রয়েছে | হ্যাঁ / না | সাধারণ ক্ষতিকর ইমেইল হুমকি প্রতিরোধ করে |
| ফায়ারওয়াল এবং DDoS সুরক্ষা ব্যবস্থা বিদ্যমান | হ্যাঁ / না | পরিষেবার প্রাপ্যতা রক্ষা করে |
| ব্যাকআপ এবং আর্কাইভিং পরীক্ষা করা হয়েছে | হ্যাঁ / না | পুনরুদ্ধার ও সম্মতি নিশ্চিত করতে সহায়তা করে |
| DMARC রিপোর্ট নিয়মিত পর্যালোচনা করা হয় | হ্যাঁ / না | অপব্যবহার এবং ভুল কনফিগারেশন শনাক্ত করে |
| ব্যবহারকারী অ্যাকাউন্ট নিয়মিত অডিট করা হয় | হ্যাঁ / না | পুরনো বা ঝুঁকিপূর্ণ অ্যাক্সেস সরিয়ে দেয় |
উপসংহার
ইমেইল হোস্টিং নিরাপত্তা ব্যবসায়িক যোগাযোগ, গ্রাহকের আস্থা এবং কার্যক্রমের ধারাবাহিকতা রক্ষা করার একটি মূল অংশ। শক্তিশালী ইমেইল প্রমাণীকরণ, নিরাপদ ইমেইল কনফিগারেশন, এনক্রিপশন, অ্যাক্সেস নিয়ন্ত্রণ, ফিল্টারিং এবং অবকাঠামোগত স্থিতিস্থাপকতা একসাথে কাজ করে ফিশিং, স্পুফিং, ম্যালওয়্যার, র্যানসমওয়্যার এবং অননুমোদিত অ্যাক্সেস কমাতে সাহায্য করে। একইভাবে গুরুত্বপূর্ণ হলো, এই নিয়ন্ত্রণব্যবস্থাগুলোর নিয়মিত রক্ষণাবেক্ষণ প্রয়োজন—যেমন DNS যাচাই, সফটওয়্যার আপডেট, অ্যাকাউন্ট অডিট, লগইন পর্যবেক্ষণ এবং DMARC রিপোর্টের নিয়মিত পর্যালোচনা।
আপনি একটি ছোট ব্যবসা, একটি এন্টারপ্রাইজ পরিবেশ, একটি ই-কমার্স অপারেশন, একটি এজেন্সি অথবা একটি রিমোট টিম পরিচালনা করুন না কেন, লক্ষ্য একই: এমন একটি মেইল পরিবেশ তৈরি করা যা নির্ভরযোগ্য, সবসময় উপলব্ধ এবং অপব্যবহার করা কঠিন। আপনি যদি ইউরোপে নিরাপদ হোস্টিং অবকাঠামো খুঁজছেন, তাহলে Cloudoora নির্ভরযোগ্য, GDPR-বান্ধব ব্যবসায়িক পরিষেবার জন্য একটি শক্তিশালী ভিত্তি প্রদান করে, যা নিরাপদ ডেটা সেন্টার পরিবেশ এবং নির্ভরযোগ্য নেটওয়ার্ক সংযোগ দ্বারা সমর্থিত। আপনার বর্তমান সেটআপ পর্যালোচনা করুন, প্রমাণীকরণ এবং অ্যাক্সেস নিয়ন্ত্রণে থাকা যেকোনো ফাঁক বন্ধ করুন এবং এমন একটি ইমেইল হোস্টিং প্ল্যাটফর্ম বেছে নিন যা নিরাপত্তাকে একটি ঐচ্ছিক সংযোজন নয়, বরং একটি অন্তর্নির্মিত প্রয়োজনীয়তা হিসেবে বিবেচনা করে।
সাধারণ জিজ্ঞাসা
ইমেইল হোস্টিং নিরাপত্তার জন্য সেরা অনুশীলনগুলি কী কী?
সেরা অনুশীলনগুলির মধ্যে রয়েছে SPF, DKIM এবং DMARC সক্রিয় করা; TLS এনক্রিপশন ব্যবহার করা; SMTP প্রমাণীকরণ বাধ্যতামূলক করা; শক্তিশালী পাসওয়ার্ড এবং MFA প্রয়োগ করা; মেইলবক্স অনুমতি সীমিত করা; স্প্যাম ও অ্যান্টিভাইরাস ফিল্টারিং চালু রাখা; মেইল সার্ভার সফটওয়্যার আপডেট রাখা; এবং সন্দেহজনক লগইন প্রচেষ্টা ও DMARC রিপোর্ট পর্যবেক্ষণ করা।
কীভাবে আমি আমার ইমেইল হোস্টিং সার্ভিস সুরক্ষিত করতে পারি?
আপনার ইমেইল হোস্টিং সার্ভিস সুরক্ষিত করতে DNS রেকর্ড পর্যালোচনা করুন, ইমেইল অথেন্টিকেশন সক্রিয় করুন, SMTP, IMAP এবং POP3-এর জন্য এনক্রিপ্টেড সংযোগ বাধ্যতামূলক করুন, পুরনো প্রোটোকলগুলো নিষ্ক্রিয় করুন, ফায়ারওয়াল নিয়ম প্রয়োগ করুন, ব্যবহারকারীর অ্যাক্সেস অডিট করুন এবং ব্যাকআপ পরীক্ষা করুন। এছাড়াও কর্মীদের ফিশিং এবং BEC (বিজনেস ইমেইল কমপ্রোমাইজ) আক্রমণ চেনার প্রশিক্ষণ দিন।
ইমেইল হোস্টিংয়ে ইমেইল এনক্রিপশন কীভাবে কাজ করে?
হোস্টিংয়ে ইমেইল এনক্রিপশন সাধারণত দুটি বিষয়কে বোঝায়: ট্রানজিটে এনক্রিপশন এবং স্থিতিতে (at rest) এনক্রিপশন। ট্রানজিটে, TLS মেইল সার্ভারগুলোর মধ্যে এবং ব্যবহারকারী ও মেইলবক্সের মধ্যে সংযোগ রক্ষা করে। স্থিতিতে, সংরক্ষিত মেইল এবং ব্যাকআপগুলো ডিস্ক বা স্টোরেজ সিস্টেমে এনক্রিপ্ট করা থাকে, যাতে অনুমোদনহীনভাবে ডেটা অ্যাক্সেস হলেও ঝুঁকি কমে যায়।
ইমেইল হোস্টিং নিরাপত্তার সাধারণ হুমকিগুলো কী কী?
সাধারণ হুমকির মধ্যে রয়েছে ফিশিং, ডোমেইন স্পুফিং, বিজনেস ইমেইল কমপ্রোমাইজ, ব্রুট-ফোর্স আক্রমণ, ক্রেডেনশিয়াল চুরি, ম্যালওয়্যার সংযুক্তি, র্যানসমওয়্যার, স্প্যাম বন্যা, অনিরাপদ মেইলবক্স অ্যাক্সেস এবং ভুলভাবে কনফিগার করা SMTP বা DNS রেকর্ড।
SPF, DKIM এবং DMARC কেন গুরুত্বপূর্ণ?
এই তিনটি নিয়ন্ত্রণ ব্যবস্থা গ্রহীতা সার্ভারগুলোকে যাচাই করতে সাহায্য করে যে কোনো বার্তা সত্যিই আপনার ডোমেইন থেকে অনুমোদিত কিনা। SPF প্রেরণকারী উৎস যাচাই করে, DKIM বার্তার অখণ্ডতা যাচাই করে, এবং DMARC অ্যালাইনমেন্ট নিয়ম, রিপোর্টিং ও প্রয়োগ যোগ করে। একসাথে এগুলো স্পুফিং কমায় এবং ইমেইলের বিশ্বাসযোগ্যতা বাড়ায়।
ব্যবসায়িক ইমেইলের জন্য POP3 কি নিরাপদ?
POP3 শুধুমাত্র SSL/TLS-এর মাধ্যমে ব্যবহার করলেই নিরাপদ হতে পারে, তবে অনেক ব্যবসা IMAP পছন্দ করে কারণ এটি একাধিক ডিভাইসে আরও ভালো সিঙ্ক্রোনাইজেশন সমর্থন করে এবং প্রায়শই আধুনিক মেইলবক্স ব্যবস্থাপনার সাথে আরও কার্যকরভাবে মানিয়ে যায়। যেকোনো ক্ষেত্রেই, এনক্রিপ্টেড সংযোগ এবং শক্তিশালী অ্যাকাউন্ট সুরক্ষা অপরিহার্য।
একটি নিরাপদ ইমেইল হোস্টিং প্রদানকারীর মধ্যে কী কী বৈশিষ্ট্য খোঁজা উচিত?
MFA সমর্থন, SPF/DKIM/DMARC সামঞ্জস্যতা, TLS এনক্রিপশন, অ্যান্টিভাইরাস ও স্প্যাম ফিল্টারিং, অ্যাডমিন অডিট লগ, ব্যাকআপ ও দুর্যোগ পুনরুদ্ধার (disaster recovery) বিকল্প, DDoS সুরক্ষা, নিরাপদ ডেটা সেন্টার অবকাঠামো এবং ডেটা রেসিডেন্সি ও কমপ্লায়েন্স সম্পর্কিত স্পষ্ট নীতিমালা খুঁজুন।