


DNS প্রোপাগেশন কী?
DNS প্রোপাগেশন হলো সেই সময়কাল যার মধ্যে কোনো ডোমেইনের সেটিংস পরিবর্তনের পর আপডেট হওয়া DNS তথ্য ইন্টারনেট জুড়ে ছড়িয়ে পড়ে। সহজ ভাষায়, আপনি যখন কোনো A Record, AAAA Record, CNAME, MX Record, TXT Record, NS Record বা CAA Record আপডেট করেন, তখন বিশ্বের প্রতিটি রিসলভার ও নেটওয়ার্ক একই মুহূর্তে সেই পরিবর্তন দেখতে পায় না। কিছু ব্যবহারকারী সঙ্গে সঙ্গে নতুন সার্ভারে পৌঁছাতে পারেন, আবার অন্যরা ক্যাশে করা তথ্যের মেয়াদ শেষ না হওয়া পর্যন্ত পুরনো গন্তব্যেই পৌঁছাতে থাকেন।
ডোমেইনের DNS প্রোপাগেশন বোঝার জন্য প্রথমে DNS হায়ারার্কি সম্পর্কে জানা দরকার। একটি ডোমেইন নাম মেলানো হয় Root Nameserver থেকে শুরু করে, তারপর .com বা .net-এর মতো TLD স্তর, এবং সবশেষে Authoritative Nameserver, যেখানে ডোমেইনের লাইভ DNS জোন সংরক্ষিত থাকে। ISP, এন্টারপ্রাইজ, পাবলিক DNS সার্ভিস এবং Cloudflare-এর মতো প্ল্যাটফর্ম পরিচালিত Recursive Resolver-গুলো এই চেইন থেকে কোয়েরি করে এবং লুকআপ লেটেন্সি কমাতে ও DNS রেজোলিউশন গতি বাড়াতে উত্তরগুলো সাময়িকভাবে DNS ক্যাশে সংরক্ষণ করে।
DNS প্রোপাগেশন হলো রেকর্ড আপডেট বা নেমসার্ভার পরিবর্তনের পর বিভিন্ন নেটওয়ার্ক, রিসলভার এবং ভৌগোলিক অবস্থানে সেই পরিবর্তন দৃশ্যমান হতে যে সময় লাগে।
DNS প্রোপাগেশনকে আরেকভাবে ব্যাখ্যা করলে বলা যায়: DNS নিজে থেকে বিশ্বব্যাপী পরিবর্তনগুলো রিয়েল-টাইমে “পুশ” করে না। বরং, TTL বা Time to Live-এর ভিত্তিতে ক্যাশে ধীরে ধীরে মেয়াদোত্তীর্ণ হয়। TTL মান রিকার্সিভ রিসলভারদের জানিয়ে দেয় যে তারা Authoritative Nameserver-এর কাছে আবার জিজ্ঞাসা করার আগে কতক্ষণ সংরক্ষিত উত্তরটি ব্যবহার করতে পারবে। এই কারণেই একটি ওয়েবসাইট মাইগ্রেশন, ইমেইল রাউটিং পরিবর্তন, নেমসার্ভার পরিবর্তন, বা ডোমেইন ট্রান্সফার কিছু সময়ের জন্য অসামঞ্জস্যপূর্ণ মনে হতে পারে।
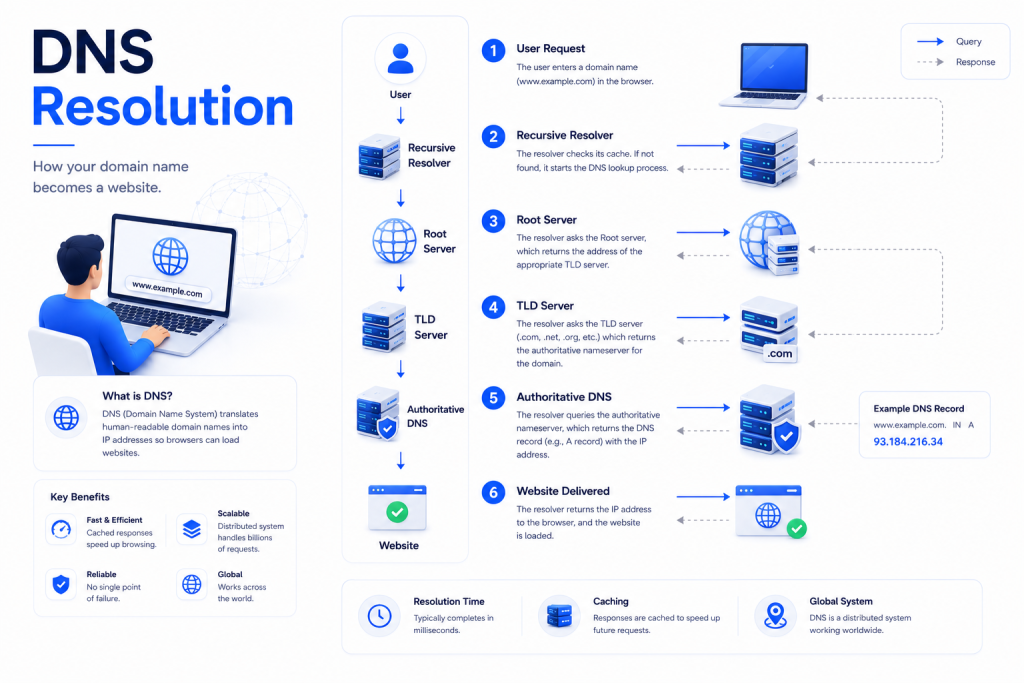
DNS প্রোপাগেশন কেন প্রয়োজন, তা মূলত স্কেল ও পারফরম্যান্সের ওপর নির্ভরশীল। প্রতিদিন কোটি কোটি DNS লুকআপ সম্পন্ন হয়, আর গ্লোবাল ক্যাশিং প্রতিটি অনুরোধকে Authoritative অবকাঠামোতে ফিরে যাওয়া থেকে বিরত রাখে। ক্যাশিং না থাকলে কোয়েরি রেসপন্স টাইম ধীর হতো, নেমসার্ভারের লোড বেড়ে যেত, এবং স্পাইক বা আউটেজের সময় DNS অ্যাভেইলেবিলিটি ক্ষতিগ্রস্ত হতো। তাই প্রোপাগেশন মূলত স্থিতিস্থাপকতা ও গতির জন্য ডিজাইন করা একটি সিস্টেমের স্বাভাবিক পার্শ্বফল।
- ডোমেইন নাম ব্যবহারকারীদের একটি সহজে পড়ার মতো ওয়েব অ্যাড্রেসের দিকে নিয়ে যায়।
- DNS সেই নামকে DNS রেজোলিউশনের মাধ্যমে IP তথ্যে রূপান্তর করে।
- Authoritative Nameserver-গুলো বর্তমান জোন রেকর্ড সংরক্ষণ করে রাখে।
- Recursive Resolver-গুলো দ্রুত ভবিষ্যৎ লুকআপের জন্য উত্তরগুলো ক্যাশে করে।
- TTL ক্যাশের স্থায়িত্ব নিয়ন্ত্রণ করে এবং DNS আপডেট হওয়ার সময়কে প্রভাবিত করে।
- সার্ভার স্থানান্তর, ইমেইল পরিবর্তন এবং নেমসার্ভার আপডেটের সময় প্রোপাগেশন লক্ষ্য করা যায়।
DNS প্রোপাগেশন সময় বোঝা
DNS প্রোপাগেশন সময় সাধারণত কয়েক মিনিট থেকে ৪৮ ঘণ্টার মধ্যে থাকে, যদিও অনেক পরিবর্তন অনেক দ্রুতই দৃশ্যমান হয়ে যায়। সঠিক সময়কাল নির্ভর করে আপনি কী পরিবর্তন করেছেন তার ওপর। TTL আগে থেকেই কম থাকলে একটি সাধারণ A Record আপডেট দ্রুত দেখা যেতে পারে, অন্যদিকে DNS প্রোভাইডার পরিবর্তনের পর নেমসার্ভার প্রোপাগেশনে বেশি সময় লাগে, কারণ একাধিক স্তরের DNS অবকাঠামোকে তাদের তথ্য রিফ্রেশ করতে হয়।
ব্যবহারকারীরা প্রায়ই জিজ্ঞাসা করেন, “DNS প্রোপাগেশনে কত সময় লাগে?” ব্যবহারিক উত্তর হলো, বেশিরভাগ DNS আপডেট কয়েক মিনিটের মধ্যে আংশিকভাবে দৃশ্যমান হয় এবং ২৪ থেকে ৪৮ ঘণ্টার মধ্যে বিশ্বব্যাপী সামঞ্জস্যপূর্ণ হয়ে ওঠে। তবে গ্লোবাল DNS প্রোপাগেশন কোনো নির্দিষ্ট কাউন্টডাউন নয়। বিভিন্ন রিকার্সিভ রিসলভার TTL ভিন্নভাবে মেনে চলে, স্থানীয় অপারেটিং সিস্টেম নিজস্ব DNS ক্যাশে রাখে, ব্রাউজারও লুকআপ ক্যাশে করতে পারে, এবং এন্টারপ্রাইজ ফায়ারওয়াল বা ISP রিসলভার অতিরিক্ত বিলম্ব তৈরি করতে পারে।
বেশিরভাগ DNS পরিবর্তন কয়েক মিনিটের মধ্যেই দেখা যেতে শুরু করে, তবে TTL, রিসলভারের আচরণ, নেমসার্ভার আপডেট এবং ক্যাশে রিফ্রেশ চক্রের উপর নির্ভর করে সম্পূর্ণ বিশ্বব্যাপী প্রোপাগেশনে ২৪–৪৮ ঘণ্টা পর্যন্ত সময় লাগতে পারে।
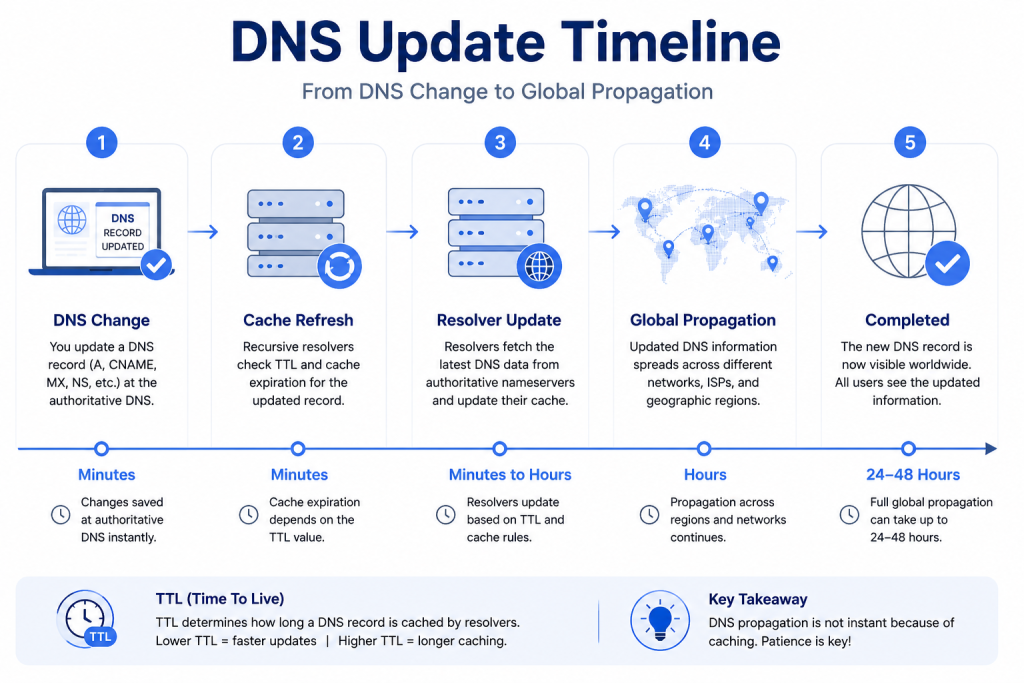
বাস্তব পরিস্থিতিতে DNS প্রোপাগেশন সময়কে প্রভাবিত করে এমন বেশ কিছু বিষয় রয়েছে। TTL মান সবচেয়ে স্পষ্ট কারণ হলেও এটিই একমাত্র কারণ নয়। রিসলভার ক্যাশের স্থায়িত্ব, নেমসার্ভারের রেসপন্সের মান, DNSSEC ভ্যালিডেশন, পুরনো ক্যাশে করা রেকর্ড, রেজিস্ট্রারের আপডেট সময়, TLD রেজিস্ট্রি সিঙ্ক্রোনাইজেশন এবং আঞ্চলিক নেটওয়ার্কের আচরণও লুকআপ লেটেন্সি ও দৃশ্যমানতাকে প্রভাবিত করে। ICANN সরাসরি প্রোপাগেশনের গতি নিয়ন্ত্রণ করে না, তবে এটি বৃহত্তর ডোমেইন সিস্টেমের তদারকি করে এবং DNS ইকোসিস্টেমের মধ্যে রেজিস্ট্রারদের স্বীকৃতি দেয়।
সাধারণ DNS প্রোপাগেশন সমস্যাগুলোর মধ্যে রয়েছে ব্যবহারকারীদের পুরনো কনটেন্টে পৌঁছানো, পুরনো ও নতুন সার্ভারের মধ্যে মিশ্র ট্র্যাফিক, ইমেইল স্থানান্তরের সময় অসামঞ্জস্যপূর্ণ MX Record আচরণ, এবং CNAME বা A Record সম্পূর্ণভাবে রিফ্রেশ না হলে SSL ভ্যালিডেশন ব্যর্থ হওয়া। এই সমস্যাগুলো বিশেষভাবে লক্ষণীয় হয় যখন একটি ওয়েবসাইট নতুন VPS হোস্টিং পরিবেশেস্থানান্তরিত হয়, ডেডিকেটেড সার্ভারে সরানো হয়, অথবা DNS প্রোভাইডার পরিবর্তন করে Authoritative Nameserver প্রতিস্থাপন করা হয়।
| DNS পরিবর্তনের ধরন | সাধারণ দৃশ্যমানতার সময় | প্রধান প্রভাবক বিষয় | সাধারণ প্রভাব |
|---|---|---|---|
| A/AAAA রেকর্ড আপডেট | কয়েক মিনিট থেকে ২৪ ঘণ্টা | TTL, রিসলভার ক্যাশে, লোকাল DNS ক্যাশে | অবস্থান ভেদে ওয়েবসাইট পুরনো অথবা নতুন সার্ভারে নির্দেশিত হতে পারে |
| CNAME পরিবর্তন | কয়েক মিনিট থেকে ২৪ ঘণ্টা | TTL, চেইনড লুকআপ, CDN ক্যাশে | সাবডোমেইন অসামঞ্জস্যপূর্ণভাবে রিজলভ হতে পারে |
| MX রেকর্ড আপডেট | ৪৮ ঘণ্টা পর্যন্ত | TTL, মেইল সার্ভারের রিট্রাই লজিক, DNS ক্যাশে | ইমেইল সাময়িকভাবে পুরনো বা নতুন প্রোভাইডারে পৌঁছাতে পারে |
| NS রেকর্ড বা নেমসার্ভার পরিবর্তন | ৪৮ ঘণ্টা পর্যন্ত | TLD আপডেট, রিসলভার রিফ্রেশ, রেজিস্ট্রি টাইমিং | সম্পূর্ণ জোন ধীরে ধীরে পরিবর্তিত হতে পারে |
DNS ট্রান্সফার প্রক্রিয়া এবং ডোমেইন DNS পরিবর্তন
DNS ট্রান্সফার প্রক্রিয়াকে প্রায়ই ডোমেইন ট্রান্সফারের সাথে গুলিয়ে ফেলা হয়, কিন্তু এই দুটি একই বিষয় নয়। ডোমেইন ট্রান্সফার ডোমেইন পরিচালনাকারী রেজিস্ট্রার পরিবর্তন করে, অন্যদিকে DNS পরিবর্তন নেমসার্ভার বা DNS রেকর্ড আপডেট করে, যা ট্রাফিক, ইমেইল, যাচাইকরণ এবং সার্ভিস রাউটিং নিয়ন্ত্রণ করে। আপনি একই DNS প্রোভাইডার বজায় রেখে এক রেজিস্ট্রার থেকে অন্য রেজিস্ট্রারে ডোমেইন ট্রান্সফার করতে পারেন, অথবা রেজিস্ট্রার অপরিবর্তিত রেখে শুধুমাত্র DNS জোনে পরিবর্তন আনতে পারেন।
যখন ডোমেইন DNS পরিবর্তন সঠিকভাবে পরিকল্পনা করা হয়, তখন ওয়েবসাইটের প্রাপ্যতা অক্ষুণ্ণ থাকে। সাধারণত এই প্রক্রিয়া শুরু হয় নতুন হোস্টিং বা অ্যাপ্লিকেশন এন্ডপয়েন্ট প্রস্তুত করার মাধ্যমে, এরপর প্রয়োজনীয় DNS রেকর্ড কপি করা হয়, যাচাই করা হয় SSL সার্টিফিকেটএবং আগে থেকেই TTL ভ্যালু কমিয়ে রাখা। এরপর আসে DNS আপডেটের পালা, যেমন A Record পরিবর্তন করা, CNAME আপডেট করা, অথবা NS Record পরিবর্তন করে নতুন কোনো অথরিটেটিভ DNS প্ল্যাটফর্মের দিকে নির্দেশ করা। এই সময়ের মধ্যে কিছু ব্যবহারকারী এখনও পুরনো এনভায়রনমেন্টে পৌঁছাতে পারেন, আবার কেউ কেউ নতুন এনভায়রনমেন্টে পৌঁছে যান।
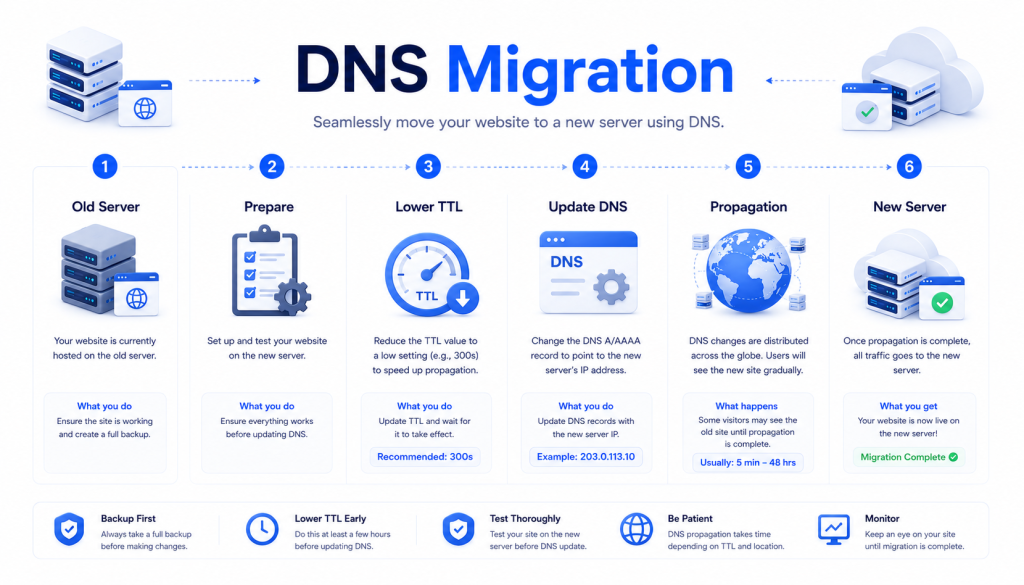
সবচেয়ে নিরাপদ DNS পরিবর্তন প্রক্রিয়া হলো—প্রথমে TTL কমানো, এরপর টার্গেট সার্ভার প্রস্তুত করা, সব রেকর্ড নিখুঁতভাবে কপি করা, রেকর্ড বা নেমসার্ভার পরিবর্তন করা, এবং পুরনো সার্ভিস বন্ধ করার আগে প্রোপাগেশন পর্যবেক্ষণ করা।
ধাপে ধাপে, একটি নির্ভুল DNS পরিবর্তন বা মাইগ্রেশন সাধারণত নিম্নলিখিত ক্রম অনুসরণ করে:
- A, AAAA, CNAME, MX, TXT, NS এবং CAA রেকর্ডসহ বর্তমান জোনের অডিট করুন।
- সম্ভব হলে পরিকল্পিত পরিবর্তনের ২৪ থেকে ৪৮ ঘণ্টা আগে TTL কমিয়ে দিন।
- নতুন হোস্ট বা ক্লাউড প্ল্যাটফর্মের মতো গন্তব্য এনভায়রনমেন্ট তৈরি করুন এবং পরীক্ষা করুন।
- নেমসার্ভার পরিবর্তন হলে নতুন প্রোভাইডারের কাছে DNS রেকর্ডগুলো প্রতিলিপি করুন।
- রেজিস্ট্রারে প্রাসঙ্গিক রেকর্ড আপডেট করুন অথবা নেমসার্ভার পরিবর্তন করুন।
- ভ্যালিডেশন ব্যর্থতা এড়াতে DNSSEC সক্রিয় থাকলে তার সেটিংস যাচাই করুন।
- ধারাবাহিকতা নিশ্চিত করতে একাধিক রিজলভার এবং একটি DNS প্রোপাগেশন চেকার ব্যবহার করুন।
- লগ থেকে ট্রাফিক স্থিতিশীল হয়েছে নিশ্চিত না হওয়া পর্যন্ত পুরনো সার্ভার সচল রাখুন।
এই প্রক্রিয়াটি বিশেষভাবে গুরুত্বপূর্ণ ওয়েব হোস্টিং-এ স্থানান্তর, ক্লাউড ডিপ্লয়মেন্ট, অথবা হাইব্রিড ইনফ্রাস্ট্রাকচার পরিবর্তনের সময়, যেখানে রিভার্স প্রক্সি, লোড ব্যালেন্সার এবং ফায়ারওয়ালকে DNS আপডেটের সঙ্গে সামঞ্জস্যপূর্ণ হতে হয়। Cloudoora-এর যেসব গ্রাহক ডোমেইন রেজিস্ট্রেশন, হোস্টিং, অথবা DNS ম্যানেজমেন্ট নিয়ে কাজ করেন, তাদের সাধারণত নেমসার্ভার পরিবর্তনের আগে প্রতিটি রেকর্ড নথিভুক্ত করা উপকারী হয়, যাতে মেইল ফ্লো, সাবডোমেইন, API এন্ডপয়েন্ট এবং ভেরিফিকেশন রেকর্ডগুলো কোনো বাধা ছাড়াই কাজ করতে থাকে।
DNS ক্যাশ পরিচালনা এবং DNS প্রোপাগেশন দ্রুততর করা
DNS ক্যাশ পরিচালনা করা গুরুত্বপূর্ণ, কারণ ক্যাশে করা উত্তরগুলোই মূলত DNS আপডেট তাৎক্ষণিকভাবে প্রতিফলিত না হওয়ার প্রধান কারণ। রিকার্সিভ রিজলভারগুলো TTL অনুযায়ী ফলাফল সংরক্ষণ করে, তবে লোকাল অপারেটিং সিস্টেম, ব্রাউজার, রাউটার, এন্টারপ্রাইজ গেটওয়ে, এমনকি অ্যাপ্লিকেশন রানটাইমও কিছু সময়ের জন্য DNS ডেটা সংরক্ষণ করতে পারে। DNS আপডেটের পরও যদি কোনো ব্যবহারকারী এখনও পুরনো ওয়েবসাইট দেখতে পান, তাহলে সমস্যাটি প্রায়ই অথরিটেটিভ জোনে নয়, বরং এই ক্যাশে করা লেয়ারগুলোর একটিতে থাকে।
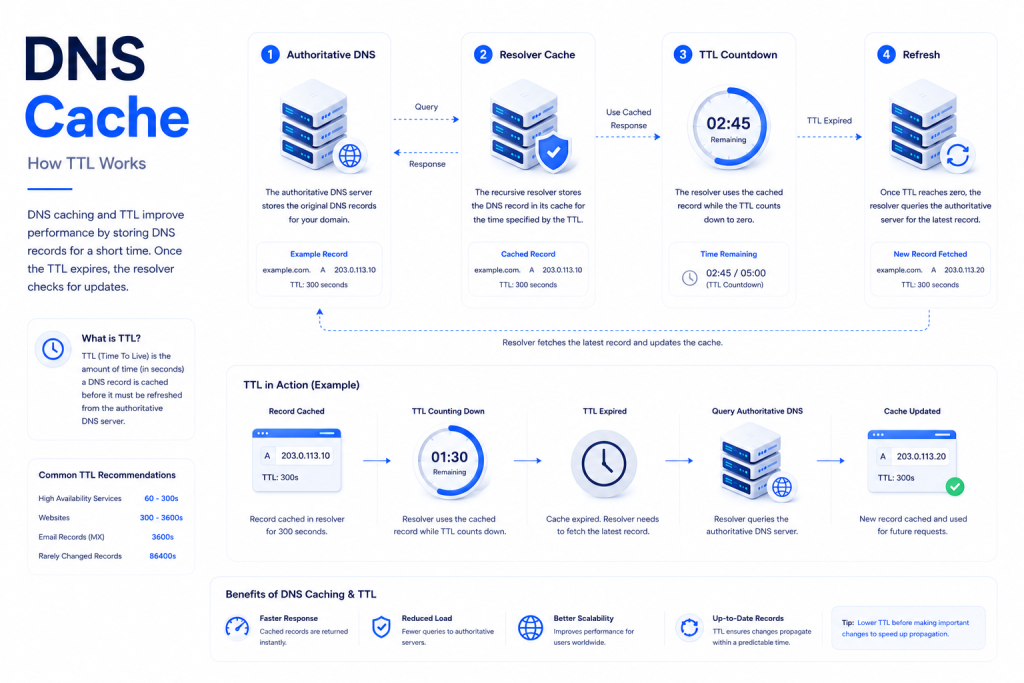
DNS propagation বনাম TTL—এই পার্থক্যটি বোঝা গুরুত্বপূর্ণ। TTL হলো একটি DNS রেকর্ডের সঙ্গে যুক্ত একটি নিয়ন্ত্রণ মান, অন্যদিকে প্রোপাগেশন হলো ইন্টারনেটজুড়ে বিভিন্ন সময়ে ক্যাশ মেয়াদোত্তীর্ণ হওয়ার বাস্তব প্রভাব। কম TTL ভবিষ্যতের প্রোপাগেশন বিলম্ব কমাতে পারে, তবে এটি পূর্ববর্তীভাবে ইতিমধ্যে দীর্ঘ মেয়াদে সংরক্ষিত পুরনো রেকর্ডের ক্যাশ মুছে দেয় না। এই কারণেই প্রশাসকরা সাধারণত পরিবর্তন করার পরে নয়, আগে TTL কমিয়ে রাখেন।
DNS প্রোপাগেশন দ্রুততর করতে, আগে থেকেই TTL কমিয়ে রাখুন, রেকর্ড পরিবর্তনগুলো সুনির্দিষ্ট রাখুন, অপ্রয়োজনীয় নেমসার্ভার পরিবর্তন এড়িয়ে চলুন, এবং শুধুমাত্র একটি লোকাল ফলাফলের উপর নির্ভর না করে একাধিক নেটওয়ার্ক থেকে পরীক্ষা করুন।
বাস্তবে DNS প্রোপাগেশন কীভাবে দ্রুততর করবেন:
- DNS আপডেটের অনেক আগেই TTL কমিয়ে ৩০০ সেকেন্ডের মতো একটি ছোট মানে নামিয়ে আনুন।
- পুরো জোন নতুন করে তৈরি করার পরিবর্তে শুধুমাত্র প্রয়োজনীয় রেকর্ডগুলোই পরিবর্তন করুন।
- নতুন কোনো অথরিটেটিভ প্রোভাইডারে স্থানান্তর প্রয়োজন না হলে নেমসার্ভার পরিবর্তন করা থেকে বিরত থাকুন।
- আপনার ডিভাইসে লোকাল ডিএনএস ক্যাশ ফ্লাশ করুন এবং মোবাইল, ব্রডব্যান্ড ও পাবলিক রিজলভার থেকে পরীক্ষা করে দেখুন।
- যেসব ব্যবহারকারী এখনও পুরনো আইপি রিজলভ করছেন তাদের সেবা দেওয়ার জন্য পুরনো অরিজিন সার্ভার সচল রাখুন।
- মেইল বা ওয়েব রেকর্ড পরিবর্তনের আগে DNSSEC, CAA এবং সার্টিফিকেট সংক্রান্ত নির্ভরতাগুলো যাচাই করে নিন।
- একটি ডিএনএস প্রোপাগেশন চেকার ব্যবহার করুন, তবে সরাসরি লুকআপের মাধ্যমেও ফলাফল নিশ্চিত করুন।
ইনফ্রাস্ট্রাকচার টিমের জন্য, গতি সংক্রান্ত প্রশ্ন প্রায়ই সার্ভিস কন্টিনিউটির সাথে জড়িত থাকে। যদি আপনি কোনো অ্যাপ্লিকেশনকে লোড ব্যালেন্সার, সিডিএন, রিভার্স প্রক্সি বা WAF-এর পেছনে স্থানান্তর করেন, তাহলে ডিএনএস শুধু একটি স্তর মাত্র। এইচটিটিপি ক্যাশিং, টিএলএস সেশন পুনর্ব্যবহার বা সিডিএন এজ কনফিগারেশনের কারণে ট্র্যাফিক এখনও ভিন্নভাবে আচরণ করতে পারে। Cloudoora-তে হোস্ট করা পরিবেশে, বিশেষ করে যেখানে ওয়ার্কলোড ভার্চুয়াল সার্ভার এবং অ্যাপ্লিকেশন এন্ডপয়েন্ট জুড়ে বিস্তৃত থাকে, সমন্বিত ডিএনএস ক্যাশ ব্যবস্থাপনা ওয়েবসাইট মাইগ্রেশনের সময় আপাত ডাউনটাইম কমাতে সাহায্য করে।
সমস্যা সমাধান এবং সর্বোত্তম অনুশীলন
ডিএনএস প্রোপাগেশন সমস্যা দেখা দিলে, প্রথম লক্ষ্য হলো এটি আসলেই প্রোপাগেশন সমস্যা নাকি কনফিগারেশন ত্রুটি তা নিশ্চিত করা। প্রথমে সরাসরি অথরিটেটিভ নেমসার্ভারের কাছে কোয়েরি করুন। যদি অথরিটেটিভ উত্তর সঠিক হয় কিন্তু কিছু ব্যবহারকারী এখনও পুরনো ডেস্টিনেশনে পৌঁছান, তাহলে এর কারণ সম্ভবত ক্যাশিং। যদি অথরিটেটিভ উত্তর ভুল হয়, তাহলে প্রোপাগেশন সঠিকভাবে সম্পন্ন হওয়ার আগে জোন ফাইল, নেমসার্ভার সেট, রেজিস্ট্রার কনফিগারেশন, অথবা DNSSEC চেইন সংশোধন করা প্রয়োজন।
সবচেয়ে সাধারণ ডিএনএস প্রোপাগেশন সমস্যাগুলোর মধ্যে রয়েছে নেমসার্ভার পরিবর্তনের পর রেকর্ড অনুপস্থিত হওয়া, ভুল MX অগ্রাধিকার, ভাঙা CNAME চেইন, নিষ্ক্রিয় IPv6 সার্ভিসে নির্দেশিত AAAA রেকর্ড, এবং রেজিস্ট্রারে পুরনো NS ডেটা থেকে যাওয়া। DNSSEC সমস্যাগুলো বিশেষভাবে ক্ষতিকর হতে পারে, কারণ রেজিস্ট্রি স্তরে অমিলযুক্ত DS রেকর্ড থাকলে জোনটি নিজে সঠিক দেখালেও ডোমেইনটিকে অনুপলব্ধ মনে হতে পারে। এই ক্ষেত্রে সমস্যা শুধু বিলম্ব নয়, বরং ডিএনএস রেজোলিউশনের সময় ভ্যালিডেশন ব্যর্থতা।
ডিএনএস পরিবর্তন সমস্যা সমাধানের জন্য প্রথমে অথরিটেটিভ উত্তর যাচাই করুন, এরপর রিজলভারের ফলাফল তুলনা করুন, TTL এবং DNSSEC যাচাই করুন, এবং ট্র্যাফিক সম্পূর্ণভাবে স্থানান্তরিত না হওয়া পর্যন্ত পুরনো সার্ভিস সচল রাখুন।
একটি কার্যকর সমস্যা সমাধানের চেকলিস্ট:
- লাইভ রেকর্ড সেট যাচাই করতে অথরিটেটিভ নেমসার্ভারে কোয়েরি করুন।
- বিভিন্ন রিকার্সিভ রিজলভার এবং ভৌগোলিক অঞ্চল থেকে ফলাফল তুলনা করুন।
- রেজিস্ট্রার সঠিক NS রেকর্ড সেট প্রকাশ করছে কিনা তা নিশ্চিত করুন।
- TTL মান পর্যালোচনা করুন এবং পুরনো ক্যাশ এখনও সক্রিয় থাকতে পারে কিনা তা লক্ষ্য করুন।
- DNSSEC-এর অবস্থা যাচাই করুন, বিশেষ করে প্রোভাইডার পরিবর্তনের পর DS রেকর্ড।
- A, AAAA, CNAME, MX, TXT এবং CAA রেকর্ডগুলো একে একে যাচাই করুন।
- পরিবর্তনকালীন সময়ে পুরনো এবং নতুন উভয় অবকাঠামো সচল রাখুন।
- কখন অনুরোধগুলো পুরনো আইপিতে পৌঁছানো বন্ধ হয়ে যায় তা দেখতে সার্ভার লগ পর্যবেক্ষণ করুন।
একটি মসৃণ ডিএনএস স্থানান্তর প্রক্রিয়ার জন্য সর্বোত্তম অনুশীলনগুলো সহজ কিন্তু গুরুত্বপূর্ণ। কম ট্র্যাফিকের সময় পরিবর্তন পরিকল্পনা করুন, আগে থেকে TTL কমিয়ে রাখুন, প্রতিটি বিদ্যমান রেকর্ড নথিভুক্ত করুন, ডিএনএস আপডেট করার আগে নতুন পরিবেশ পরীক্ষা করুন, এবং পুরনো হোস্ট খুব তাড়াতাড়ি বন্ধ করা এড়িয়ে চলুন। যদি এই পরিবর্তনটি নতুন ক্লাউড হোস্টিং প্ল্যাটফর্মে স্থানান্তরের মতো বৃহত্তর হোস্টিং পরিবর্তনের অংশ হয়, তাহলে ডিএনএস পরিবর্তনের সময়কে অ্যাপ্লিকেশন প্রস্তুতি, ডেটাবেস রেপ্লিকেশন, এসএসএল ইস্যুয়েন্স এবং মনিটরিং অ্যালার্টের সাথে সামঞ্জস্যপূর্ণ করুন।
উপসংহার
ডিএনএস প্রোপাগেশন ইন্টারনেটের কোনো ত্রুটি নয়, বরং এটি বিতরণকৃত ক্যাশিং এবং স্কেলযোগ্য ডিএনএস রেজোলিউশনের একটি স্বাভাবিক ফলাফল। একবার আপনি বুঝে ফেললে যে ডোমেইন নেম, নেমসার্ভার, ডিএনএস রেকর্ড, রিকার্সিভ রিজলভার, অথরিটেটিভ নেমসার্ভার, TTL এবং ডিএনএস ক্যাশ কীভাবে একসাথে কাজ করে, তাহলে ডোমেইন ডিএনএস পরিবর্তনের সময় হওয়া বিলম্বগুলো অনুমান করা এবং পরিচালনা করা অনেক সহজ হয়ে যায়।
বাস্তবে, সবচেয়ে নিরাপদ পথ হলো আগে থেকে প্রস্তুতি নেওয়া, পরিবর্তনের আগে TTL কমিয়ে রাখা, প্রতিটি রেকর্ড যাচাই করা, এবং গ্লোবাল ডিএনএস প্রোপাগেশন স্থিতিশীল না হওয়া পর্যন্ত পুরনো সার্ভিস সচল রাখা। আপনি একটি মাত্র A রেকর্ড আপডেট করুন, MX রাউটিং পরিবর্তন করুন, নতুন হোস্টিং প্ল্যাটফর্মে স্থানান্তরিত হন, অথবা ডোমেইন স্থানান্তর সম্পন্ন করুন—সতর্ক ডিএনএস ব্যবস্থাপনা ডাউনটাইম কমায়, ডিএনএস উপলব্ধতা উন্নত করে এবং সাধারণ প্রোপাগেশন সমস্যাগুলো প্রতিরোধ করে।
সচরাচর জিজ্ঞাসিত প্রশ্নাবলী
DNS প্রোপাগেশন সম্পন্ন হতে কত সময় লাগে?
বেশিরভাগ DNS পরিবর্তন কয়েক মিনিটের মধ্যেই কার্যকর হতে শুরু করে, তবে সম্পূর্ণ বৈশ্বিক প্রোপাগেশন সম্পন্ন হতে ২৪ থেকে ৪৮ ঘণ্টা পর্যন্ত সময় লাগতে পারে। প্রকৃত DNS প্রোপাগেশন সময় নির্ভর করে TTL, রিজলভার ক্যাশে আচরণ, লোকাল ডিভাইস ক্যাশিং, নেমসার্ভার পরিবর্তন এবং আঞ্চলিক নেটওয়ার্ক পার্থক্যের ওপর।
কোন কোন বিষয় DNS প্রোপাগেশনের সময়কে প্রভাবিত করে?
DNS প্রোপাগেশনকে প্রভাবিত করার প্রধান বিষয়গুলো হলো TTL মান, রিকার্সিভ রিজলভারের ক্যাশে স্থায়িত্বকাল, নেমসার্ভার প্রোপাগেশন, রেজিস্ট্রার ও TLD আপডেটের সময়সূচি, DNSSEC যাচাইকরণ, লোকাল অপারেটিং সিস্টেম ক্যাশে, ব্রাউজার ক্যাশে এবং ISP-এর DNS আচরণ। কোয়েরি রেসপন্স টাইম এবং নেমসার্ভারের রেসপন্স মানও নতুন রেকর্ড কত দ্রুত সংগ্রহ করা হবে তা প্রভাবিত করতে পারে।
DNS প্রোপাগেশন কেন প্রয়োজনীয়?
DNS প্রোপাগেশন প্রয়োজনীয় কারণ ইন্টারনেট স্কেলে লুকআপ দ্রুত ও নির্ভরযোগ্য রাখতে DNS ক্যাশিং-এর ওপর নির্ভর করে। ক্যাশিং না থাকলে, প্রতিটি DNS অনুরোধকে সরাসরি অথরিটেটিভ অবকাঠামোর কাছে জিজ্ঞাসা করতে হতো, যা লুকআপ লেটেন্সি বাড়িয়ে দিত, DNS উপলব্ধতা কমিয়ে দিত এবং রুট নেমসার্ভার, TLD ও অথরিটেটিভ স্তরে অপ্রয়োজনীয় লোড যুক্ত করত।
আমি কীভাবে DNS প্রোপাগেশনের গতি বাড়াতে পারি?
DNS আপডেট করার আগে TTL কমিয়ে রাখা, রেকর্ড পরিবর্তন সীমিত রাখা, অপ্রয়োজনীয় নেমসার্ভার পরিবর্তন এড়ানো, লোকাল DNS ক্যাশে ফ্লাশ করা এবং একাধিক পাবলিক রিজলভার দিয়ে পরীক্ষা করার মাধ্যমে আপনি DNS প্রোপাগেশনের গতি বাড়াতে পারেন। বেশিরভাগ ট্রাফিক নতুন গন্তব্যে রিজলভ হওয়া পর্যন্ত পুরনো সার্ভার চালু রাখাও সহায়ক হয়।
DNS প্রোপাগেশনের সময় সাধারণত কী কী সমস্যা দেখা দেয়?
DNS প্রোপাগেশনের সময় সাধারণ সমস্যাগুলোর মধ্যে রয়েছে ব্যবহারকারীরা পুরনো সার্ভারে পৌঁছানো, MX পরিবর্তনের পর ইমেইল ডেলিভারিতে অসামঞ্জস্যতা, ভুল CNAME রেকর্ডের কারণে সাবডোমেইন কাজ না করা, অবৈধ DNSSEC সেটিংস, রেজিস্ট্রারে পুরনো নেমসার্ভার তথ্য থেকে যাওয়া এবং মাইগ্রেশনের পর জোন রেকর্ড অনুপস্থিত থাকা। এই সমস্যাগুলো প্রায়ই ক্যাশিং-এর কারণে হয়, তবে কনফিগারেশন ভুলের কারণেও ঘটতে পারে।
DNS প্রোপাগেশন এবং TTL-এর মধ্যে পার্থক্য কী?
TTL হলো সেই সংখ্যাসূচক সময়মান যা রিজলভারকে বলে দেয় একটি DNS রেকর্ড কতক্ষণ ক্যাশে রাখতে হবে। অন্যদিকে, DNS প্রোপাগেশন হলো একটি রেকর্ড পরিবর্তনের পর বিভিন্ন ক্যাশে মেয়াদোত্তীর্ণ হয়ে নতুন তথ্য দিয়ে পুনর্নবীকরণ হওয়ার বিস্তৃত বাস্তব সময়কাল। TTL প্রোপাগেশনকে প্রভাবিত করে, তবে দুটি শব্দ এক নয়।
নেমসার্ভার পরিবর্তন কি রেকর্ড পরিবর্তনের চেয়ে বেশি সময় নেয়?
হ্যাঁ, নেমসার্ভার পরিবর্তন সাধারণত পৃথক রেকর্ড আপডেটের চেয়ে বেশি সময় নেয়। কারণ NS পরিবর্তন নির্ধারণ করে যে পুরো ডোমেইনের জন্য ইন্টারনেট কোন অথরিটেটিভ নেমসার্ভার সেটকে বিশ্বাস করবে, এবং রিকার্সিভ রিজলভার ও রেজিস্ট্রি-স্তরের সিস্টেমগুলোর সেই তথ্য হালনাগাদ করতে বেশি সময় লাগতে পারে।
একটি DNS প্রোপাগেশন চেকার কি ভুল ফলাফল দেখাতে পারে?
একটি DNS প্রোপাগেশন চেকার উপযোগী, তবে এটি সবসময় প্রতিটি ব্যবহারকারী কী দেখছেন তা প্রতিফলিত করে না। এটি নির্বাচিত রিজলভার ও অঞ্চলে পরীক্ষা করে, অথচ প্রকৃত ভিজিটররা ভিন্ন ISP, এন্টারপ্রাইজ DNS সিস্টেম, মোবাইল ক্যারিয়ার অথবা লোকালি ক্যাশে করা রেকর্ড ব্যবহার করতে পারেন। এই কারণে, সরাসরি লুকআপ এবং সার্ভার লগ বিশ্লেষণ এখনও গুরুত্বপূর্ণ।